L’infrastructure de postes de travail virtuels (VDI) n’est pas nouvelle, mais cela ne signifie pas qu’il n’y a pas de nouveaux défis à relever. Et alors que le travail hybride et à distance s’est durablement imposé comme la norme, la VDI n’a jamais été aussi essentielle aux activités quotidiennes. Des membres de la direction aux spécialistes, les utilisateurs modernes comptent sur un accès constant aux applications et aux données, où qu’ils se trouvent et quel que soit leur appareil.
Pourquoi la prise en charge des environnements VDI modernes est-elle si complexe ? Les entreprises ont besoin d’une infrastructure réseau robuste, fiable et sécurisée, capable de fonctionner à grande échelle. Sans les outils adéquats, elles s’exposent à des pannes de serveur affectant simultanément des centaines d’utilisateurs, à des goulets d’étranglement du trafic qui dégradent les performances et à l’élargissement des surfaces d’attaque qui met en péril les données sensibles.
Renforcer les fondations des espaces de travail numériques
F5 et Omnissa collaborent pour garantir l’accès fluide et fiable qu’exigent les modèles de travail hybrides actuels.
En tant que leader des espaces de travail numériques, Omnissa propose la première plateforme de travail numérique pilotée par l’IA, qui réunit la gestion unifiée des terminaux, les postes de travail et applications virtualisés, ainsi que la gestion des identités et des accès. Présente auprès de 7 des 10 premières entreprises du classement Fortune 500 et comptant plus de 26 000 clients dans le monde, la solution VDI moderne Omnissa Horizon offre aux organisations les fonctionnalités de mise à disposition de postes de travail et d’applications virtualisés indispensables aux modèles opérationnels actuels.
F5 étend et renforce ces capacités grâce à la F5 Application Delivery and Security Platform (ADSP)— une plateforme unique qui optimise les performances et la sécurité des applications dans les environnements multicloud hybrides. Ensemble, F5 et Omnissa offrent aux entreprises une solution intégrée et performante pour fournir des postes de travail virtuels sécurisés, résilients et évolutifs partout où leurs utilisateurs en ont besoin.
Unir nos forces pour relever les principaux défis liés à la VDI
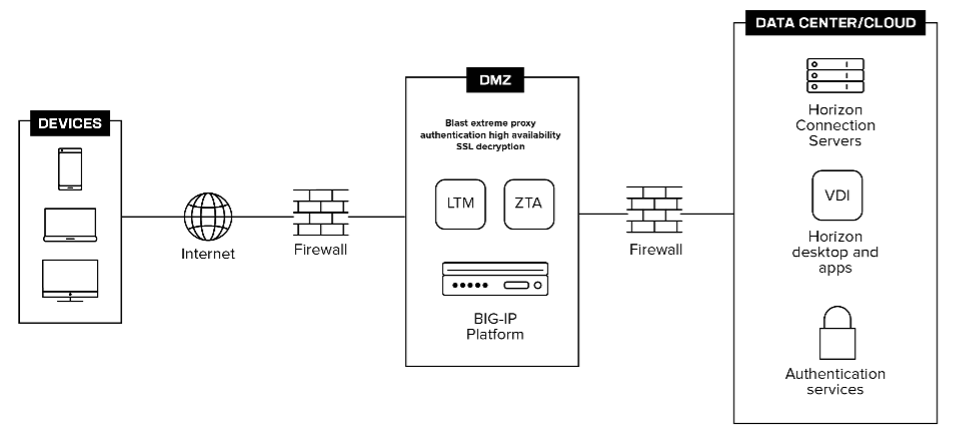
En combinant la plateforme Omnissa aux fonctionnalités de mise à disposition et de sécurité de F5, les entreprises peuvent éviter les écueils qui compromettent les résultats de la VDI.
Par exemple, de nombreuses entreprises doivent gérer des environnements DMZ multifournisseurs dans le cadre de leur architecture VDI. Ceux-ci impliquent souvent des passerelles ou des proxys distincts pour chaque plateforme, ce qui complique la gestion et peut créer involontairement des failles de sécurité. Pour relever ce défi, F5 BIG-IP consolide les architectures DMZ au sein d’une plateforme unique, fournissant un proxy complet pour une protection de bout en bout et un accès Zero Trust aux applications modernes comme héritées, parallèlement à Omnissa Horizon.
F5 permet également d’orienter intelligemment le trafic pour les déploiements Omnissa Horizon. Les passerelles Horizon Unified Access Gateway (UAG) et les serveurs de connexion constituent le point d’entrée des télétravailleurs, mais sans équilibrage de charge, ils représentent également un point de défaillance unique. F5 BIG-IP Local Traffic Manager élimine ce risque en répartissant intelligemment le trafic entre les UAG et les serveurs de connexion, garantissant ainsi une disponibilité 24 h/24 et 7 j/7 ainsi qu’une URL unique et cohérente pour les utilisateurs, quel que soit l’état de l’infrastructure sous-jacente.
En outre, l’exploitation d’une infrastructure VDI à grande échelle nécessite un basculement fiable en cas de sinistre. F5 complète les déploiements Horizon multisites avec F5 BIG-IP DNS et l’équilibrage global de la charge des serveurs (GSLB), afin d’assurer un routage intelligent du trafic entre les sites en fonction de leur disponibilité. Une panne susceptible de durer plusieurs heures peut ainsi être résolue en quelques minutes. De plus, les équipes informatiques bénéficient d’une gestion simplifiée des espaces de noms et ont l’assurance que leur infrastructure VDI restera disponible même en cas de forte sollicitation.
Et bien entendu, les organisations hybrides et distantes ont besoin d’un accès Zero Trust partout. Omnissa Access assure la gestion des identités et des accès pour Horizon, mais l’application de politiques Zero Trust nécessite une prise en compte dynamique de la posture des appareils et du contexte utilisateur. F5 BIG-IP Zero Trust Access fonctionne en étroite collaboration avec Omnissa Access pour fournir des contrôles d’accès contextuels via un portail Omnissa centralisé, afin de sécuriser les postes de travail, les applications et les ressources dans les déploiements Horizon multisites et multipods.
Conçu pour les secteurs qui dépendent le plus de la VDI
Le partenariat entre F5 et Omnissa produit des résultats mesurables dans les secteurs qui dépendent le plus de l’infrastructure de postes de travail virtuels :
- Santé : Offrez aux équipes réparties entre les hôpitaux, les cliniques et les professionnels de santé à distance un accès sécurisé et conforme aux postes de travail virtuels, qui répond aux exigences de la loi HIPAA et protège les données sensibles des patients.
- Services financiers : Fournissez une infrastructure VDI cohérente et sécurisée dans toutes les agences et aux collaborateurs à distance, tout en respectant des exigences réglementaires strictes et en garantissant la disponibilité continue des applications critiques pour l’entreprise.
- Secteur public : Permettez aux organismes du secteur public de moderniser leur infrastructure, de réduire leur dette technique et de fournir un accès sécurisé aux postes de travail et aux applications dans l’ensemble des administrations, sans compromettre la conformité ni la confiance des citoyens.
- Commerce de détail : Offrez aux employés en magasin et au siège un accès rapide et fiable aux applications et aux ressources, tout en protégeant les données des clients et en permettant une montée en charge rapide lors des pics de demande.
Éliminez les obstacles à la réussite de la VDI avec F5 et Omnissa
La solution combinée de F5 et Omnissa va au-delà de la fiabilité de l’infrastructure. Les entreprises bénéficient d’une DMZ moins complexe, avec une charge de gestion réduite et une sécurité renforcée. Elles disposent d’une architecture de proxy complet, d’une protection contre les attaques DDoS applicatives et réseau, ainsi que de l’application d’un accès Zero Trust qui réduit l’exposition dans l’ensemble de l’environnement VDI. Elles profitent également d’une disponibilité accrue et d’une reprise plus rapide, tout en simplifiant la gestion des accès.
Ensemble, F5 et Omnissa permettent aux organisations d’exploiter leur infrastructure d’espace de travail numérique avec la fiabilité, l’évolutivité et la sécurité qu’exige la main-d’œuvre moderne, que les utilisateurs soient au bureau, à domicile ou ailleurs. Lorsque votre activité dépend de la VDI, vous ne pouvez pas vous permettre de faire de compromis.
Pour en savoir plus, consultez notre page web consacrée à F5 et Omnissa.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.