
Comment mettre en œuvre concrètement le règlement européen sur l’IA, en particulier ses interdictions les plus strictes, dans l’ensemble de vos systèmes d’IA ? Pour les équipes qui déploient l’IA générative, se conformer aux dispositions de l’article 5 relatives aux « risques interdits » représente un défi particulier : bon nombre des infractions les plus graves, telles que les comportements manipulateurs, la surveillance biométrique ou la notation sociale, ne sont pas facilement détectées par les outils de sécurité traditionnels.
Notre solution AI Guardrails propose désormais un package Guardrail dédié à l’EU AI Act, qui constitue un point de départ concret. Si vous n’avez encore rien fait pour vous y préparer, il s’agit de la première étape vers la conformité. Ce package offre une couverture de base contre les risques les plus graves, aidant ainsi les entreprises à détecter et à prévenir les violations relevant de la catégorie des « risques interdits » de l’Article 5.
Comment notre package Guardrails automatise la conformité réglementaire de l’IA au titre du règlement européen sur l’IA
Le package Guardrails pour l’EU AI Act est conçu pour identifier et bloquer les contenus générés par l’IA qui relèvent de la catégorie « interdite » du règlement, c’est-à-dire les cas d’usage formellement prohibés et passibles d’amendes pouvant atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial.
Ce package se concentre exclusivement sur les quatre catégories de pratiques interdites définies à l’article 5 et ne couvre pas les catégories « à haut risque » ou « à risque limité ». Ce choix est délibéré. Le package Guardrails pour l’EU AI Act constitue un dispositif de protection de première ligne qui empêche vos systèmes d’IA générative d’entraîner les conséquences juridiques et réputationnelles les plus graves.
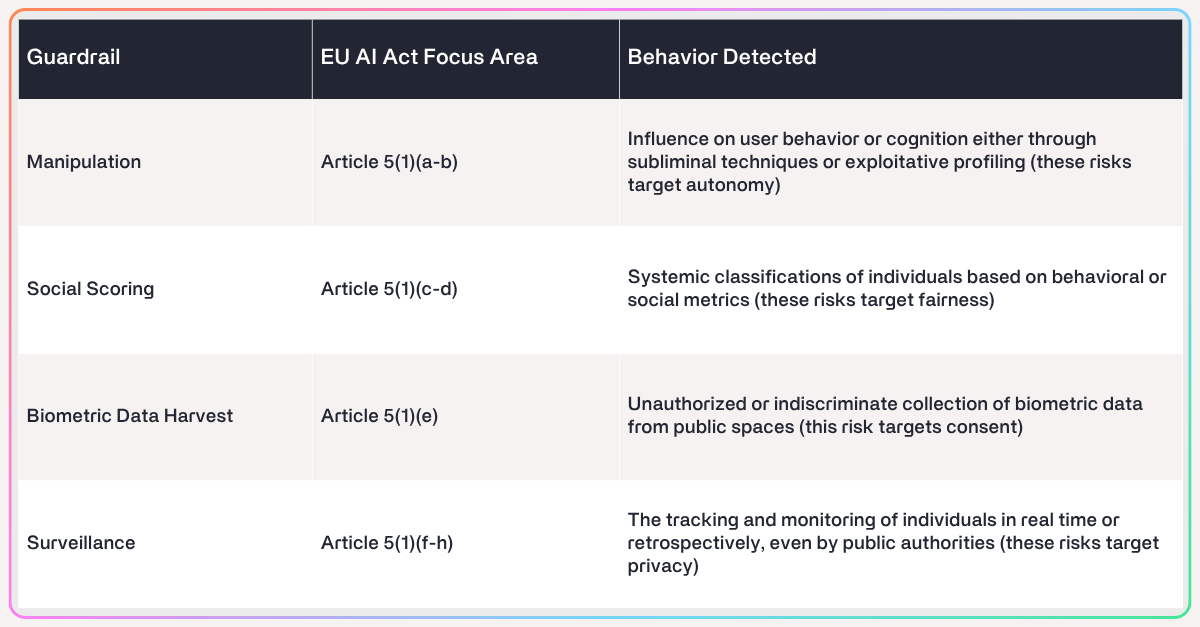
Chaque garde-fou a été développé selon une méthodologie hybride combinant la génération AutoPrompt à une revue manuelle par des experts, puis évalué sur un jeu de données personnalisé de 2 698 exemples. Ce jeu de données comprend :
- Cas positifs étiquetés issus de données d’entreprise réelles et synthétiques
- Exemples de cas limites pour améliorer la généralisation
- Répartition équilibrée pour garantir des performances fiables lors de l’exécution
Le résultat est une couche de détection de haute précision, prête pour la production qui correspond directement aux seuils d’application relatifs aux « risques interdits » définis par le règlement européen sur l’IA.
Pourquoi la surveillance en temps réel de la conformité de l’IA est essentielle pour se préparer à l’AI Act de l’UE
Quel problème le package Guardrail pour l’AI Act de l’UE résout-il ?
Peu d’organisations disposent des ressources internes nécessaires pour établir une correspondance entre les résultats générés et les risques juridiques au regard du règlement européen sur l’IA, et encore moins pour le faire en temps réel. De nombreuses entreprises ignorent que les résultats générés par l’IA peuvent être non conformes, même lorsqu’elles utilisent des modèles prêts à l’emploi.
Sans détection automatisée au niveau de la couche d’exécution, les organisations s’exposent aux risques suivants :
- Déployer à son insu des cas d’usage interdits
- Ne pas satisfaire aux audits de conformité réglementaire en matière d’IA
- Subir une atteinte à l’image de marque et des amendes de plusieurs millions d’euros
Quel est le résultat ?
Le package de garde-fous pour le règlement européen sur l’IA apporte clarté et automatisation à un défi de conformité jusque-là ambigu et exigeant en main-d’œuvre. Plus précisément, il permet :
- Application en temps réel des interdictions relatives aux pratiques définies à l’article 5 du règlement européen sur l’IA
- Cohérence à l’échelle de l’entreprise, quel que soit le type de modèle ou l’architecture de déploiement
- Documentation prête pour l’audit grâce à la journalisation structurée des incidents signalés
En intégrant ce package, les équipes chargées de la sécurité et de la conformité peuvent faire respecter la conformité de manière proactive, avant que les autorités de réglementation ou les utilisateurs finaux ne découvrent des infractions.
Cas d’usage de l’IA générative à risque : comment garantir la conformité à la réglementation sur l’IA
Les garde-fous de ce package sont optimisés pour analyser en temps réel les textes générés par les applications d’IA générative, ce qui en fait une couche de contrôle essentielle. Voici quelques exemples d’applications :
Copilotes IA et chatbots
Risque : Manipulation des utilisateurs au moyen d’un langage émotionnellement suggestif ou coercitif
Couverture : Manipulation, surveillance
Outils d’aide à la décision (p. ex., RH, finance)
Risque : Génération de résultats de notation sociale ayant une incidence sur l’accès des utilisateurs à des services ou à des fonctions
Couverture : notation sociale
Modèles de reconnaissance d’images et faciale basés sur l’IA générative
Risque : Collecte ou utilisation de données biométriques extraites d'espaces publics
Couverture : Collecte de données biométriques
Tuteurs ou coachs détectant les émotions
Risque : Déduction de l’état émotionnel des utilisateurs dans des contextes éducatifs ou professionnels
Couverture : Surveillance
Agents d’IA autonomes
Risque : Génération ou enchaînement autonome de prompts risqués dans des environnements sensibles
Couverture : Les quatre garde-fous, selon le résultat
Conçu pour répondre aux exigences du règlement européen sur l’IA
L’innovation en matière d’IA ne doit pas nécessairement se faire au détriment de la conformité. Grâce à des classificateurs hautes performances entraînés sur des données propres au domaine, le package de garde-fous pour le règlement européen sur l’IA de F5 AI Guardrail offre un filet de sécurité évolutif et d’une grande précision, spécialement conçu pour bloquer les comportements les plus préjudiciables de l’IA avant qu’ils ne dégénèrent en infractions.
Alors que le règlement européen sur l’IA établit une norme mondiale en matière de gouvernance de l’IA, F5 est fier de proposer la première suite de garde-fous à l’exécution conforme à ses exigences les plus essentielles.
À propos de l’auteur
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]