La sécurité des applications, des données et des infrastructures réseau est désormais plus cruciale que jamais, compte tenu de l’évolution constante des vecteurs de cyberattaque et de la fréquence à laquelle ces attaques se produisent. Selon les prévisions, d’ici 2021, la cybercriminalité coûtera chaque année 6 000 milliards de dollars aux organisations du monde entier, soit une hausse de 100 % par rapport aux 3 000 milliards de dollars enregistrés en 2015. Pour contribuer à lutter contre ce phénomène, Microsoft a récemment annoncé la création de la Microsoft Intelligent Security Association, afin d’aider les fournisseurs de technologies de sécurité à mieux intégrer leurs solutions de sécurité, au bénéfice de nos clients communs.
La Microsoft Intelligent Security Association réunit un groupe restreint de fournisseurs de solutions de sécurité haut de gamme, qui contribuent chacun à différents produits de sécurité Microsoft et en tirent parti afin d’améliorer la protection et la facilité d’utilisation de leurs produits pour les clients. C’est en raison de la poursuite de son intégration au Microsoft Azure Security Center et de sa prise en charge de celui-ci que F5 a été désigné comme l’un des membres fondateurs de cette nouvelle association.
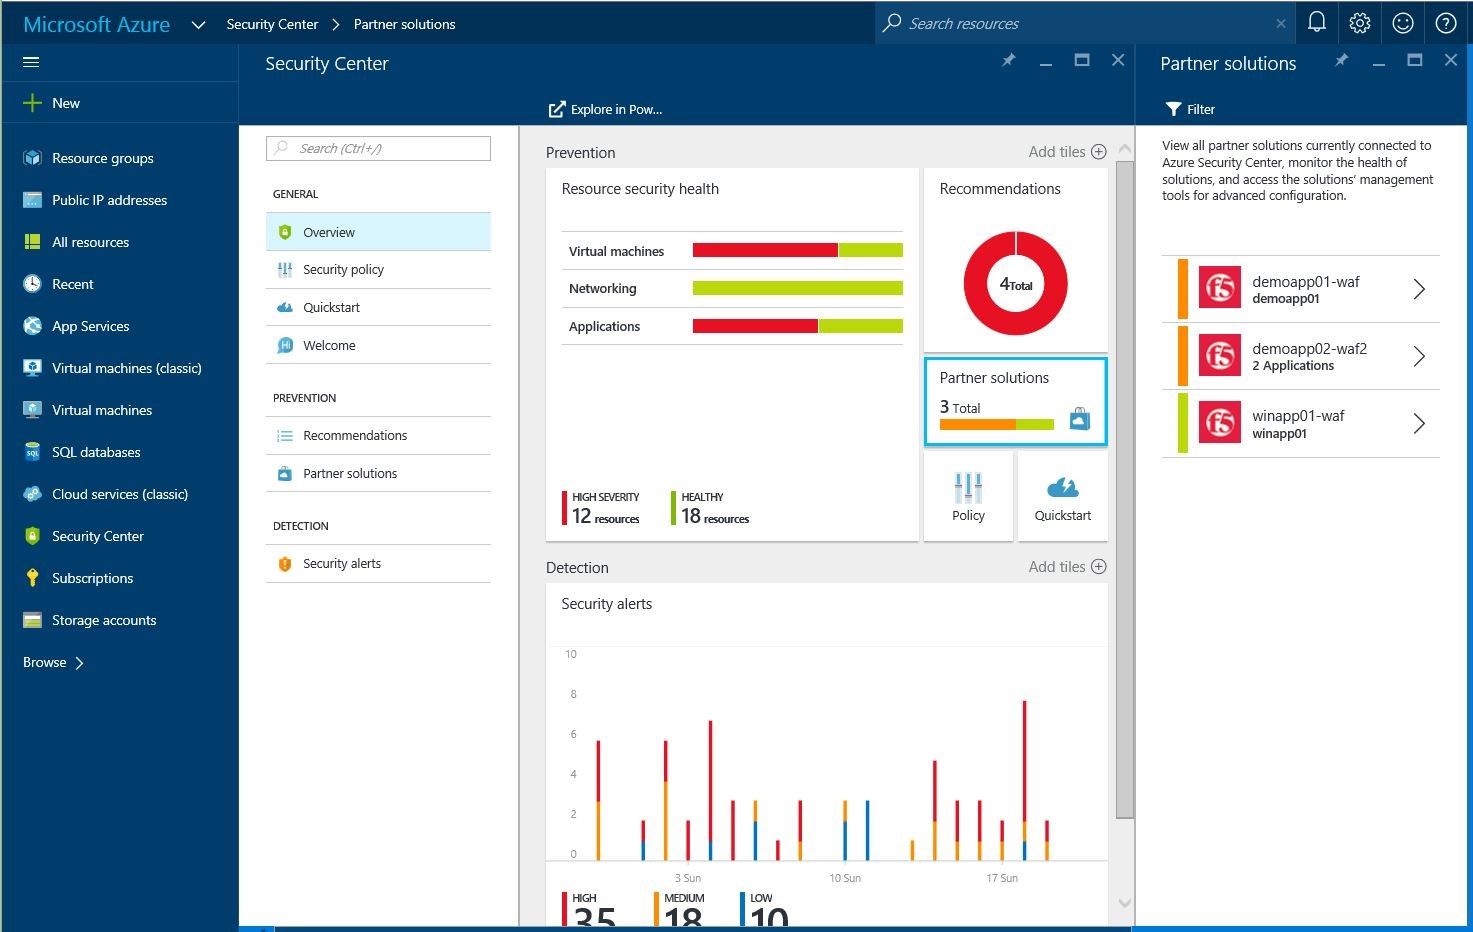
Depuis près de deux ans, le pare-feu pour applications web (WAF) de F5, leader du secteur, prend en charge Azure Security Center et offre une protection avancée de couche 7 à d’innombrables applications hébergées sur Azure. Outre l’atténuation par le WAF de F5 des menaces malveillantes telles que les attaques DoS de couche 7, les botnets et diverses signatures d’attaque complexes, son intégration étroite à Azure Security Center accroît encore sa valeur pour les utilisateurs. Grâce à un processus de déploiement et de configuration simplifié reposant sur des politiques de sécurité préconfigurées (conçues par les experts en sécurité de F5), une protection avancée des applications peut être mise en place rapidement et avec très peu d’efforts d’administration. De plus, une fois la solution opérationnelle, la transmission continue de rapports et d’analyses en temps réel à Azure Security Center améliore la vue d’ensemble de la sécurité des déploiements Azure de l’utilisateur.
Jusqu’à récemment, le WAF de F5 pour Azure Security Center était uniquement disponible sous forme de déploiement BYOL (Bring-Your-Own-License), prenant en charge les licences par abonnement, ELA et perpétuelles de BIG-IP Virtual Edition. Désormais, les options BYOL et PAYG (Pay-As-You-Go) sont toutes deux disponibles, illustrant l’engagement de F5 à proposer ses solutions sous des modèles de licence adaptés au cloud et natifs du cloud.
Pour en savoir plus sur le WAF F5 pour Azure Security Center, consultez cette présentation de la solution, cet article de blog, ou accédez directement à la fiche produit sur Azure Marketplace.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.