J’ai déjà parlé et reparlé et encore reparlé de la nécessité croissante de rapprocher les services liés aux applications de celles qu’ils protègent, font évoluer et optimisent. Tout comme les développeurs d’applications constatent qu’il est plus efficace et plus agile, à grande échelle, de décomposer les monolithes en microservices plus ciblés et plus granulaires, l’infrastructure doit elle aussi suivre cette évolution afin de continuer à fournir le même niveau et la même qualité de service à grande échelle.
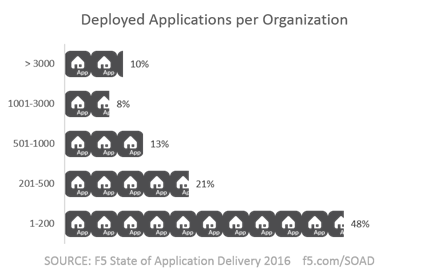
Mais cette approche ne concerne pas uniquement les architectures de microservices. Elle s’adresse également aux organisations qui doivent déployer des politiques propres à chaque application à grande échelle, et ce rapidement. Prenons l’exemple d’une étude qui a révélé que « 85 % des entreprises ont entre une et 20 applications mobiles en attente de développement, la majorité (50 %) en ayant entre 10 et 20 ». Cela vient s’ajouter à la multitude d’applications existantes qui nécessitent le déploiement de mises à jour (notre étude a montré que près de la moitié des organisations possèdent entre 1 et 200 applications, tandis que l’autre moitié en compte bien plus de 200, dont 10 % — un chiffre quelque peu vertigineux — doivent gérer plus de 3 000 applications).
La plupart nécessitent des politiques très spécifiques pour garantir leur évolutivité, leur sécurité et leurs performances. Vous devez passer à l’échelle, mais rapidement, pour pouvoir tout gérer.
L’un des inconvénients d’une approche reposant sur un service propre à chaque application est, bien entendu, que chaque service doit être adapté aux exigences spécifiques de l’application qu’il prend en charge. C’est évidemment tout l’intérêt de cette approche, mais sans stratégie permettant de faire évoluer les opérations de création et de déploiement des politiques afin de répondre à cette demande, elle pourrait se traduire par des délais de déploiement plus longs, et non plus courts.
C’est pourquoi le DevOps, sa philosophie d’infrastructure en tant que code et l’importance accordée à l’automatisation doivent être considérés comme une approche non seulement adaptée, mais aussi souhaitable pour les opérations de sécurité. En effet, ce n’est qu’en déplaçant la sécurité web vers la gauche qu’une approche globale des microservices, couvrant à la fois les applications et les services applicatifs, peut réussir. C’est même essentiel pour que la sécurité puisse suivre le rythme auquel l’informatique est aujourd’hui censée fournir ses services aux clients qu’elle accompagne.
C’est ce qui a conduit Catholic Education South Australia (CESA), qui fournit des services informatiques à plus de 98 écoles réparties dans toute l’Australie-Méridionale, à adopter la plateforme F5. CESA était confrontée aux difficultés liées aux méthodes traditionnelles de provisionnement et de déploiement, qui ne lui offraient tout simplement pas la mise à l’échelle horizontale nécessaire pour répondre à la demande. Il lui fallait un cadre personnalisable pour déployer des applications et automatiser les tâches associées. Celui-ci a fini par inclure également la sécurité web.
Simon Sigre, ingénieur réseau senior chez CESA, explique pourquoi ce changement était nécessaire : « Nous devions commencer à élaborer des politiques de sécurité de couche 7 (L7) parfaitement adaptées à chaque application web ».
CESA devait mettre en place des politiques propres à chaque application, mais devait le faire rapidement et à grande échelle. Pour y parvenir, l’automatisation était indispensable. Mais ce n’était pas leur seul besoin. Adapter les politiques, en particulier lorsqu’elles sont aussi étroitement liées à l’application qu’elles protègent, prend du temps. Or, tous les aspects d’une application ne sont pas uniques. Certains éléments communs, notamment ceux liés aux protocoles (comme TCP et HTTP) et aux plateformes (comme les logiciels de serveur web ou d’applications), restent identiques dans de nombreuses applications. La configuration de politiques visant à sécuriser ces aspects prend elle aussi du temps, un travail qui se répète pour plusieurs applications.
C’est là que la standardisation vient à la rescousse. L’une des caractéristiques de la standardisation est la possibilité de tirer parti des éléments communs aux API, aux modèles, aux systèmes de commande et de contrôle ainsi qu’aux scripts afin d’améliorer l’efficacité, ce qui se traduit par une réduction des coûts d’exploitation et une mise sur le marché plus rapide. C’est exactement ce qu’a fait CESA en exploitant la programmabilité de F5, non seulement pour automatiser la mise à l’échelle, mais aussi pour standardiser les politiques de sécurité en créant des modèles de haut niveau pour les technologies couramment utilisées, puis en les personnalisant afin de tenir compte des spécificités de chaque nouveau service. CESA a ainsi pu élaborer les politiques de sécurité par application dont elle avait besoin sans supporter les coûts généralement associés à la personnalisation, en traitant l’infrastructure (la sécurité web) comme du code (des modèles), éliminant ainsi les coûts liés à la recréation de la politique de base à chaque déploiement d’un nouveau service.
Pour en savoir plus sur l’expérience de CESA avec F5 et ses technologies, consultez ce témoignage client.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.