Selon la Cyber Security Agency of Singapore, les vulnérabilités zero-day, qui restent inconnues des développeurs jusqu’à leur exploitation, ont bondi de 40 % en 2023, mettant sérieusement à l’épreuve les systèmes de sécurité modernes. Cette hausse est aggravée par l’utilisation de l’IA dans les cyberattaques, qui accroît leur ampleur, leur rapidité et leur sophistication. Par conséquent, le coût moyen des violations de données a atteint 4,5 millions de dollars, soit une augmentation de 15 % en trois ans, selon IBM. Un pare-feu d’applications web (WAF) filtre le trafic malveillant afin de protéger les applications, à l’aide de règles personnalisables répondant à des besoins de sécurité spécifiques. Les organisations utilisent les WAF pour se défendre contre diverses attaques visant les applications et les API, et ainsi bénéficier d’un certain niveau de protection.
KuppingerCole Analysts AG a récemment évalué plusieurs fournisseurs et leurs offres en matière de produit, d’innovation et d’adéquation au marché dans le domaine des WAF. F5 Distributed Cloud WAAP a été désigné comme leader dans le rapport KuppingerCole Leadership Compass 2024 consacré aux WAF, tant pour son produit et son innovation que pour son adéquation au marché et son classement général. KuppingerCole a également indiqué que F5 est réputé pour ses technologies applicatives, notamment NGINX App Protect et BIG-IP Advanced WAF, qui, avec Distributed Cloud WAAP, ont également été évalués dans le Leadership Compass.
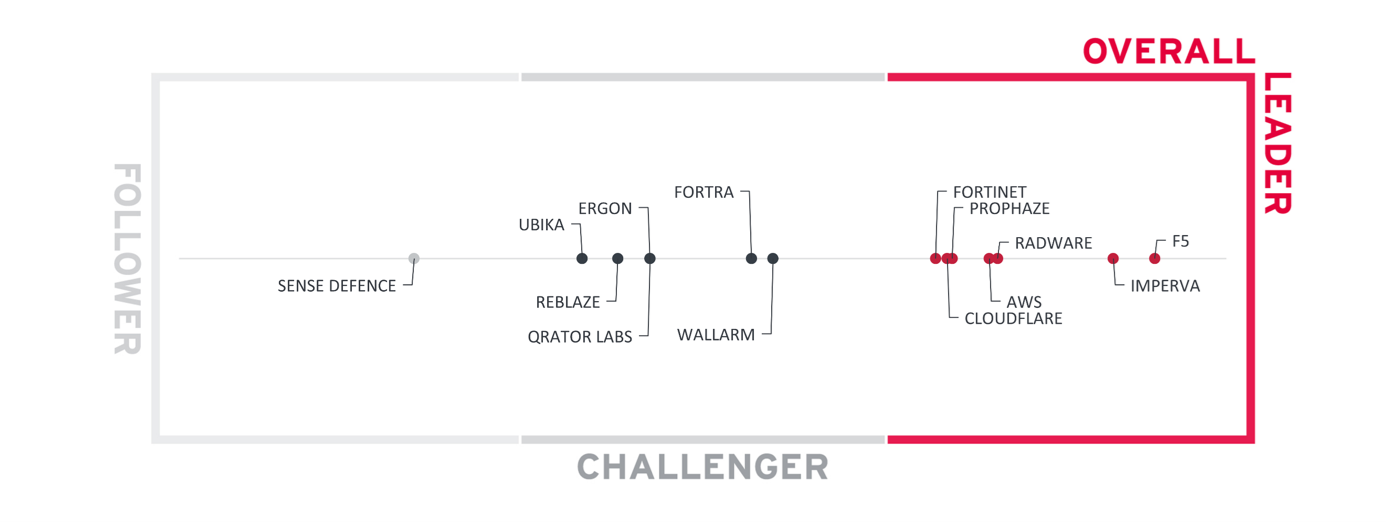
F5 Distributed Cloud WAAP a reçu de KuppingerCole la note « Strong Positive » pour sa sécurité, ses fonctionnalités, son déploiement et sa facilité d’utilisation, ainsi que pour son caractère innovant, sa solidité financière et son écosystème. Parmi les points forts de F5 Distributed Cloud WAAP mis en avant dans le rapport figurent la flexibilité du déploiement, l’accès à un vaste écosystème, la prise en charge étendue des API et la forte intégration avec des solutions tierces. Le rapport souligne également que F5 Distributed Cloud WAAP assure la protection des données, respecte diverses normes de conformité, fournit une assistance SOC 24 h/24 et 7 j/7, s’appuie sur l’IA et le machine learning pour détecter et bloquer les activités malveillantes, et propose des tableaux de bord pertinents, des rapports détaillés et un contrôle des accès basé sur les rôles.
Le KuppingerCole Leadership Compass 2024 consacré aux WAF analyse la maturation du marché des WAF et explique que les solutions WAF modernes doivent intégrer des modèles de sécurité aussi bien négatifs que positifs afin de protéger les applications web contre les attaques, ainsi que des fonctionnalités essentielles de détection des signatures d’attaque et de protection contre les attaques DDoS. En outre, le périmètre des WAF s’est élargi à la protection des API, désormais souvent intégrée à des offres commercialisées sous l’appellation Web Application and API Protection (WAAP), faisant de la sécurité des API un composant essentiel des solutions WAF actuelles.
Les capacités des solutions F5 WAAP en matière de protection des API et contre les attaques DDoS ont été saluées dans le rapport : « Sa solution de sécurité des API est capable de sécuriser les protocoles REST, SOAP, gRPC, GraphQL, LDAP, RADIUS et Webhooks. F5 WAAP met en œuvre des mesures sophistiquées de sécurité des API afin de les protéger contre les dix principaux risques de l’OWASP pour les API, les attaques DoS, les fuites de données et les injections SQL, et inclut la découverte automatique des API. La plateforme peut être intégrée à F5 NGINX pour fournir des fonctionnalités de passerelle API. Elle prend en charge des fonctionnalités essentielles de sécurité des API, telles que la validation des schémas, la limitation du débit, l’établissement de listes d’autorisation et le routage des API. En outre, des mécanismes de clés d’API sont utilisés pour bloquer le trafic anonyme, gérer les quotas et autoriser les accès. »
Le rapport indique également que F5 Distributed Cloud WAAP « constitue une excellente option pour les grandes entreprises à la recherche d’une solution complète de sécurité des applications web et des API » et que sa « polyvalence en matière de modèles de déploiement et son intégration aux principales plateformes en font un candidat de choix pour les entreprises disposant d’environnements multicloud complexes ».
Veuillez contacter votre responsable de compte afin d’évaluer F5 Distributed Cloud WAAP et le modèle de déploiement F5 WAF qui répond le mieux à vos besoins en matière de sécurité des applications et des API.
Voici un lien vers le communiqué de presse de F5 concernant le rapport.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.