KuppingerCole a publié son tout premier rapport « Generative AI Defense (GAD) Leadership Compass », qui classe F5 parmi les leaders dans les catégories produit, marché et innovation de ce secteur émergent et en pleine évolution de la sécurité de l’IA. Chez F5, nous sommes ravis et reconnaissants d’être distingués pour notre rôle moteur dans la sécurité de l’IA, un domaine d’une importance capitale à l’heure où les organisations font face à des risques liés à l’IA sur plusieurs fronts.
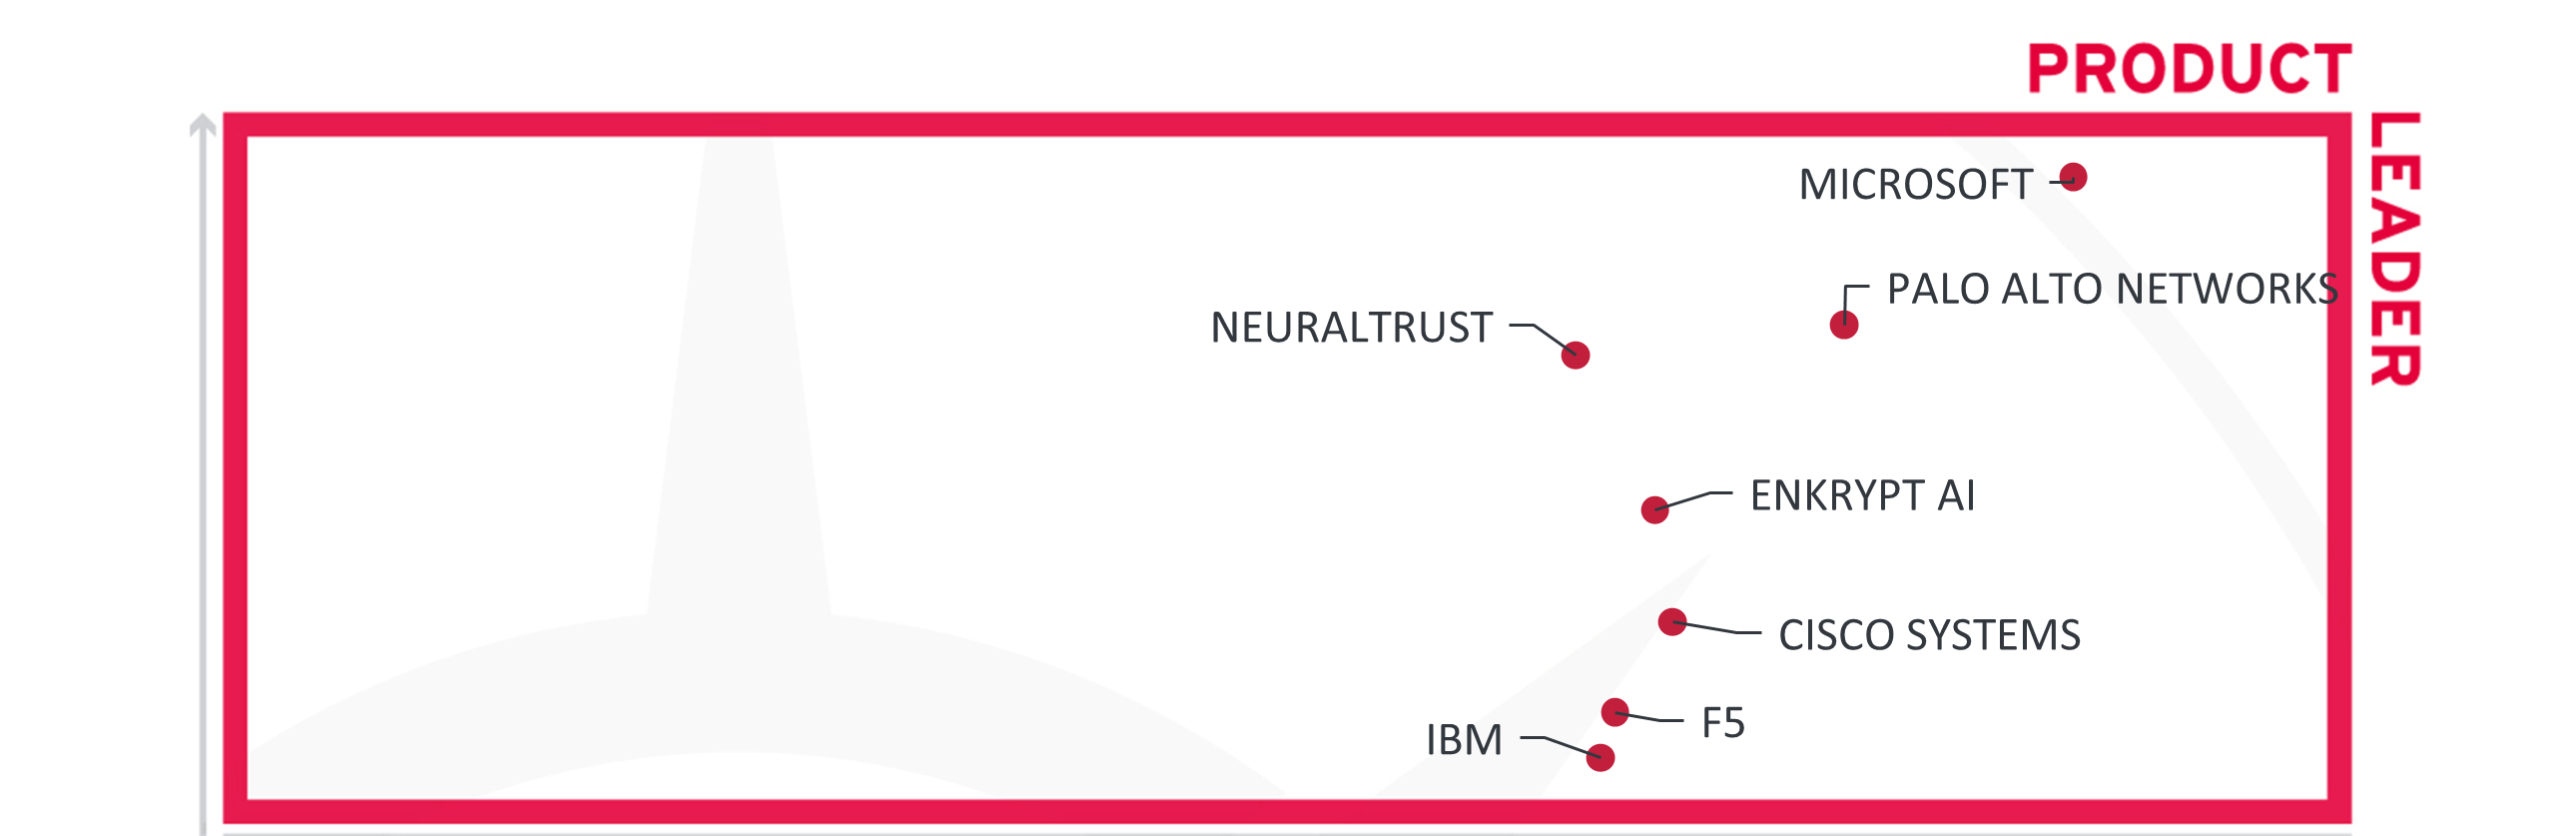
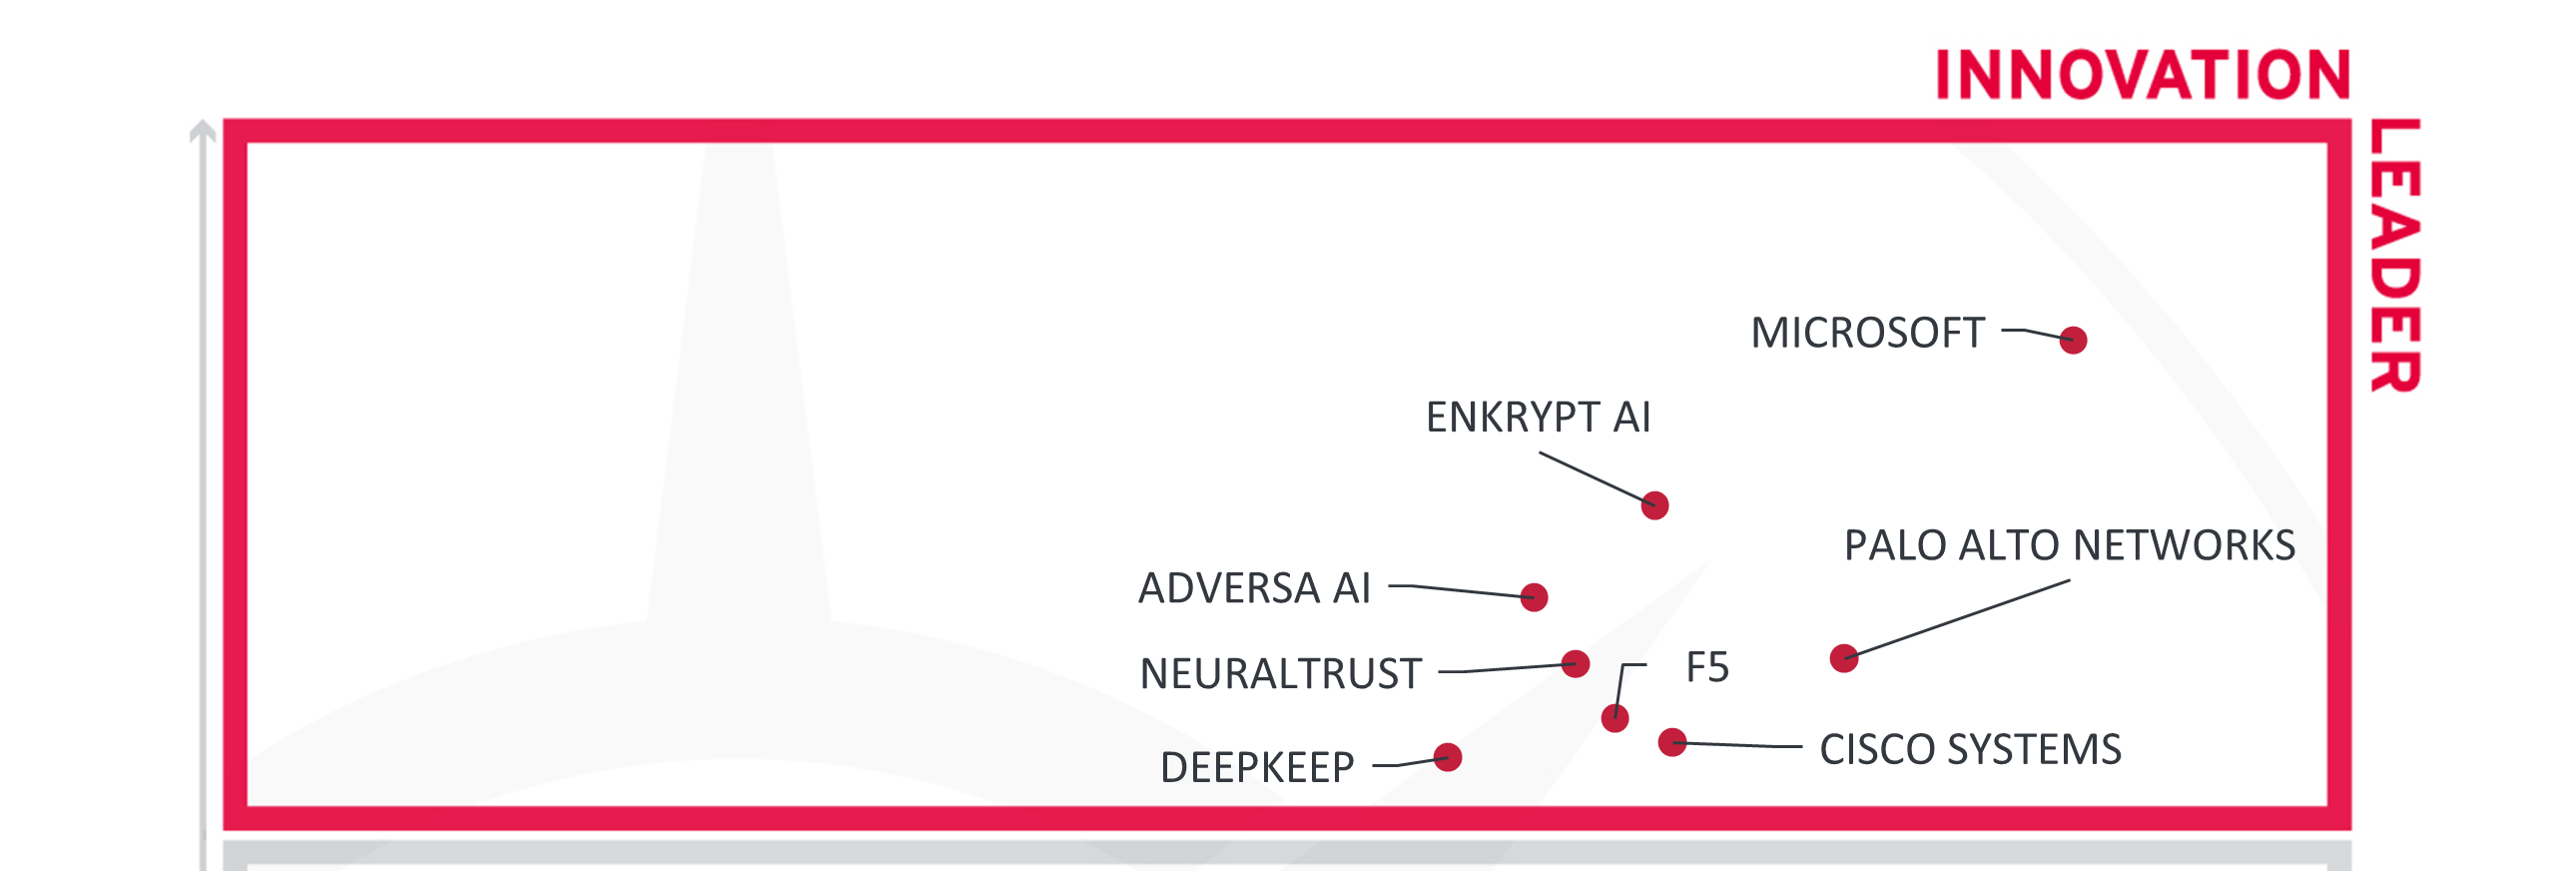
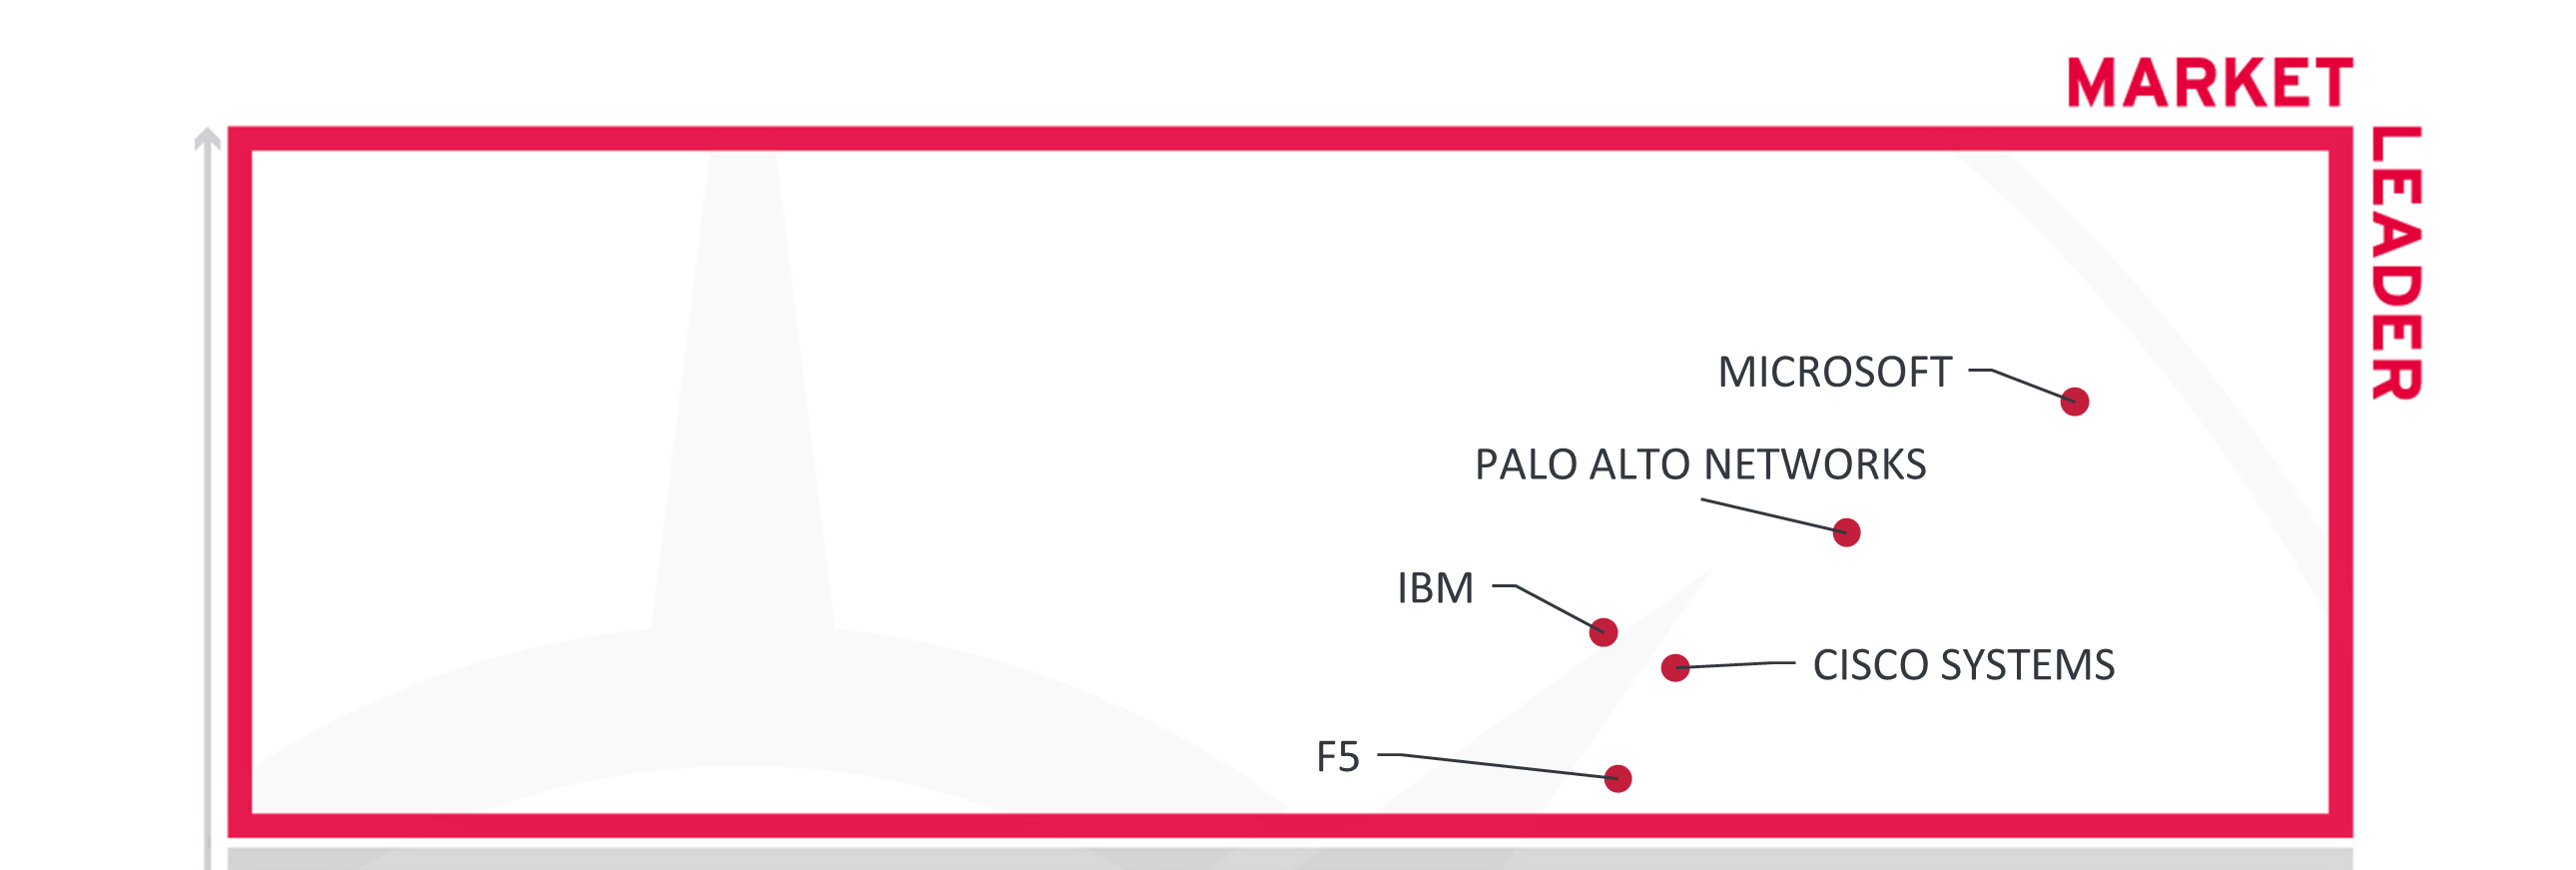
Avec F5 AI Guardrails et F5 AI Red Team en tête d’affiche,
KuppingerCole reconnaît F5 comme un leader de l’innovation en matière de sécurité de l’IA.
F5 reconnu comme un leader de la défense contre les menaces liées à l’IA générative
KuppingerCole a reconnu F5 comme un leader dans trois des quatre catégories définies, saluant nos avancées en matière de sécurisation des applications d’IA générative et de lutte contre les nouvelles menaces que l’IA fait peser sur les entreprises modernes. Nous avons obtenu notre meilleur classement dans la catégorie « Leader de l’innovation », que KuppingerCole définit comme regroupant les « fournisseurs qui proposent des produits de pointe, non seulement pour répondre aux demandes des clients, mais aussi parce qu’ils impulsent les évolutions technologiques du marché en anticipant les besoins des mois et des années à venir ». KuppingerCole a mis en avant nos produits phares de sécurité de l’IA, F5 AI Guardrails et F5 AI Red Team, qui forment un tandem synergique associant tests de vulnérabilité de l’IA, sécurité adaptable à l’exécution et gouvernance des systèmes d’IA.
“La sécurité de l’IA de F5 convient aux organisations qui recherchent à la fois des garde-fous défensifs et des capacités de tests offensifs, avec des options de déploiement flexibles et une architecture axée sur la protection de la vie privée.”
KuppingerCole GenAI Defense Leadership Compass, 2025
À mesure que les organisations développent leurs initiatives en matière d’IA, F5 continue de repousser les limites grâce à des solutions adaptables conçues pour détecter et prévenir les risques émergents propres à l’IA, tels que l’injection de prompts, la manipulation de modèles et la fuite de données sensibles. Ces capacités témoignent de l’engagement de F5 en faveur de l’innovation et permettent à nos clients de bénéficier de solutions conçues pour sécuriser la surface d’attaque actuelle de l’IA et aider les équipes à adapter leur sécurité aux menaces futures.
CASI et l’équipe Red Team IA établissent la référence en matière d’évaluation des risques liés à l’IA
KuppingerCole a souligné que nos capacités en matière de sécurité offensive et de recherche sur les menaces constituent un élément distinctif de notre solution globale. La posture de sécurité de l’IA ne peut pas être représentée avec précision par des indicateurs traditionnels tels que le taux de réussite statique des attaques (ASR). Le rapport reconnaît la contribution de F5 à l’élaboration d’une nouvelle norme sectorielle axée sur des indicateurs mieux adaptés aux méthodes actuellement employées par les acteurs malveillants pour exploiter les systèmes d’IA.
“F5 a introduit de nouveaux indicateurs, notamment l’ARS (Agentic Resistance Score), qui mesure la capacité d’un système à résister aux tentatives de persuasion dans la durée, ainsi que les scores CASI, fondés sur la gravité, la complexité et les seuils de rupture des défenses.”
KuppingerCole GenAI Defense Leadership Compass, 2025
L’intégration de cette méthodologie spécialement conçue à F5 AI Red Team offre aux équipes un processus fiable et évolutif pour soumettre les systèmes d’IA à des tests de résistance. À ce propos, KuppingerCole souligne que « les tests produisent des rapports en moins de deux heures, contre quatre semaines généralement nécessaires dans le cadre de missions de conseil traditionnelles ». Avec largement plus d’un million de modèles disponibles sur Hugging Face et de nouveaux modèles privés et publics ajoutés chaque jour, F5 AI Red Team s’impose comme un accélérateur essentiel pour les équipes de GRC et de sécurité offensive.
F5 AI Guardrails donne la priorité à l’innovation centrée sur le client
Fort de près de trois décennies de leadership dans le domaine de la sécurité des entreprises, F5 privilégie des solutions qui sont non seulement efficaces dès leur mise en œuvre, mais aussi adaptables à l’évolution des besoins de ses clients. KuppingerCole souligne que cette flexibilité constitue un avantage qui permet à F5 AI Guardrails de répondre de manière unique aux besoins d’un éventail plus large de clients.
“F5 AI Guardrails fournit des configurations prédéfinies prêtes à l’emploi pour assurer la conformité aux exigences du règlement européen sur l’IA, ainsi que des restrictions applicables aux scénarios de conseils médicaux, financiers et juridiques. Les organisations peuvent créer des Guardrails personnalisés en les définissant en langage naturel plutôt qu’en utilisant une syntaxe technique de règles.”
KuppingerCole GenAI Defense Leadership Compass, 2025
Compte tenu des nombreux cadres de gouvernance, de gestion des risques et de conformité (GRC) nouveaux ou repensés pour l’IA à travers le monde, AI Guardrails offre une voie simplifiée vers la conformité, guidée par les besoins des clients et optimisée pour s’adapter aux évolutions.
Répondre à toutes les dimensions de la sécurité de l’IA
Le rapport de KuppingerCole met en évidence les nombreuses capacités à prendre en compte pour élaborer une stratégie de sécurité de l’IA véritablement complète. La méthodologie du cabinet classe les solutions dans les catégories suivantes :
- Protection et validation des données d’entrée
- Sécurisation et filtrage des sorties
- Sûreté et sécurité des modèles
- Prévention des fuites de données
- Gouvernance et gestion des risques
- Surveillance, audit et réponse
- Intégration à l’entreprise et évolutivité
F5 a obtenu le meilleur score en matière de protection et de validation des entrées grâce aux mécanismes de protection contre l’injection de prompts et le jailbreak de F5 AI Guardrails. Il convient de souligner que nos solutions ont assuré une couverture étendue dans toutes les catégories, sans aucune lacune manifeste. Les solutions complètes qui couvrent chaque aspect des risques liés à l’IA sont rares, mais absolument indispensables pour éviter la prolifération des outils et maintenir une gouvernance efficace dans tous les environnements.
Nous sommes reconnaissants à KuppingerCole pour cette reconnaissance et restons déterminés à faire progresser la protection de l’IA générative en renforçant les protections à l’exécution, en élargissant les intégrations et en anticipant les menaces futures, afin que les équipes puissent sécuriser et gouverner l’IA à grande échelle.
Pour en savoir plus sur la manière dont F5 relève les défis liés à l’IA, téléchargez le rapport complet « KuppingerCole Generative AI Defense Leadership Compass ».
À propos de l’auteur
Articles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]