Les pare-feu d’applications web (WAF) continuent d’évoluer et sont devenus indispensables aux entreprises confrontées à des cybermenaces persistantes.
Le nombre de vulnérabilités et d’attaques liées aux applications ou aux API continue d’augmenter. NIST.gov a indiqué qu’environ 18 378 vulnérabilités répertoriées avaient été signalées l’année dernière. Toutefois, le nombre total de vulnérabilités en 2021 s’élevait à 25 646 (un chiffre nettement supérieur à celui annoncé). Au cours de l’année écoulée, nous avons vu des vulnérabilités telles que Log4j toucher de nombreuses organisations. C’est là que les solutions WAF offrent une certaine protection aux applications et aux API.
KuppingerCole a évalué de nombreux fournisseurs sur les fonctionnalités WAF essentielles, la protection des API, la gestion des bots, la protection contre les attaques DDoS, ainsi que la prise en charge des équipes d’administration et DevOps. Dans le Leadership Compass, F5 a été désigné leader global, leader produit, leader en matière d’innovation et fournisseur de premier plan.
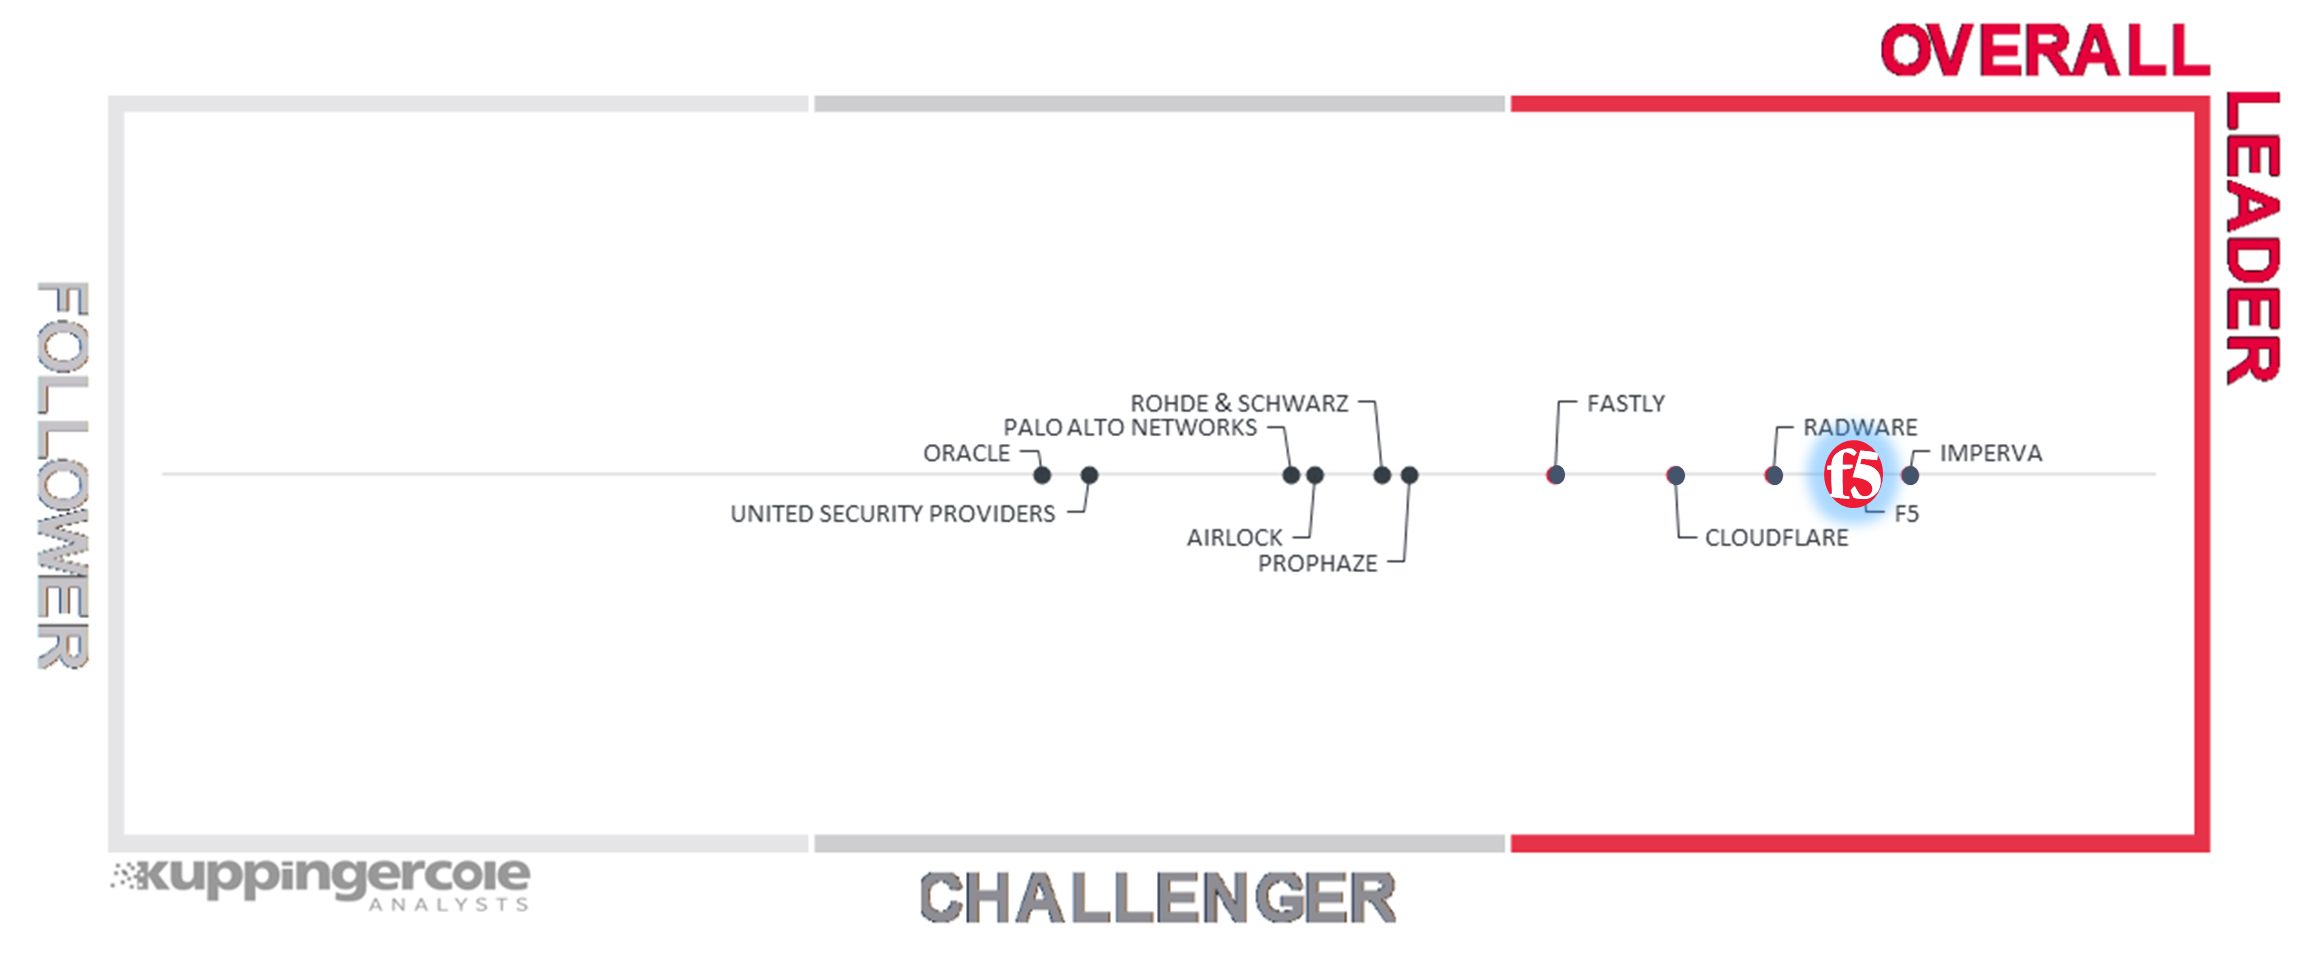
F5 a reçu des commentaires positifs concernant son produit, sa présence sur le marché et sa stratégie. F5 a obtenu des notes élevées pour plusieurs critères, notamment la protection des API, les fonctionnalités WAF de base, la gestion des bots, la protection contre les attaques DDoS et la prise en charge des équipes d’administration et DevOps.
Le rapport a reconnu que la sécurité des API de F5 était « capable de sécuriser les protocoles d’API REST/JSON, XML, GraphQL et GWT » et que « BIG-IP Advanced WAF fournit également une API déclarative ou un fichier JSON pouvant être intégré à un pipeline CI/CD afin d’appliquer une approche de sécurité shift-left », renforçant ainsi la sécurité du développement et des applications.
Les services de renseignement sur les menaces d’Advanced WAF, tels que Threat Campaigns et Leaked Credential Check, ont également été salués par KuppingerCole. Le rapport souligne que « la protection des identifiants empêche leur vol grâce au chiffrement des identifiants au niveau des applications ». Alors que des vulnérabilités telles que Log4j continuent de poser problème dans l’ensemble du secteur, F5 a rapidement publié des campagnes de menaces ciblant les exploitations actives de Log4j, dans les quatre jours suivant la divulgation de la vulnérabilité.
KuppingerCole a également souligné les différentes options de déploiement proposées par F5 pour répondre aux préférences des clients en matière de modèles de consommation et d’exploitation. Le rapport indique que « de bonnes options de modèles de déploiement sont proposées, puisque le même moteur WAF est utilisé dans d’autres solutions » et que « les modes de déploiement du WAF comprennent les conteneurs et les microservices, ainsi que des options sans serveur, dans le cloud et sur site ».
La protection DoS de la couche applicative de F5 a également fait l’objet de commentaires positifs. La protection DDoS de F5 surveille la charge des applications et s’adapte aux changements en temps réel, tandis que l’analyse comportementale fondée sur l’apprentissage automatique et les signatures dynamiques atténuent automatiquement les attaques.
Veuillez contacter votre responsable de compte afin d’évaluer le modèle de déploiement de F5 WAF qui répond le mieux à vos besoins en matière de sécurité des applications et des API.
Voici un lien vers le communiqué de presse de F5 concernant le rapport. Vous pouvez également consulter le rapport de KuppingerCole ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.