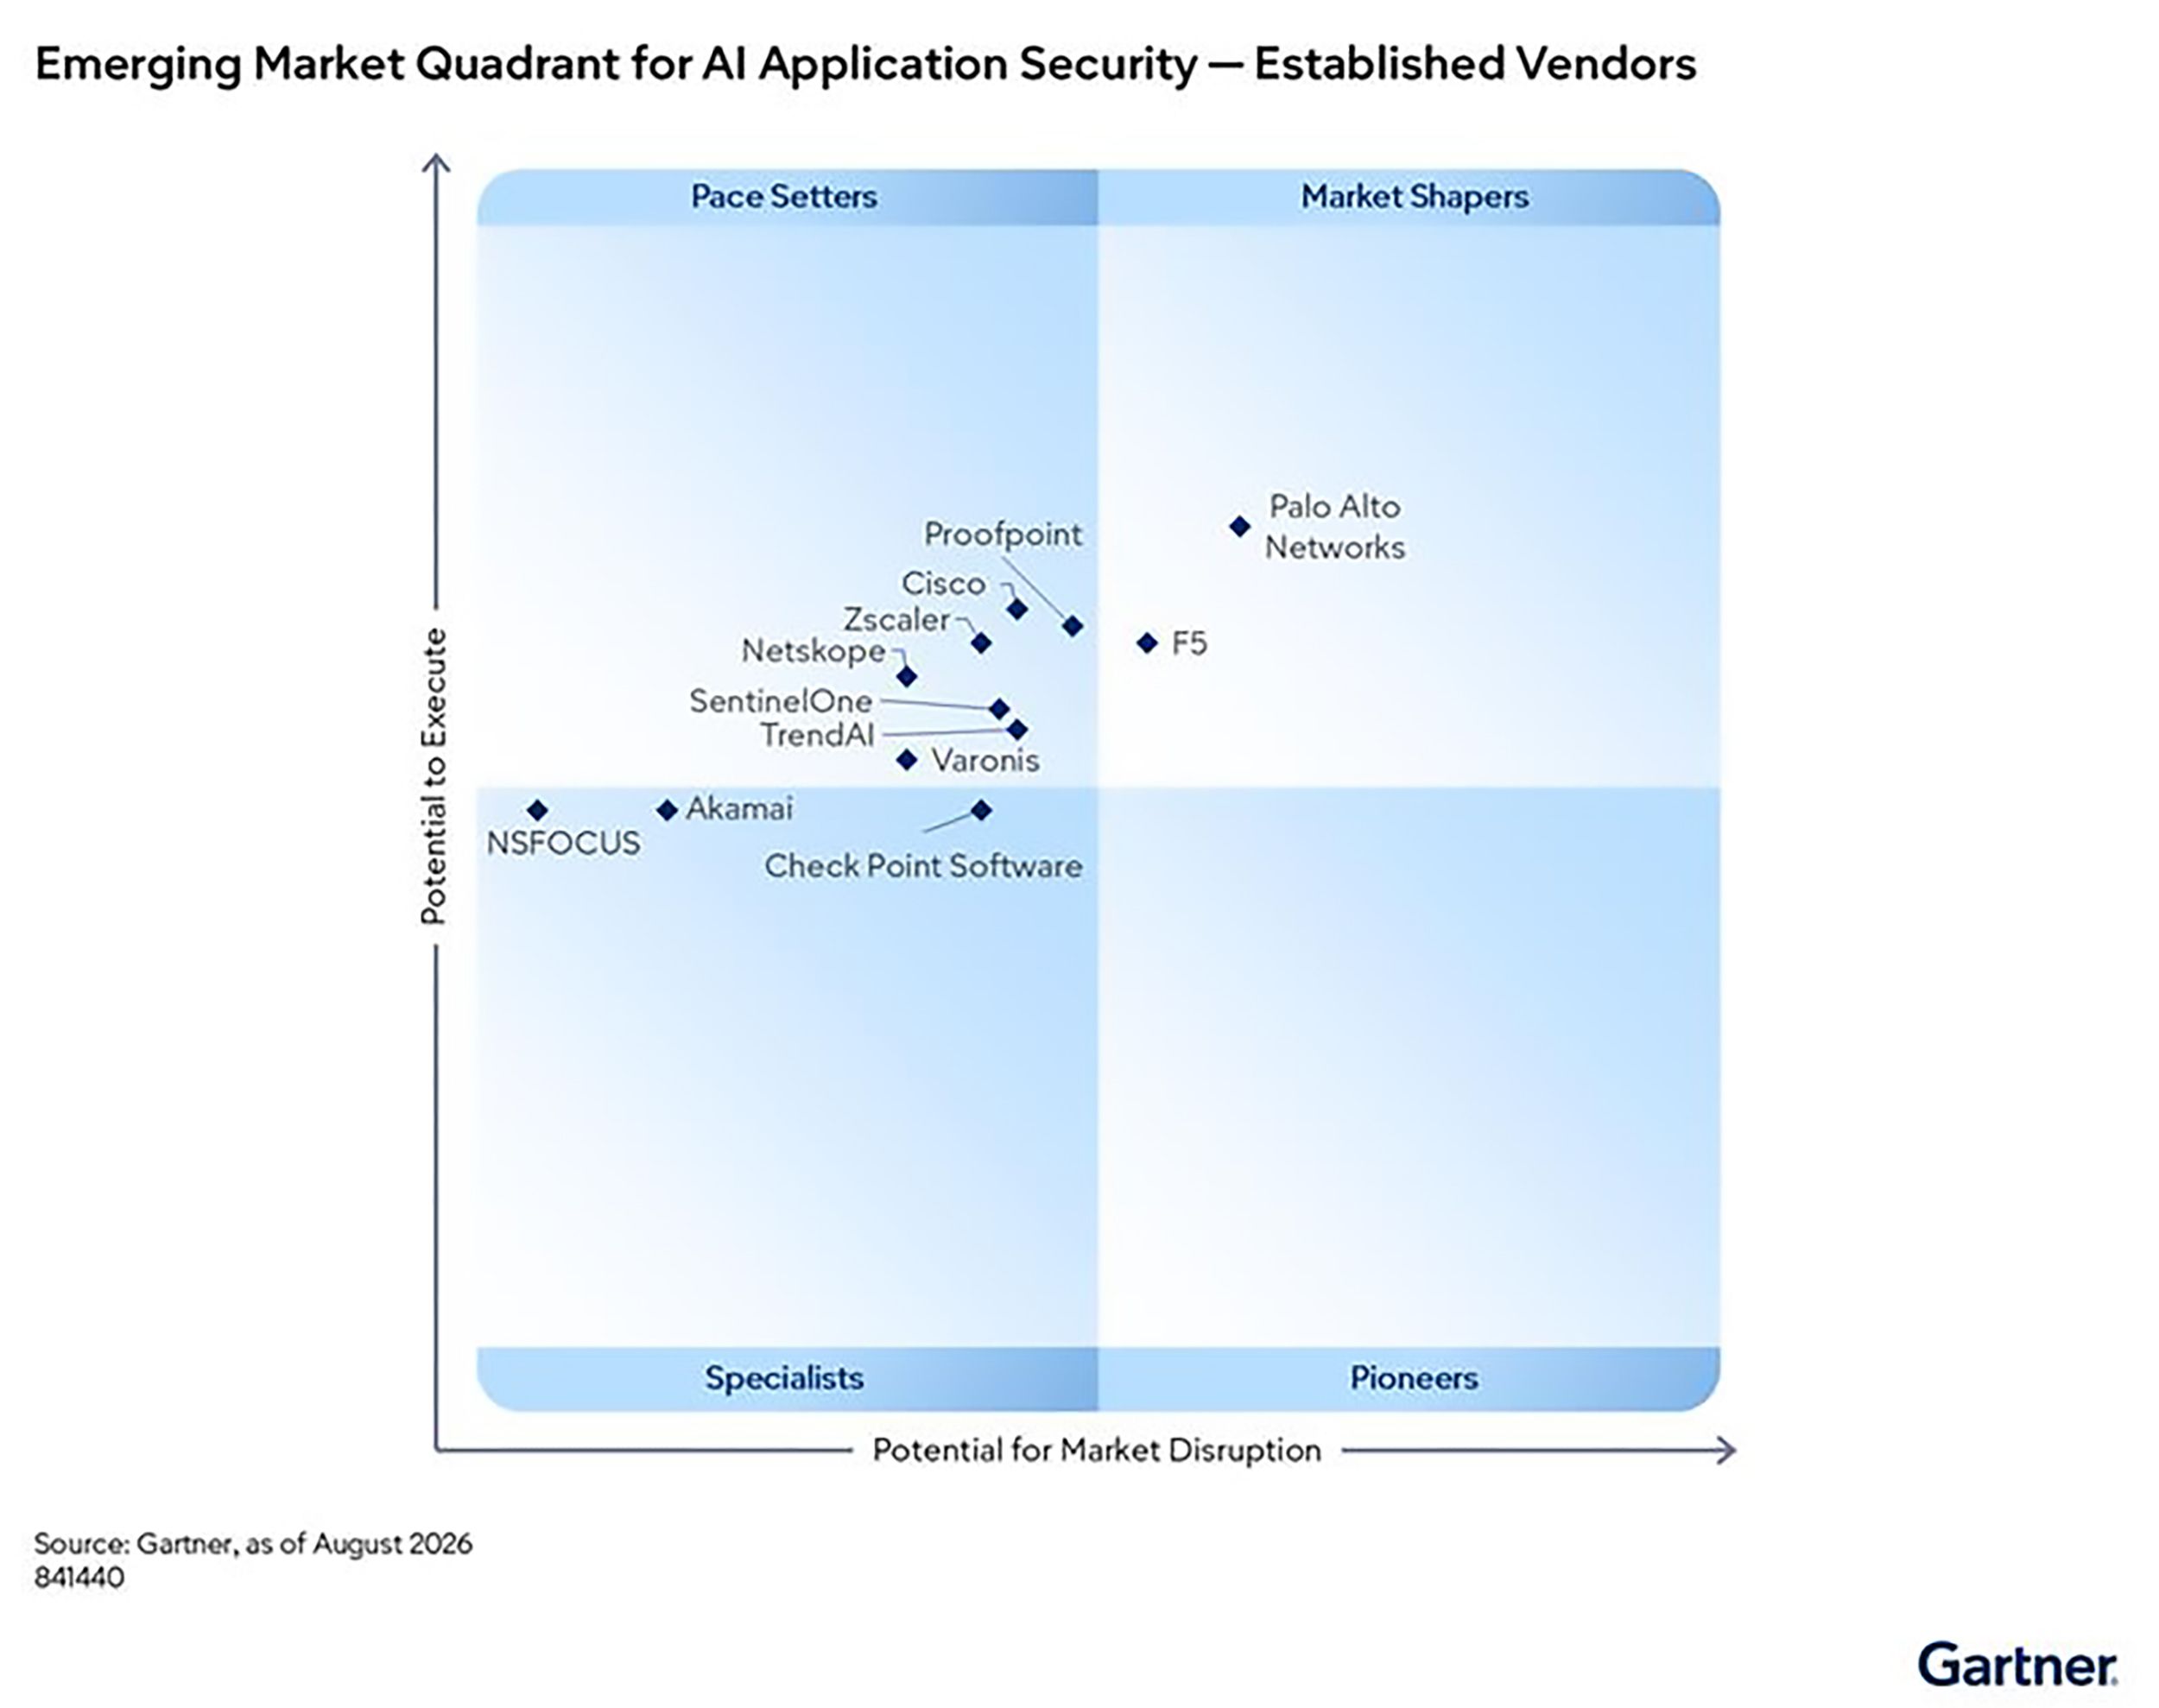
Gartner a reconnu F5 comme l’un des deux seuls acteurs façonnant le marché dans son tout premier rapport Emerging Market Quadrant (eMQ) sur la sécurité des applications d’IA, ce qui, selon nous, souligne le travail novateur accompli par notre entreprise pour faire de la F5 AI Security Platform la solution la plus adaptable pour les déploiements d’IA des grandes entreprises.
Gartner décrit les fournisseurs du quadrant Market Shapers comme suit : « Les fournisseurs de ce quadrant façonnent le secteur. Ils développent des plateformes complètes en acquérant des entreprises innovantes et en proposant des outils de gestion centralisée des workflows d’IA. »
Pourquoi nous estimons que la position de F5 est significative
L’Emerging Market Quadrant est une étude fondée sur les données qui offre aux acheteurs un aperçu visuel des fournisseurs présents sur un marché émergent en évolution rapide. Le positionnement est absolu et repose sur une notation, plutôt que d’être établi par rapport aux autres fournisseurs comme dans un Magic Quadrant.
“Les fournisseurs de ce quadrant façonnent le secteur. Ils développent des plateformes complètes en acquérant des entreprises innovantes et en proposant des outils de gestion centralisée des workflows d’IA.”
– Quadrant Gartner des marchés émergents pour la sécurité de l’IA
Le quadrant des marchés émergents consacré à la sécurité des applications d’IA positionne les fournisseurs selon deux axes : « Potentiel de disruption du marché » et « Capacité d’exécution ». Selon notre interprétation, la disruption évalue si l’approche d’un fournisseur est susceptible de transformer le fonctionnement du marché, tandis que l’exécution mesure sa capacité à déployer sa solution à l’échelle de l’entreprise.
Un fournisseur peut obtenir un bon score sur un axe et un mauvais sur l’autre. Selon nous, F5 a obtenu une note élevée sur les deux axes. Nous pensons que ce positionnement reflète notre approche globale des capacités de sécurité de l’IA, qui couvre la découverte, les tests, la gouvernance et la protection à l’exécution tout au long du cycle de vie du déploiement de l’IA en entreprise.
Comment F5 façonne le marché de la sécurité de l’IA
L’année écoulée a marqué une étape décisive dans l’élargissement de notre stratégie de sécurité de l’IA. Avec le lancement de la F5 AI Security Platform, nous avons réuni la gouvernance continue de l’IA, la découverte de l’IA, les tests de sécurité de l’IA, la protection de l’IA à l’exécution et l’observabilité de l’IA au sein d’une boucle adaptative unique, couvrant aussi bien l’IA générative que l’IA agentique. Grâce à l’acquisition de SurePath AI, nous avons ajouté des fonctionnalités de découverte basée sur le réseau et de classification des intentions afin de détecter les usages risqués de l’IA au sein des équipes.
Ces solutions fonctionnent en boucle fermée et sont rapidement adaptées aux exigences propres à chaque client en matière d’activité, de sécurité et de réglementation. F5 AI Red Team détecte les failles, F5 AI Guardrails les neutralise, tandis que F5 AI Remediate automatise le transfert. Concrètement, cela permet de ramener à quelques minutes un processus qui prenait auparavant plusieurs semaines, à une époque où les attaquants s’appuyant sur l’IA et les agents d’IA bénéficient d’un avantage en matière de rapidité. Chaque faille détectée donne lieu à un contrôle, et chaque contrôle est testé à mesure que le paysage évolue. Nous pensons que cette boucle fondamentale et la rapidité avec laquelle nous la bouclons ont contribué au classement de F5 dans la catégorie « Market Shaper ».
L’endroit où l’IA s’exécute compte autant que ce qu’elle fait
La seconde moitié de l’évaluation de Gartner porte sur le « potentiel d’exécution », et c’est précisément dans ce domaine que nous estimons que F5 disposait déjà d’un avantage avant même l’émergence de ce nouveau marché. Depuis plus de 30 ans, F5 accompagne les plus grandes institutions financières, les plus grands systèmes de santé, fournisseurs de services et organismes publics au monde. Notre expérience des différentes évolutions technologiques nous a appris que nos clients auront toujours besoin de pouvoir choisir librement comment et où déployer leurs solutions.
“Nous pensons que ce positionnement reflète notre approche globale des capacités de sécurité de l’IA, qui couvre la découverte, les tests, la gouvernance et la protection à l’exécution tout au long du cycle de vie du déploiement de l’IA en entreprise.”
Nous avons conçu dès le premier jour une sécurité de l’IA adaptée à cette réalité. La F5 AI Security Platform teste et protège les charges de travail critiques entièrement au sein d’environnements contrôlés par les clients. Pour les clients ayant une tolérance au risque particulièrement faible, F5 AI Guardrails et F5 AI Red Team fonctionnent dans des déploiements totalement isolés, avec une exécution locale et sans aucun appel sortant vers F5 ou un service cloud tiers.
Les clients bénéficient des mêmes contrôles et du même modèle de politiques, quel que soit l’environnement dans lequel s’exécute la charge de travail. Pour ceux qui doivent se conformer à des exigences de résidence des données et de souveraineté numérique, c’est souvent la première question posée, et celle qui met rapidement fin à la plupart des évaluations.
Prêt pour l’avenir du marché
Ce marché est encore jeune, mais il doit relever les défis critiques auxquels toutes les entreprises sont confrontées. Il s’agit de sécuriser non seulement les applications d’IA traditionnelles, mais aussi désormais des agents dotés de leur propre identité, qui font appel à d’autres agents et agissent sans intervention humaine. La sécurisation de ces échanges est une tâche qui incombe à toutes les entreprises et qui pousse F5 à expérimenter et à innover en permanence.
Pour en savoir plus, téléchargez le rapport complet de Gartner.
Gartner, Quadrant des marchés émergents pour la sécurité des applications d’IA — Fournisseurs établis, par Meghan Hollis et al., 14 septembre 2026
Gartner ne recommande aucune entreprise, aucun fournisseur, aucun produit ni aucun service présenté dans ses publications, et ne conseille pas aux utilisateurs de technologies de choisir uniquement les fournisseurs ayant obtenu les meilleures évaluations ou toute autre distinction. Les publications de Gartner reflètent les opinions de son organisation spécialisée dans l’analyse des enjeux commerciaux et technologiques et ne doivent pas être interprétées comme des déclarations factuelles. Gartner décline toute garantie, expresse ou implicite, concernant cette publication, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.
Ce graphique a été publié par Gartner, Inc. dans le cadre d’un document de recherche plus complet et doit être évalué dans le contexte de l’intégralité de ce document. Le document de Gartner est disponible sur demande auprès de F5.
À propos de l’auteur
John Maddison est directeur marketing de F5. Il possède plus de 30 ans d’expérience dans la direction d’équipes produit et de fonctions marketing d’entreprise dans les domaines de la cybersécurité, du cloud et des télécommunications. Avant de rejoindre F5, John a passé 12 ans chez Fortinet, où il a occupé en dernier lieu les fonctions de directeur marketing et de vice-président exécutif chargé de la stratégie produit. Il a auparavant exercé des fonctions de direction chez Trend Micro, Vina Communications et Octel Communications. John est titulaire d’une licence en ingénierie de l’université de Plymouth, dans le Devon, en Angleterre.
Autres articles de John MaddisonArticles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]