Avatar : le dernier maître de l'air était une série d'animation populaire dans les années 2000. Pour les non-initiés, Aang, qui est l'Avatar, doit maîtriser les quatre éléments — l'air, l'eau, la terre et le feu — afin de préserver l'harmonie dans le monde. Bien qu'il puisse manier séparément les pouvoirs de chaque élément, c'est lorsqu'il les maîtrise tous ensemble qu'il est le plus puissant.
Curieusement, la série m’a fait penser au paysage actuel de l’architecture applicative, où les applications sont de plus en plus fragmentées et distribuées, car elles sont hébergées dans différents environnements. La gestion de la sécurité des API devient donc beaucoup plus complexe, et vous aurez besoin d’une stratégie globale de sécurité des API pour atténuer les risques liés aux API.
À l’image de la maîtrise des quatre éléments, et si vous pouviez disposer d’une architecture applicative plus résiliente et plus facile à gérer ? C’est là qu’une plateforme applicative centralisée simplifierait considérablement la gestion de la sécurité des applications distribuées et des API.
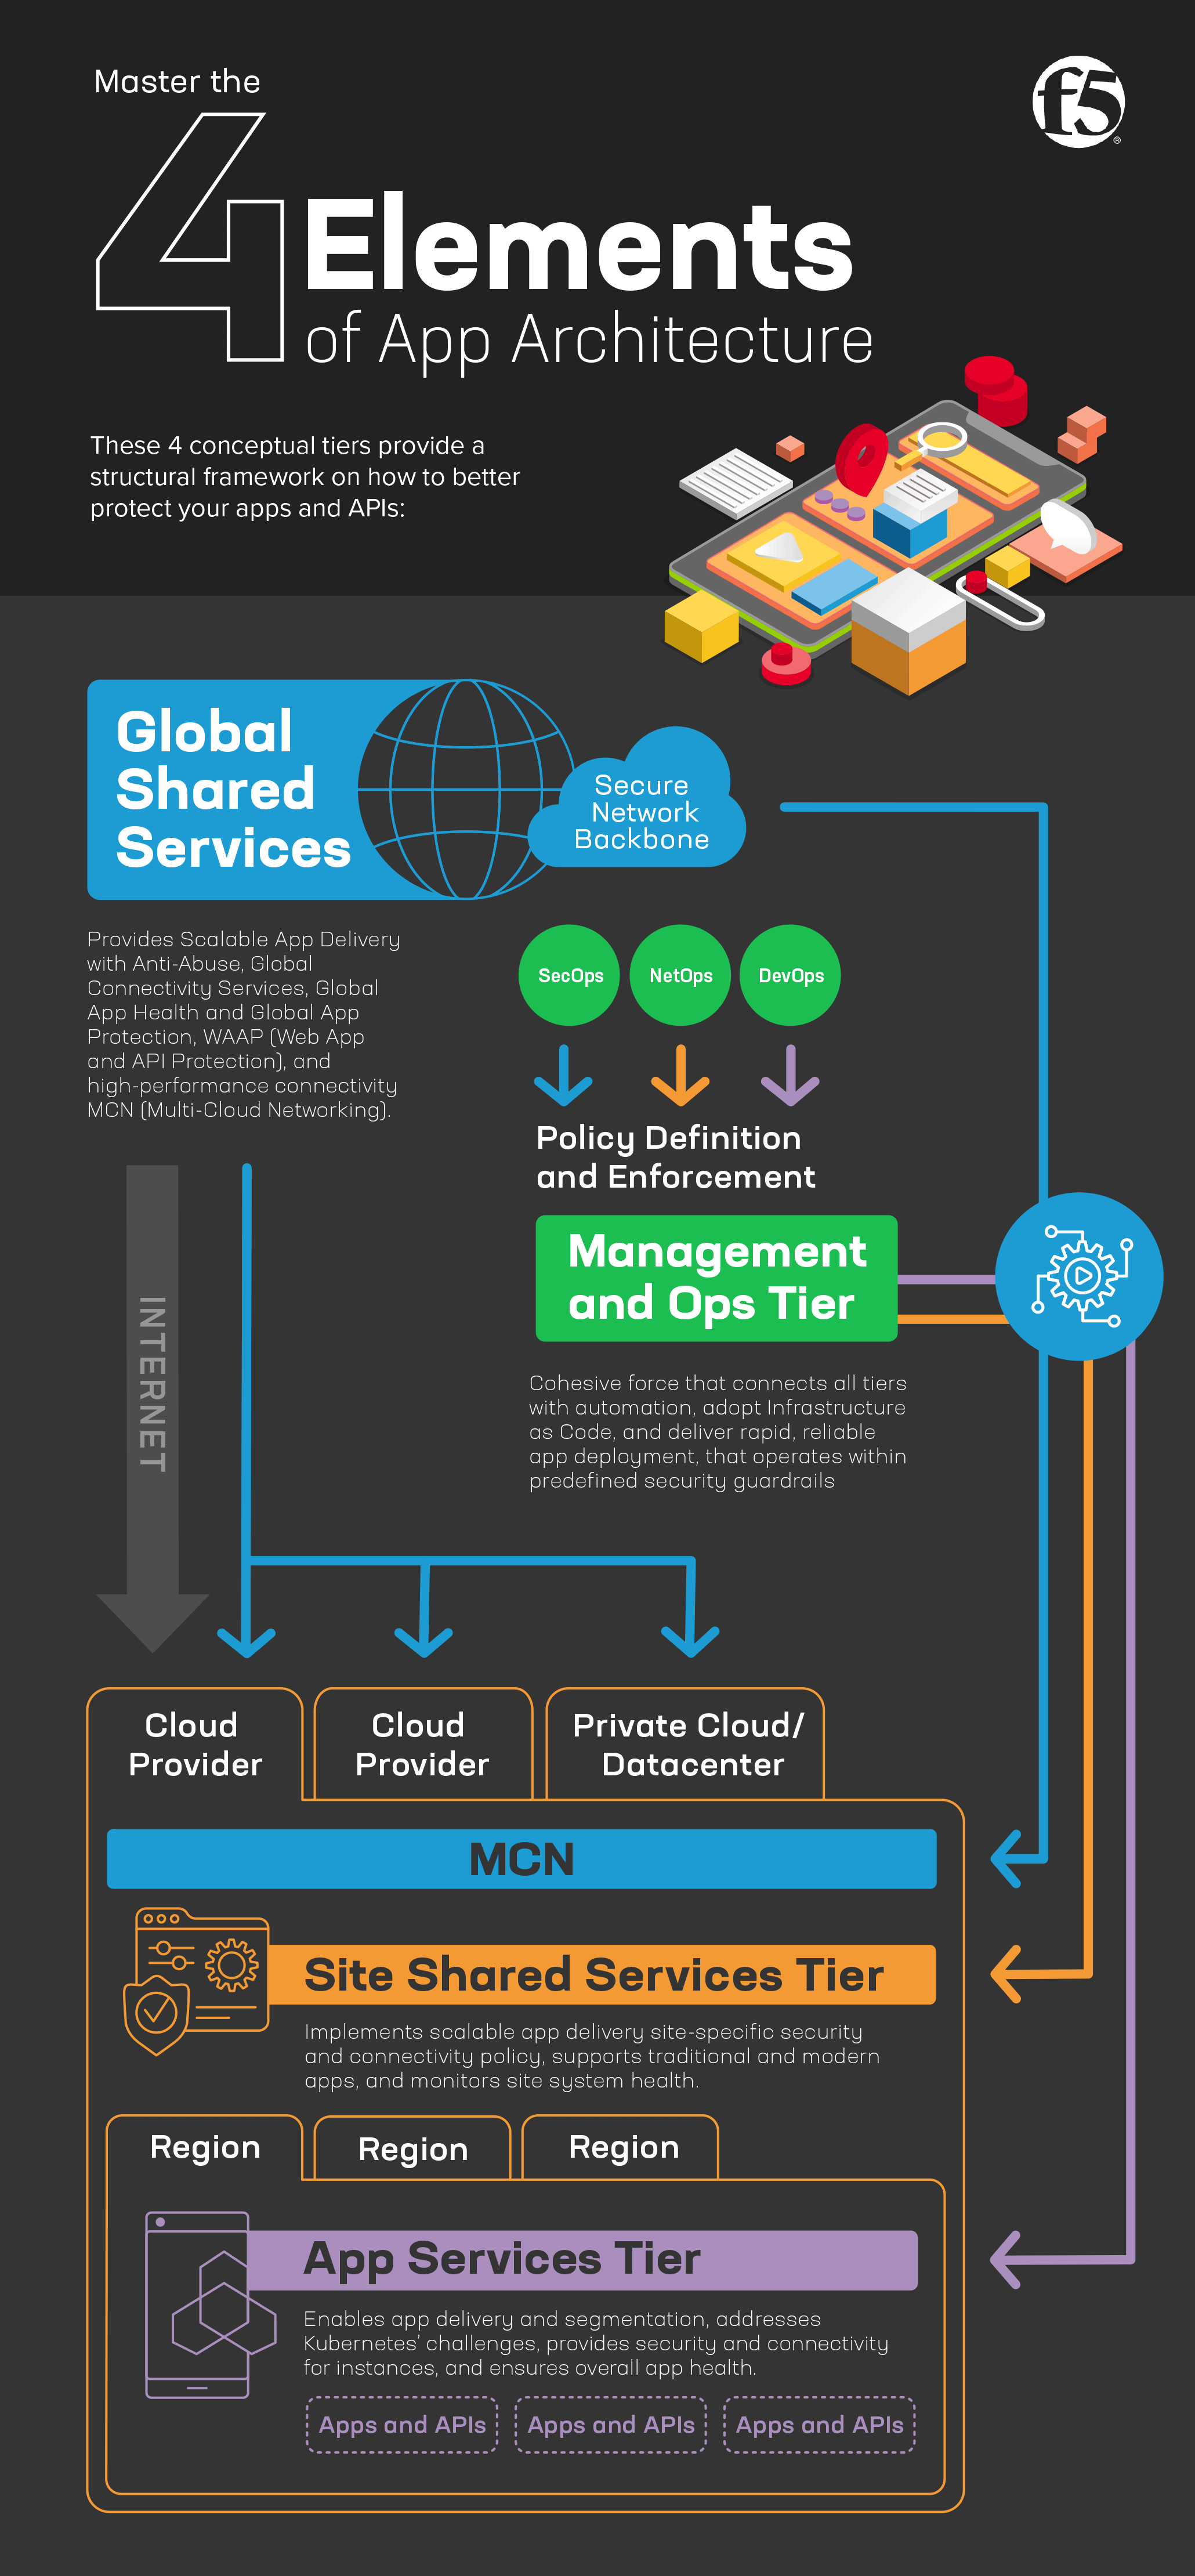
Vous trouverez ci-dessous quatre niveaux principaux qui constituent une structure fondamentale pour les bonnes pratiques en matière de sécurité des applications et des API. Ces niveaux offrent des pistes stratégiques pour commencer à réfléchir à la manière de simplifier la complexité architecturale, de mieux consolider les services et de gagner en efficacité — ou de maîtriser votre environnement comme l’Avatar.
1) Niveau des services partagés du site global
Que vous utilisiez une infrastructure cloud publique ou privée, il est essentiel de garantir la sécurité de vos applications web et de vos API.
Pour commencer, réfléchissez à la manière de sécuriser les applications web et les API déployées dans des environnements multicloud et distribués. C’est ici qu’interviennent le système de noms de domaine (DNS), le réseau de diffusion de contenu (CDN), la protection des applications web et des API (WAAP) et les solutions de lutte contre les abus, afin de renforcer les défenses contre les attaques visant le web et les API, les campagnes malveillantes, les bots et les fraudes sophistiquées, et ainsi garantir une protection robuste.
Cette approche favorise l’innovation, offre une connectivité performante, fiable et sécurisée, ainsi qu’une sécurité Zero Trust pour les applications et API distribuées, grâce à un modèle de configuration et d’exploitation cohérent dans des environnements multicloud hétérogènes. Elle permet ainsi de mettre en œuvre une plateforme d’environnement en tant que service (EaaS), où l’application et son environnement peuvent fonctionner ensemble et être soumis à un contrôle de version. L’EaaS offre aux équipes informatiques la flexibilité nécessaire pour choisir l’environnement le plus économique afin de tester et d’exécuter leurs applications et API.
Découvrez comment connecter, protéger et déployer des applications dans le cloud distribué.
2) Couche de services partagés du site
Au niveau du site, vous pouvez définir des politiques qui dérogent à votre politique globale. Ces politiques applicables à l’ensemble du site ne doivent contenir que les exceptions propres aux paramètres régionaux concernés.
La couche de services partagés du site joue également un rôle essentiel dans la prise en charge des applications traditionnelles et modernes, en faisant le lien entre les systèmes existants et les applications plus récentes, natives du cloud. Parallèlement, cette couche remplit une fonction critique en assurant la sécurité du site, en surveillant l’état de santé global du système et en évaluant en continu l’état de santé de chaque application sur le site. La centralisation de ces fonctions favorise la résilience, la mise en place de mesures de sécurité robustes et une approche proactive de la maintenance des applications et du système sur le site.
Découvrez comment les services applicatifs BIG-IP peuvent être utilisés pour adapter la capacité au trafic des applications et sécuriser votre infrastructure.
3) Couche des services applicatifs
Le niveau des services applicatifs va plus loin dans la sécurisation des segments d’application. Cette couche peut ignorer les politiques globales et celles propres au site pour se concentrer sur les politiques de protection spécifiques à l’application.
Le défi se pose lorsque les organisations passent de machines virtuelles (VM) traditionnelles à des environnements basés sur Kubernetes plus agiles, ce qui complique l’intégration fluide des pratiques modernes de DevSecOps et de CI/CD avec les VM et les passerelles d’API traditionnelles.
Pour les applications modernes, des micro-passerelles légères et adaptées au DevSecOps ainsi que des passerelles API dédiées comme celles de NGINX sont déployées au niveau des points de terminaison de services conteneurisés ou hébergés dans des machines virtuelles traditionnelles. Leur fonction principale est de fournir une prise en charge spécialisée à des segments spécifiques de l’infrastructure d’une entreprise, en renforçant la sécurité de la segmentation des applications dans les environnements Kubernetes ainsi que la sécurité globale au sein des clusters Kubernetes.
4) Couche de gestion et d’exploitation
La couche de gestion et d’exploitation représente le niveau supérieur et constitue le ciment qui intègre toutes les autres couches grâce à la livraison automatisée, à l’observabilité opérationnelle, à des analyses pertinentes et à un workflow métier parfaitement intégré.
C’est à ce niveau que vous adoptez une approche d’infrastructure en tant que code (IaC) afin d’automatiser l’infrastructure de votre environnement applicatif. Cette approche simplifie la gestion et le déploiement de votre architecture applicative dans le respect de garde-fous de sécurité prédéfinis, tout en favorisant la collaboration entre les équipes (NetOps, SecOps et DevOps) grâce à un ensemble unifié de pratiques et d’outils. Cela permet ainsi de déployer rapidement et de manière fiable des applications et leur infrastructure sous-jacente à grande échelle.
Atteindre un état harmonieux
Tout comme Aang finit par arriver au terme de son voyage, maîtriser les quatre éléments et préserver l’harmonie dans le monde, cette approche structurée en quatre niveaux peut vous aider à allouer et à gérer les ressources informatiques afin d’obtenir, à terme, une architecture applicative plus harmonieuse.
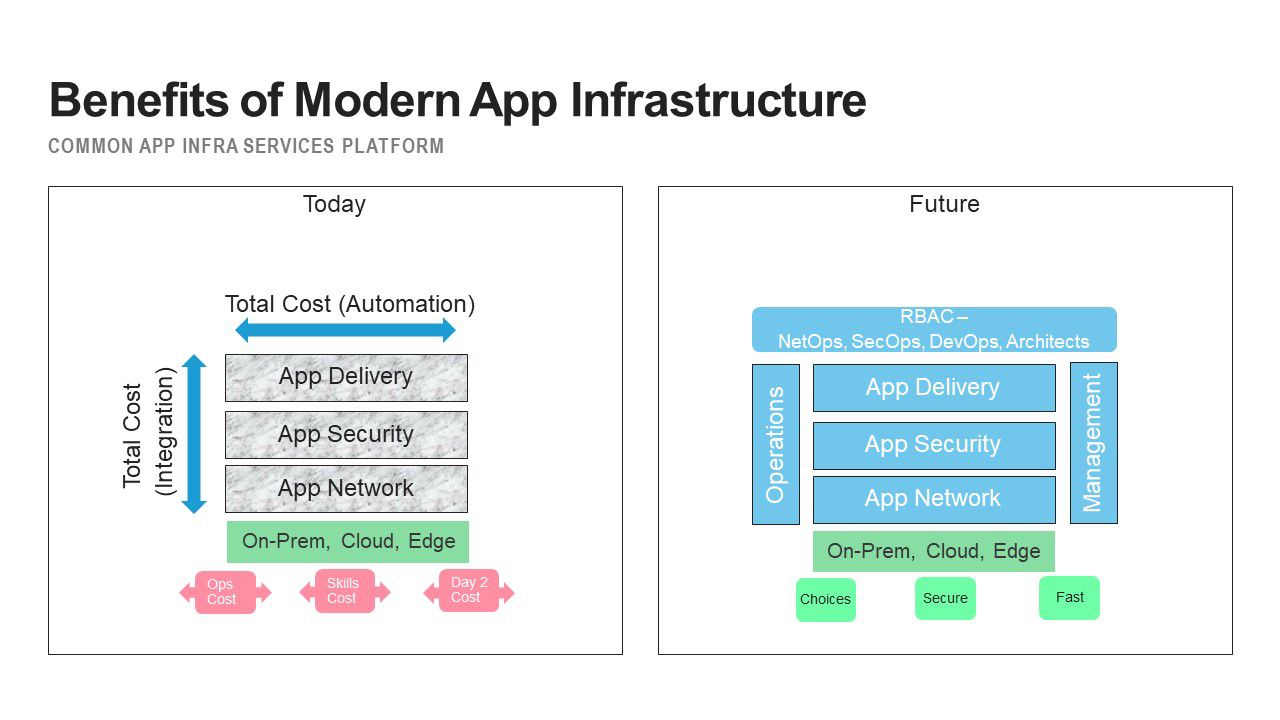
En adoptant les différents niveaux, cette architecture offre aux organisations davantage de flexibilité et d’adaptabilité. Elles peuvent ainsi décider où déployer les différents segments de charge de travail, tout en bénéficiant d’un coût total de possession réduit et d’une vitesse de développement accrue.
Vous bénéficiez d’une vue unifiée de l’ensemble de vos charges de travail et applications grâce à une plateforme centralisée de gestion des applications et des API. Cela simplifie également le suivi des performances en temps réel, permettant à votre équipe d’identifier rapidement les clusters peu performants et de mettre en œuvre des processus et des scripts automatisés afin de résoudre les problèmes de performance de manière proactive.
Une infrastructure SaaS bien structurée facilite non seulement la mise à l’échelle, mais permet également d’allouer dynamiquement des ressources supplémentaires en fonction des besoins. Par exemple, vous pouvez déployer davantage de puissance de calcul pendant les périodes de forte activité des utilisateurs et, à l’inverse, optimiser les coûts en supprimant les ressources inutiles pendant les périodes de faible demande.
Plus important encore, cela garantit que chaque rôle, des équipes NetOps et SecOps aux équipes DevOps et aux architectes, conserve le niveau d’accès et les autorisations nécessaires au sein de l’application, favorisant ainsi la sécurité, la conformité et la gestion des accès basée sur les rôles pour l’administration du système.
Même si tout le monde ne peut pas être un maître de l’air, vous pouvez assurément maîtriser l’architecture de votre application en tenant compte de ces quatre considérations.
À propos de l’auteur
Basé à Singapour et largement connu sous le nom de Chin, il occupe le poste de directeur principal des ventes stratégiques chez F5 ASEAN, où il pilote la stratégie d’engagement client dans la région ASEAN. Chin possède plus de 25 ans d’expérience dans le développement d’applications et l’exploitation d’infrastructures, avec une expertise particulière dans les architectures cloud natives, la mise à disposition d’applications modernes basées sur des microservices et les infrastructures de périphérie sécurisées. Avant de rejoindre F5, il a travaillé chez Borland Software, où il occupait le poste de directeur de la gestion des ventes de produits pour la région Asie-Pacifique et était responsable de la gestion du cycle de vie des applications et des intergiciels. Auparavant, il dirigeait chez BEA une équipe de responsables de solutions et de consultants, et aidait les entreprises à concevoir des environnements d’applications distribuées à l’aide des plateformes WebLogic et Tuxedo. Chin est titulaire d’un diplôme d’ingénieur en génie informatique obtenu avec mention très bien à l’Université de Newcastle, en Australie.
Autres articles de Chin LimArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.