
Une amie m’a récemment raconté qu’enfant, elle jouait à un jeu avec sa famille. Lors de leurs trajets en voiture, ils essayaient de deviner d’où venaient les occupants des autres véhicules. Leurs suppositions reposaient sur peu d’indices — tout au plus l’État indiqué sur une plaque d’immatriculation ou des autocollants apposés sur le pare-chocs.
Aujourd’hui, en revanche, nos informations personnelles sont extrêmement faciles à trouver sur l’ensemble de nos ressources numériques, et les acteurs malveillants peuvent désormais y accéder plus facilement grâce à des techniques d’ingénierie sociale telles que l’hameçonnage par e-mail ou par SMS.
La psychologie d’un cybercriminel
La cybercriminalité, comme la plupart des formes de criminalité, repose sur trois éléments fondamentaux : les moyens, l’occasion et le mobile. Il est important de comprendre la psychologie des cybercriminels et ce qui les pousse à commettre des fraudes en ligne :
- Moyens : Les capacités, les outils et les moyens permettant de commettre des délits sont nombreux. Aujourd’hui plus que jamais, les criminels n’ont pas besoin d’être des experts chevronnés pour commettre une fraude, grâce à la multitude d’outils et de services gratuits à leur disposition.
- Opportunité : Les cibles potentielles ne manquent pas. L’essor de l’économie des applications, où tout se numérise, de l’argent aux dossiers médicaux personnels, offre aux cybercriminels suffisamment d’occasions et de cibles pour commettre des fraudes.
- Motivation : Généralement, mais pas toujours, la motivation est financière.
Partez du principe que vous êtes victime d’une attaque
De manière générale, partez du principe que toutes les applications destinées aux consommateurs et tous les comptes numériques que vous gérez feront tôt ou tard l’objet d’une attaque. Cela arrive même aux comptes les mieux protégés, car les attaquants sont devenus experts dans l’exploitation abusive de la logique des applications à des fins frauduleuses.
Pour vaincre les cybercriminels, il faut travailler en équipe. Cette équipe réunit les titulaires de comptes individuels, ainsi que les développeurs d’applications, les équipes de lutte contre la fraude et les équipes de sécurité des établissements. La bonne approche exige également un effort collectif de la part des utilisateurs de ces applications et des entreprises qui les développent. Elle doit commencer par la convergence des dispositifs de défense des équipes de sécurité et de lutte contre la fraude face aux menaces automatisées ciblant les applications, afin de bloquer les attaques de bots en amont et ainsi d’empêcher la fraude en aval.
Les bots sont une arme à double tranchant
L’automatisation est une bonne chose en soi. Les bots automatisent les tâches répétitives, aident les entreprises à interagir avec leurs clients et renforcent leur attachement à la marque. Par exemple, vous avez peut-être déjà échangé avec un chatbot de service client afin d’obtenir des réponses en temps réel à vos questions.
Cependant, entre de mauvaises mains, les bots et l’automatisation sont des outils puissants qui peuvent être utilisés pour mener des attaques malveillantes telles que le credential stuffing afin de prendre le contrôle de comptes et de commettre des fraudes.
En règle générale, les attaques par bourrage d’identifiants exploitent des identifiants précédemment volés et les testent sur de nombreux domaines. Ces attaques tirent parti du fait que les noms d’utilisateur et les mots de passe sont souvent réutilisés dans de nombreuses applications.
En fait, un rapport récent montre que les employés réutilisent leurs mots de passe 13 fois en moyenne. En outre, même lorsque les utilisateurs sont informés que leurs comptes ont été compromis, seul un tiers environ change ses mots de passe.
Les cybercriminels exploitent ces faiblesses pour commettre de nombreux types de fraudes, notamment :
- Fraude financière : Les attaquants utilisent des informations personnelles volées pour ouvrir un compte au nom de la victime ou accéder à un compte existant afin de lui dérober son argent. Ces comptes peuvent également servir à d’autres activités criminelles, telles que le blanchiment d’argent.
- Fraude dans le commerce de détail : Les fraudeurs utilisent des informations personnelles volées pour effectuer des achats dans des magasins ou sur des sites de commerce électronique, accumuler des stocks et voler des cartes-cadeaux dont le solde est positif.
- Fraude dans le secteur de l’hôtellerie : Ce type de fraude cible généralement les voyages et les programmes de fidélité client. Les fraudeurs utilisent des services de voyage ou d’hébergement frauduleux pour recueillir vos identifiants et vos données d’identité afin de les exploiter à d’autres fins. Ils utilisent également des points de fidélité, des miles aériens et des points de récompense précédemment détournés pour réserver des services de voyage pour eux-mêmes ou pour d’autres personnes.
Le problème des attaques visant les identifiants
Les attaques visant les identifiants et fondées sur l’identité sont la première source d’attaques web automatisées conduisant à la fraude. Les informations d’identité peuvent être facilement achetées sur des forums de cybercriminalité. Des listes sont également disponibles à l’achat sur certaines plateformes de réseaux sociaux.
Les identifiants récents, tels que ceux volés au cours des deux derniers jours, ont davantage de valeur et coûtent plus cher aux cybercriminels. Les identifiants plus anciens ont moins de valeur, car leurs chances de fonctionner sont bien plus faibles. Étant donné que les identifiants de valeur et les informations personnelles identifiables proviennent de compromissions de comptes externes, ces attaques sont difficiles à détecter et à arrêter.
Prenons un exemple. Une fois les identifiants volés ou acquis, les cybercriminels utilisent des bots ou d’autres outils automatisés pour tenter de créer des comptes ou d’y accéder. Des milliers, voire des millions, de tentatives peuvent être effectuées. Le taux de réussite des attaques basées sur des identifiants oscille entre 0,2 % et 2 %. Bien que ces pourcentages puissent sembler faibles, ces attaques n’ont pas besoin d’un taux de réussite élevé, car des milliards d’identifiants sont disponibles gratuitement ou à un coût minime.
Imaginez que vous cibliez un million de comptes et que vous parveniez à en compromettre entre 2 000 et 20 000. C’est un chiffre vertigineux !
Prévenir la prise de contrôle de comptes et la fraude
Il est important de comprendre que chacune de ces activités criminelles constitue un maillon d’une chaîne d’événements. Le « cycle d’attaque industrialisé » (voir la figure ci-dessous) illustre les éléments essentiels de cet écosystème. Malheureusement, celui-ci est vaste et résilient. Il est donc impératif que les particuliers et les organisations restent vigilants afin de se protéger, ainsi que leurs clients et leurs partenaires commerciaux.
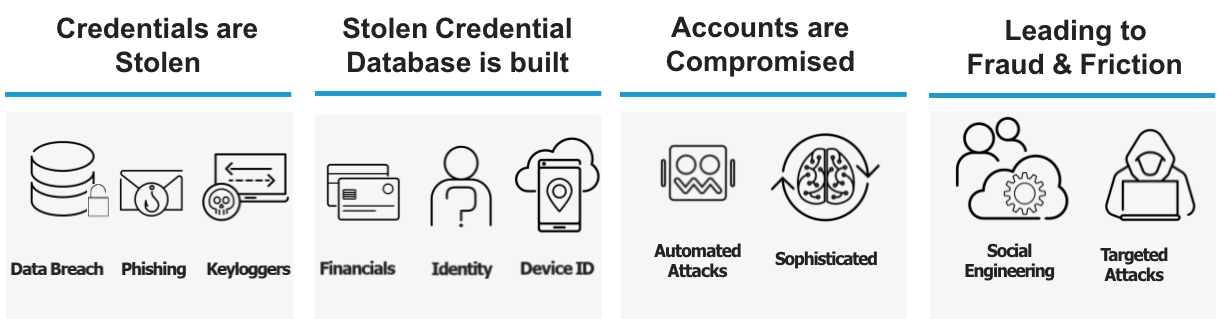
En tant qu’individus, nous devons apprendre à repérer les attaques de phishing potentiellement dangereuses, utiliser des mots de passe extrêmement robustes et limiter leur réutilisation sur différents comptes.
Dans le même temps, les équipes chargées de la sécurité et de la lutte contre la fraude doivent collaborer afin d’enrayer collectivement le cycle de vie industrialisé des attaques.
Regardez la vidéo ci-dessous pour découvrir comment F5 aide les organisations à se protéger contre la cyberfraude.
Ne manquez pas le dernier article de notre série en quatre volets consacrée au Mois de la sensibilisation à la cybersécurité, qui s'intéresse aux API et aux risques qu'elles peuvent présenter pour la sécurité. Pensez également à lire nos précédents articles, « Comment les applications modernes sont développées et déployées » et « Comment les acteurs malveillants exploitent les applications au moyen d'attaques ».
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.