À mesure que l’edge computing gagne du terrain, de nouvelles opportunités s’ouvrent aux opérateurs télécoms. Disposant déjà de ressources et de capacités clés en périphérie, ils pourraient fournir bien plus que de la connectivité.
Dans tous les secteurs de l’économie, les entreprises se tournent vers l’edge computing pour prendre en charge les applications de l’« Industrie 4.0 », qui doivent être à la fois extrêmement fiables et très réactives. Il peut s’agir, par exemple, de piloter à distance des machines ou des robots, ou encore d’utiliser un système de commande automatisé dans un restaurant de restauration rapide ou une chaîne de magasins.
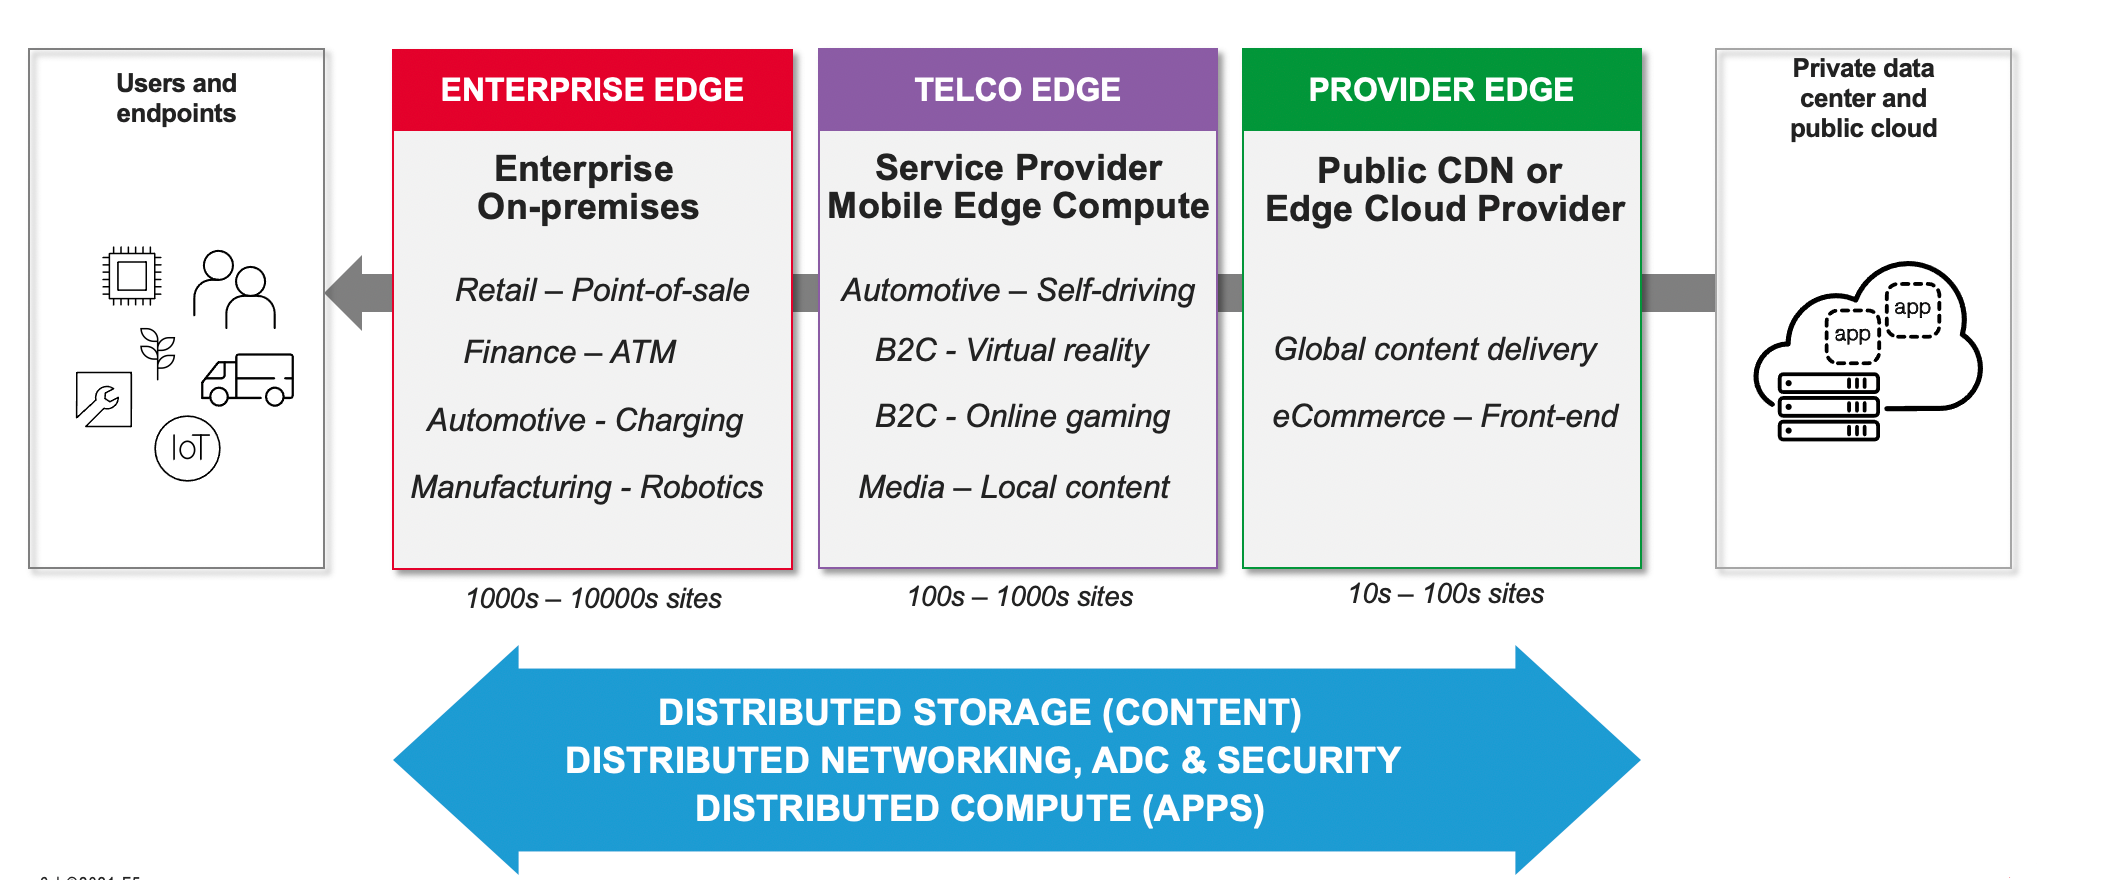
Les opérateurs télécoms sont désormais en mesure de permettre aux entreprises de déployer et de gérer rapidement et en toute sécurité des applications sur des milliers de sites potentiels, aussi bien à la périphérie du réseau de l’opérateur qu’à celle de l’entreprise (comme l’illustre le graphique ci-dessous). Pour ce faire, ils doivent s’appuyer sur une solution flexible et évolutive capable de gérer les applications dans des clouds publics et privés, ainsi que dans des centres de données sur site où les ressources informatiques peuvent être limitées. Contrairement aux centres de données centralisés, de nombreuses infrastructures en périphérie seront installées dans des espaces restreints et devront être compactes et économes en ressources.
Obtenir un avantage concurrentiel
Bien que de nombreux autres acteurs ciblent également le marché de l’edge computing pour les entreprises, les opérateurs télécoms sont particulièrement bien placés. Ils exploitent déjà des infrastructures physiques largement réparties, telles que des stations de base, des centraux téléphoniques et même des armoires de rue, qui pourraient constituer le socle d’un réseau edge. En associant l’edge computing à la connectivité nécessaire, ils peuvent devenir un guichet unique pratique pour les entreprises.
Les opérateurs télécoms disposent également d’une précieuse expertise technique et commerciale sur laquelle s’appuyer. Ils maîtrisent les réseaux et les interfaces radio, tandis que la plupart d’entre eux servent les entreprises sur leurs marchés locaux depuis des décennies. Par ailleurs, ils bénéficient d’une longue expérience en matière de protection de la vie privée et de maintien de la sécurité, tout en respectant des réglementations strictes.
Aujourd’hui, la polyvalence et la fiabilité de la 5G permettent aux opérateurs télécoms de remonter dans la chaîne de valeur et d’aller au-delà de la simple fourniture de réseaux de diffusion de contenu et de services de mise en cache. Ils ont ainsi l’occasion de jouer un rôle clé dans la fourniture de services d’edge computing dynamiques et intelligents.
En plus de fournir une connectivité rapide et réactive, les opérateurs peuvent s’appuyer sur la 5G pour proposer aux entreprises des réseaux privés, une sécurité dédiée et une expérience de service de bout en bout entièrement gérée. Dans le cadre de cette offre élargie, il est désormais possible d’associer un réseau étendu défini par logiciel à des services de sécurité, notamment des pare-feu d’applications web et des dispositifs de protection contre les bots, les attaques par déni de service et la fraude.
Configuration et contrôle de l’edge computing
Outre la mise en réseau et la sécurité, les technologies cloud natives, telles que les microservices, les conteneurs et Kubernetes, jouent un rôle essentiel. Largement adopté dans le monde de l’informatique, le framework Kubernetes permet aux microservices qui composent une application — regroupés dans un conteneur — de migrer dynamiquement vers n’importe quel environnement de calcul approprié prenant en charge une pile Kubernetes. Il peut s’agir d’un cloud public, d’un serveur physique appartenant à l’entreprise ou d’une machine virtuelle située dans le point de présence d’un opérateur télécom.
Mais exploiter Kubernetes dans une architecture edge fortement distribuée peut s’avérer délicat, notamment en raison de la pénurie de compétences dans ce domaine. Si le déploiement d’une application dans un cloud public est relativement simple, son déploiement sur des centaines, voire des milliers de sites, puis sa mise à jour et sa sécurisation, constituent un défi d’une tout autre ampleur. Cela nécessiterait des outils opérationnels complexes. En effet, l’intégration manuelle de la logique applicative et des technologies de déploiement et de sécurité dans ces différents environnements pourrait engendrer de nouveaux risques de sécurité et une grande complexité opérationnelle.
To complicate matters further, the edge means different things to different people. For some vendors, the edge is limited to the specific computing environments that they support. But enterprises want to define the edge for themselves and deploy their apps where it suits them. They also want the flexibility to move these apps, or parts of them, from one environment to another as their business evolves or responds to market dynamics.
Rendre les choses simples et rapides
Pour aider les opérateurs télécoms et les entreprises à relever ces défis, F5 a acquis Volterra en janvier 2021. F5 dispose désormais d’une plateforme permettant de déployer rapidement des applications et de les interconnecter de manière sécurisée sur un nombre illimité de sites périphériques, qu’ils appartiennent à un cloud public ou privé, ou qu’ils soient sur site. Face à l’essor de l’edge computing, cette capacité facilitera grandement la tâche des nombreux opérateurs télécoms qui desservent des centaines, voire des milliers, d’entreprises clientes.
En outre, comme Volterra utilise une technologie de conteneurs conforme aux normes du secteur ainsi que Kubernetes, les entreprises et les opérateurs télécoms peuvent « développer une seule fois et déployer partout dans le monde », au lieu de réécrire le code pour l’adapter aux contraintes d’un fournisseur de services edge fermé. La technologie de Volterra constitue également le moyen idéal de déployer la suite professionnelle de F5 dédiée à la fourniture et à la sécurité des applications sur des sites edge.
À titre d’exemple, la technologie Volterra de F5 pourrait permettre à un opérateur télécom de déployer et de configurer des applications dans des centaines, voire des milliers de magasins pour le compte d’un distributeur. La console Volterra peut alors être utilisée pour déployer le front-end de l’application dans les magasins. Les opérateurs télécoms pourraient ensuite déployer le back-end de l’application dans les centres de données privés du distributeur. L’opérateur peut alors fournir des services applicatifs, tels que l’équilibrage de charge, un pare-feu pour applications web, ainsi qu’une protection contre les attaques DDoS et une sécurisation des API. La dernière étape consiste à offrir au distributeur une visibilité de bout en bout sur les performances de l’application et sur l’état de la sécurité de l’ensemble des magasins. Pour ce faire, l’opérateur télécom pourrait fournir un portail en libre-service permettant au distributeur de gérer la solution.
Il s’agit d’une approche élégante, à la fois simple et rapide. En plus de permettre aux opérateurs télécoms de déployer facilement des applications en périphérie, la solution F5-Volterra interconnecte de manière sécurisée cette périphérie avec des serveurs de données centraux ou le cloud public, au moyen de tunnels IPSec ou SSL. L’interconnexion de tous les sites est assurée par le réseau fédérateur mondial privé à haute capacité de Volterra, présent dans plus de 20 points de présence à travers le monde et disposant de multiples connexions de transit de niveau 1 ainsi que d’accords d’appairage privé avec les principaux fournisseurs de SaaS et de cloud public.
Contrairement aux autres solutions du marché issues du modèle de cloud centralisé, la plateforme Volterra est légère et peu encombrante. Son déploiement et sa configuration étant quasiment sans effort, l’utilisation de la solution F5-Volterra sera nettement plus rentable que de tenter de la développer en interne ou de recourir aux solutions plus rigides et gourmandes en ressources informatiques proposées par les hyperscalers.
Déployer un cloud télécom
Si les opérateurs télécoms parviennent à intégrer l’edge computing à leur infrastructure existante de manière simple et fluide pour leurs entreprises clientes, ils devraient pouvoir générer d’importantes nouvelles sources de revenus. Au cours des cinq prochaines années, les analystes s’attendent à une croissance rapide du marché de l’edge computing, portée par le déploiement de capteurs pour les villes intelligentes et l’industrie, de systèmes de contrôle qualité avancés pour la production, d’engins lourds télécommandés et de véhicules autonomes pour les flottes. Selon les prévisions du Boston Consulting Group, à partir de 2025, les plateformes d’edge computing pourraient même servir de socle à des technologies entièrement autonomes, notamment les véhicules sans conducteur, la chirurgie à distance et les robots industriels. Alors que leurs réseaux 5G se développent, le moment est plus que jamais venu pour les opérateurs télécoms de bâtir une offre d’edge computing convaincante.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.