Il semble que HTTP/2 n’ait été qu’un feu de paille technologique. La norme ratifiée a été publiée en 2015 en grande pompe. Il s’agissait de la première évolution majeure de la lingua franca d’Internet depuis 1999.
Puis, tout aussi soudainement, le silence est retombé. Le tableau de bord HTTP/2, créé et tenu à jour par des chercheurs de plusieurs universités réputées, est resté silencieux à partir de la fin de l’année 2016. Depuis, les statistiques d’adoption n’ont plus été actualisées. Plus personne n’en parle. Son quart d’heure de gloire semble bel et bien révolu.
Pourtant, en coulisses, son adoption n’a cessé de progresser. Lentement mais sûrement, HTTP/2 s’impose dans la pile applicative.
HTTP/2 DEVANCE TOUJOURS IPv6
En tant qu’organisation dont l’existence repose sur les applications — et en particulier sur celles qui utilisent des variantes du protocole HTTP —, nous avons suivi de près l’adoption de HTTP/2. Nous avons commencé à suivre les services de passerelle HTTP/2 en 2018 dans le cadre de notre étude sur l’état des services applicatifs. En 2018, 40 % des personnes interrogées déclaraient avoir déployé une passerelle HTTP/2. En 2019, ce chiffre est tombé à 33 %. Dans le cloud public, 19 % des personnes interrogées utilisent une passerelle HTTP/2 pour certaines de leurs applications. Pendant deux années consécutives, ce service a figuré parmi les cinq principaux services applicatifs dont le déploiement était prévu pour l’année suivante, 25 % des personnes interrogées envisageant de le déployer en 2019.
Le tableau de bord HTTP/2 indiquait qu’un peu plus de 250 000 domaines avaient annoncé prendre en charge HTTP/2 au 16 novembre 2016. Selon Netcraft, qui suit ce type de données, Internet compte plus de 1,8 milliard de sites. W3Techs mesure l’utilisation de HTTP/2 à 33 % de l’ensemble des sites web, ce qui concorde bien avec les 250 000 domaines recensés en 2016 si l’on limite Internet au million de sites les plus populaires. Compte tenu de cette restriction, les chiffres semblent tous indiquer qu’environ 25 à 35 % des sites ont adopté HTTP/2.
Si vous trouvez que ce n’est pas assez rapide, sachez qu’IPv6 existe depuis bien plus longtemps et n’était adopté que par 13,4 % des sites web en janvier 2019.
VOICI HTTP/3
Et maintenant, HTTP/3 arrive avec des changements internes encore plus radicaux. Si vous ne connaissez pas HTTP/3, nous vous invitons à consulter la proposition acceptée par l’IETF visant à rebaptiser le protocole HTTP-over-QUIC de Google en HTTP/3. Tout comme SPDY a servi de base à HTTP/2, QUIC sert de base à HTTP/3.
Mais si vous pensiez que les changements apportés par HTTP/2 étaient spectaculaires, vous n’avez encore rien vu.
En effet, QUIC — et donc HTTP/3 — repose sur UDP. Il s’agit d’un changement assez radical par rapport au bon vieux TCP, réputé pour sa fiabilité. Et contrairement à HTTP/2, qui a fini par céder et supprimer l’obligation de chiffrement (un point sans réelle importance puisque les éditeurs de navigateurs avaient de toute façon décidé de ne prendre en charge que les connexions HTTP/2 chiffrées), HTTP/3 l’imposera.
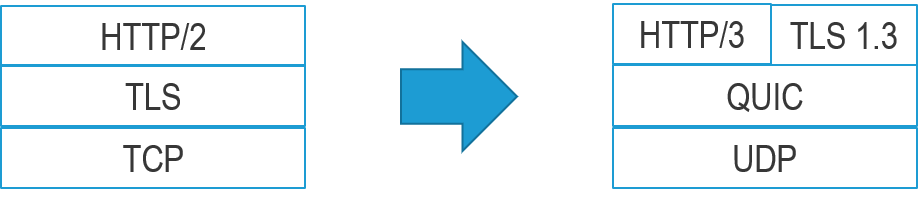
Et si cette intention est assurément légitime, voire noble, ses implications auront des répercussions considérables sur les infrastructures et l’architecture, en particulier pour les fournisseurs de services. La généralisation du chiffrement aux couches supérieures, jusqu’à englober pratiquement tous les échanges, combinée au passage de TCP à UDP, change complètement la donne. La plupart des systèmes de sécurité ne sont pas habitués à examiner de très près le contenu transporté par UDP. La majeure partie du trafic utilisant UDP concerne des services utilitaires et d’infrastructure tels que DNS et NTP. Dans le nouveau monde de HTTP/3, ne pas inspecter minutieusement les charges utiles pourrait s’avérer dangereux. Après tout, le contenu transmis pourrait très bien être malveillant. Il pourrait s’agir de bots, d’une attaque ou de n’importe quoi d’autre.
Les exigences en matière de chiffrement compliquent également l’inspection du trafic par les « boîtiers intermédiaires ». Or, cette inspection est essentielle pour garantir la sécurité des applications et des données. Le changement de protocoles de la couche transport peut lui aussi s’avérer problématique. Les services de sécurité sont souvent conçus en partant du principe que le trafic applicatif (principalement HTTP) sera transporté via TCP. TCP est un protocole fiable, orienté connexion. Le passage à UDP pourrait avoir un impact considérable sur la capacité de l’infrastructure de sécurité à décoder et à analyser le trafic applicatif, tout simplement parce qu’UDP est un protocole basé sur des datagrammes (paquets) et peut être, disons-le, peu fiable.
UNE ADOPTION QUI PRENDRA DU TEMPS
L’adoption de HTTP/3 sera probablement lente, tandis que HTTP/2 poursuit sa progression, lente mais régulière. Après tout, la majeure partie du Web repose encore sur le bon vieux HTTP/1.x. Il faudra du temps avant que HTTP/2 ne dépasse HTTP/1.x, et il est peu probable que des infrastructures et des piles applicatives entières soient à nouveau migrées aussi rapidement.
L’impact sur l’infrastructure de sécurité devrait lui aussi ralentir l’adoption jusqu’à ce que les fournisseurs de services de sécurité soient en mesure de s’adapter. Les initiatives Zero Trust, qui intègrent davantage d’informations contextuelles provenant des clients — telles que l’identifiant et la réputation de l’appareil — pourraient finalement se révéler bénéfiques à mesure que la sécurité évolue vers une stratégie plus globale de protection des applications. La maturation et l’adoption des technologies Zero Trust pourraient apporter une réponse aux défis de sécurité posés par HTTP/3. À mesure que les services de sécurité s’appuient davantage sur l’identification en temps réel des acteurs malveillants, le risque lié à l’impossibilité d’examiner facilement les charges utiles à la recherche d’activités malveillantes s’en trouve atténué.
La publication de HTTP/3 n’est pas prévue avant l’été 2019. Compte tenu de l’adoption lente mais régulière de HTTP/2 et des défis de sécurité posés par HTTP/3, ce dernier devra probablement surmonter de nombreux obstacles avant d’être largement adopté dans un avenir prévisible.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.