Parfois, j’adore lire les commentaires d’El Reg sur l’informatique et la technologie. Avec juste ce qu’il faut de mordant, leurs critiques font souvent mouche.
Mais parfois, leurs commentaires mordants tombent à côté de la plaque. Dans une diatribe sur le cloud publiée au début de l’été, intitulée « Le cloud est une course à six chevaux, dont trois ont déjà pris un tour de retard », ils déplorent les résultats du dernier Magic Quadrant de Gartner. La dernière analyse a écarté plusieurs fournisseurs de cloud au regard des exigences du marché. Cela a suscité une réaction plutôt cinglante de la part d’El Reg, bien que, dans ce cas au moins, les « mages de Gartner » aient tout à fait raison.
« Les clients ont désormais des attentes élevées envers leurs fournisseurs de services cloud IaaS. Ils exigent des capacités techniques à la pointe du marché — des fonctionnalités à la fois riches et variées, ainsi qu’une haute disponibilité, de bonnes performances et une sécurité renforcée », écrivent les mages de Gartner. « Ils attendent non seulement des fonctionnalités d’infrastructure “matérielle”, mais aussi des fonctions de gestion, des services destinés aux développeurs et des services d’infrastructure logicielle cloud, notamment des capacités PaaS entièrement intégrées. »
Le dernier Magic Quadrant a écarté huit fournisseurs d’IaaS, laissant AWS et Azure dominer la catégorie des leaders, suivis de loin par Google, tandis qu’Alibaba Cloud, Oracle et IBM sont classés parmi les acteurs de niche. Aucun challenger. Aucun visionnaire. Seulement des leaders et, eh bien, des non-leaders.
Ce qui m’a agacé, ce n’est pas l’analyse de Gartner. C’est le fait qu’El Reg ait balayé leurs critères d’un revers de main, ainsi que l’importance considérable accordée à ce qui porte de nombreux noms, mais que l’on peut en partie résumer par « services applicatifs », auxquels s’ajoutent les services destinés aux développeurs et les capacités d’intégration.
Oh là là ! Qui aurait pu imaginer que les entreprises exigeraient — et choisiraient — des fournisseurs d’IaaS proposant des fonctionnalités et des capacités adaptées à leurs besoins ? C’est inconcevable !
Revenons brièvement en 2013, à un débat suscité par un article expliquant ce que les fournisseurs de services cloud « faisaient mal ». L’une de leurs erreurs — que certains commettent encore — était de ne pas se différencier par les services applicatifs et l’intégration.
Extrait de ma diatribe de 2013 :
La différenciation des offres IaaS ne passera ni par une plus grande diversité de tailles et de configurations d’instances, ni par une guerre des prix. Les entreprises clientes comprennent la valeur — commerciale et opérationnelle — des services, et le prix est moins un facteur décisif qu’un élément parmi d’autres dans l’équation globale. La valeur apportée par des services préintégrés qui permettent de créer un cloud hybride plus facilement, plus rapidement et avec une plus grande fiabilité en matière de stabilité du service — comme le feraient de tels services — pèse davantage que la simple question : « Est-ce bon marché ? »
Les services applicatifs et les offres intégrées (comme AWS Rules, par exemple, ou l’intégration simple et rapide de la journalisation) sont aujourd’hui ce qui fera le succès ou l’échec d’un fournisseur de services cloud.
Aujourd’hui, la fourniture d’applications repose sur les services applicatifs
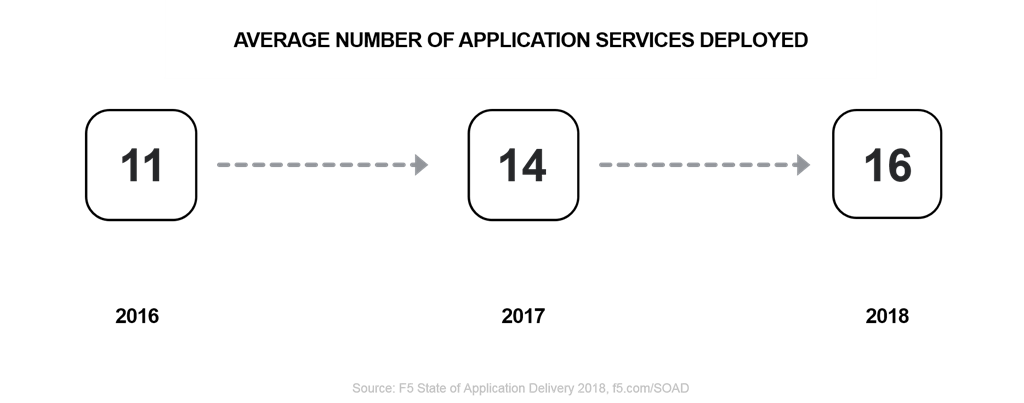
Lorsque vous migrez une application d’entreprise vers le cloud, vous ne déplacez pas seulement une application. Vous migrez une architecture. Une architecture composée de nombreux services différents (seize en moyenne). Certains de ces services peuvent (et devraient) être remplacés par des services applicatifs natifs du cloud cible. Il y a les plus évidents : tout service qui aurait été « partagé » sur le réseau de l’entreprise est mieux pris en charge par le fournisseur de cloud. Cela concerne principalement votre infrastructure réseau et applicative, mais aussi la journalisation.
D’autres services applicatifs peuvent (et devraient) être migrés afin de préserver la conformité et la cohérence des politiques, en particulier celles qui sont élaborées sur mesure pour chaque application afin de répondre aux exigences de sécurité de l’entreprise. Pare-feu d’applications web : leurs politiques sont notoirement propres à chaque application et sont les plus susceptibles d’être migrées d’une infrastructure sur site vers le cloud. À lui seul, l’investissement consacré à la gestion des politiques justifie l’effort de migration.
Quoi qu’il en soit, cette pratique suppose que des services applicatifs similaires (ainsi que leur intégration) existent dans le cloud cible, ou que les services applicatifs utilisés sur site puissent être migrés vers le cloud sans entraîner de surcharge excessive.
Cette approche modulaire et à la carte des services applicatifs explique en partie l’essor des services applicatifs dédiés à chaque application. En effet, les fournisseurs de cloud ont besoin des entreprises pour soutenir leur croissance, et le coût n’est plus le facteur déterminant qu’il était autrefois. C’est en se différenciant par l’intégration et les services applicatifs qu’ils parviendront à attirer et à fidéliser les entreprises.
Mais ils ne vont pas tous les proposer, tandis que le nombre moyen de services utilisés par les organisations continue d’augmenter. Les organisations doivent donc abandonner les architectures monolithiques de fourniture de services des centres de données traditionnels et adopter un modèle par application qui leur permette de choisir de manière modulaire les services applicatifs nécessaires pour maintenir la disponibilité, améliorer les performances et préserver un environnement sécurisé.
Je suis désolé de le dire, mais El Reg a fait preuve de myopie et est passé à côté du sujet sur ce point. L’analyse est juste, mais ne reconnaît qu’en passant le besoin de différenciation des entreprises. Il était raisonnable de parier qu’à un moment donné, les coûts ne pourraient plus baisser et que les fournisseurs de cloud seraient contraints de trouver de nouveaux moyens d’attirer les clients. Les services applicatifs ont toujours été le meilleur levier de différenciation pour les fournisseurs.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.