
Le machine learning (ML) est un sous-domaine de l’intelligence artificielle (IA) qui permet aux systèmes informatiques de reconnaître des schémas dans de vastes volumes de données afin d’en tirer des enseignements, d’établir des prédictions et d’automatiser la prise de décision. Au lieu d’être explicitement programmés pour chaque nouvelle tâche, les modèles de ML détectent des tendances ou des anomalies afin d’améliorer leurs performances au fil du temps, en s’adaptant aux nouvelles informations et données d’entrée sans intervention humaine.
La capacité du machine learning à détecter des structures et des schémas cachés dans les flux de données en fait un outil précieux pour la cybersécurité : il permet d’automatiser la détection des menaces, d’améliorer les temps de réponse et de mettre au jour des risques cachés qui échappent aux observateurs humains ou aux systèmes d’alerte de sécurité fondés sur des règles prédéfinies.
L’intégration du machine learning à la cybersécurité est aujourd’hui particulièrement importante en raison de la complexité, de l’ampleur et de la rapidité croissantes des cybermenaces modernes. Les menaces actuelles, notamment les exploits jusqu’alors inconnus ou « zero-day », peuvent contourner les politiques de sécurité conventionnelles fondées sur des règles statiques prédéfinies et des signatures de menaces obsolètes. En outre, dans de nombreuses organisations, les contraintes pesant sur les ressources informatiques mettent à rude épreuve les équipes de sécurité internes, ce qui ralentit les délais de réponse et accroît le risque d’erreur humaine dans la détection des activités liées aux cybermenaces. Les menaces de sécurité sont également en constante évolution, les cybercriminels utilisant l’IA et l’automatisation pour lancer des attaques sophistiquées capables de se déployer en quelques secondes et de s’adapter afin de contourner les défenses traditionnelles.
Selon les enquêtes menées dans le cadre du rapport 2025 de F5 sur l’état de la stratégie applicative, le recours au ML et à l’IA pour renforcer la cybersécurité est en hausse. Selon les personnes interrogées :
- 59 % des entreprises utilisent l’IA pour atténuer les vulnérabilités zero-day en injectant automatiquement des règles de sécurité.
- 51 % souhaitent utiliser l’IA générative pour ajuster automatiquement les politiques, les workflows et les configurations de sécurité afin de répondre aux menaces ou aux nouvelles vulnérabilités.
- 99 % se sentent à l’aise avec l’utilisation de l’IA, non seulement pour faciliter la prise de décision, mais aussi pour automatiser au moins une fonction opérationnelle.
Cet article explore le fonctionnement des modèles de machine learning (ML) et la manière dont ils transforment le domaine de la cybersécurité. Il examine les principaux avantages que le ML apporte aux opérations de sécurité, notamment son rôle dans la détection et la prévention d’un large éventail de cyberattaques. Il aborde également les difficultés courantes et les idées reçues concernant le ML, afin de mieux comprendre ce qu’il peut — et ne peut pas — faire pour renforcer les défenses en matière de cybersécurité.
Comment fonctionne l’apprentissage automatique ?
Il existe trois grands types de modèles d’apprentissage automatique :
L’apprentissage automatique supervisé consiste à entraîner un modèle sur des données préalablement analysées et étiquetées par un humain, afin qu’il puisse apprendre les schémas permettant de prédire les étiquettes, puis reconnaître ces schémas dans de nouvelles données. L’apprentissage supervisé est particulièrement efficace pour classer les données et reconnaître des schémas propres à certains types de menaces, comme les attaques par déni de service distribué (DDoS).
L’apprentissage automatique non supervisé consiste à entraîner des modèles sur des données non étiquetées, ce qui permet au modèle de découvrir par lui-même des schémas, des structures ou des regroupements cachés dans les données et de définir ces groupes de caractéristiques. Cette forme d’apprentissage automatique est particulièrement efficace pour détecter des schémas d’attaque nouveaux et complexes, repérer les anomalies dans le trafic entrant et atténuer les attaques zero-day.
L’apprentissage automatique par renforcement utilise une méthode d’essais et d’erreurs pour améliorer de manière itérative la façon dont le modèle prend des décisions en fonction de récompenses et de pénalités, en testant continuellement de nouvelles approches afin de maximiser la récompense. Ce modèle d’apprentissage automatique détecte efficacement un large éventail de cyberattaques et gagne en efficacité au fil du temps.
Comment le machine learning transforme la cybersécurité
Le machine learning est de plus en plus utilisé dans de nombreux domaines de la cybersécurité, car il permet d’automatiser des tâches complexes, d’identifier des tendances dans d’immenses jeux de données et de détecter en temps réel les menaces émergentes.
Il contribue grandement au renseignement sur les cybermenaces en générant des informations exploitables à partir de sources de données volumineuses et variées, telles que les journaux, les contenus du dark web et les rapports sur les menaces, afin d’identifier les nouvelles tendances en matière d’attaques, les comportements des acteurs malveillants et les indicateurs de compromission. Les modèles de ML excellent dans la détection des anomalies, car ils apprennent ce qui constitue un comportement normal pour les utilisateurs, les appareils ou les applications, et peuvent détecter les écarts susceptibles de signaler des compromissions, des menaces internes ou des erreurs de configuration.
De même, l’apprentissage automatique peut analyser en temps réel les flux de trafic réseau afin de repérer des schémas suspects, tels que des communications de commande et de contrôle, des tentatives d’exfiltration de données ou des déplacements latéraux au sein du réseau. Cette capacité est essentielle pour détecter les menaces persistantes avancées qui échappent aux systèmes de détection fondés sur les signatures.
L’évaluation des risques est une autre tactique de cybersécurité rendue possible par l’apprentissage automatique. Les algorithmes de machine learning peuvent évaluer et hiérarchiser les risques en analysant plusieurs points de données — tels que le comportement des utilisateurs, la sensibilité des actifs et la probabilité des menaces — afin de produire des scores de risque dynamiques et contextualisés, fondés sur l’impact potentiel de la menace sur une organisation. Cette approche est particulièrement importante pour détecter les bots et les automatisations malveillantes, car les attaquants tentent de falsifier les signaux de télémétrie afin de faire passer leurs campagnes pour du trafic légitime. Ils peuvent, par exemple, alterner les adresses IP, utiliser différents numéros de système autonome (ASN), qui servent d’identifiants aux réseaux Internet, ou modifier les chaînes d’agent utilisateur des navigateurs pour échapper à la détection. Le machine learning permet de repérer ces tactiques trompeuses en identifiant, dans plusieurs points de données, des schémas subtils et inhabituels susceptibles d’échapper aux humains ou aux systèmes fondés sur des règles.
Le machine learning est également très utile pour détecter les logiciels malveillants, car il offre des capacités dynamiques qui vont au-delà des méthodes de sécurité statiques basées sur les signatures. Il permet d’identifier plus rapidement, plus précisément et de manière plus adaptative les menaces connues comme inconnues, notamment les logiciels malveillants jusque-là non détectés, y compris les variantes « zero-day » et polymorphes.
Le machine learning est de plus en plus utilisé pour automatiser certains aspects des tests d’intrusion, au cours desquels des professionnels de la sécurité mènent des cyberattaques simulées afin d’identifier les vulnérabilités d’un système informatique ou d’une plateforme. Il peut mettre en évidence des voies d’exploitation, analyser les vulnérabilités ou simuler le comportement d’attaquants afin de détecter les failles avant que de véritables attaquants ne puissent les exploiter.
Ces cas d’usage du machine learning se répartissent en trois grandes catégories :
- Détecter les menaces plus rapidement et avec une plus grande précision. Les solutions de sécurité qui s’appuient sur l’apprentissage automatique améliorent la rapidité et la précision de la détection des menaces en analysant de grands volumes de données en temps réel afin de repérer les anomalies, les comportements suspects ou les indicateurs de compromission connus. Les algorithmes de ML apprennent à reconnaître le comportement normal des utilisateurs ou des systèmes et signalent les écarts susceptibles d’indiquer une activité malveillante, afin qu’elle puisse être traitée en temps réel.
- Détecter et corriger de manière proactive les vulnérabilités du réseau. Identifier les points faibles avant qu’ils ne soient exploités par des attaquants est essentiel à une gestion proactive des menaces. Les outils de sécurité basés sur l’apprentissage automatique peuvent s’appuyer sur les renseignements sur les menaces, la simulation et la modélisation pour évaluer et hiérarchiser les vulnérabilités afin d’y remédier rapidement.
- Améliorer l’efficacité informatique en automatisant les tâches répétitives. Si de nombreuses opérations de cybersécurité sont répétitives et chronophages, le machine learning peut contribuer à les automatiser, améliorant ainsi la rapidité et la cohérence des opérations de sécurité, tout en permettant aux équipes de sécurité de se concentrer sur la planification stratégique et la prise de décision.
Avantages du machine learning en cybersécurité
Le principal avantage de l’intégration de modèles de machine learning à la cybersécurité réside dans leur capacité à analyser d’immenses volumes de données variées — telles que le trafic réseau, le comportement des utilisateurs, les journaux système et les renseignements sur les menaces — à une vitesse et à une échelle qui dépassent largement les capacités humaines. Le machine learning excelle dans l’identification en temps réel de schémas complexes, de corrélations et d’anomalies, ce qui permet aux systèmes de sécurité de détecter les menaces et d’y répondre plus tôt dans le cycle de vie d’une attaque, souvent avant que des dommages importants ne surviennent. En outre, les algorithmes de machine learning s’améliorent continuellement à mesure qu’ils assimilent davantage de données, rendant la détection plus intelligente et plus adaptative au fil du temps.
Pour les entreprises, cela se traduit par une posture de sécurité renforcée, car les solutions basées sur le machine learning peuvent contribuer à automatiser les mises à jour des politiques de sécurité, à mettre en évidence les points faibles existants, à corriger les vulnérabilités de manière proactive et à réduire le risque qu’une erreur humaine n’introduise une faille ou une mauvaise configuration. Les solutions de sécurité qui utilisent le machine learning permettent également aux entreprises de s’adapter plus rapidement à l’évolution des cybermenaces en détectant rapidement les nouvelles menaces et en ajustant les systèmes de défense de manière proactive. L’amélioration de la productivité informatique constitue un autre avantage de l’intégration du machine learning aux systèmes de cybersécurité. En automatisant la plupart des tâches de détection et d’atténuation des menaces, ces systèmes permettent aux équipes informatiques de se consacrer à des missions stratégiques et d’enrichir leurs méthodes grâce à des informations en temps réel et à des renseignements sur les menaces.
Les défis de l’apprentissage automatique
Pour tirer pleinement parti de l’impact et des avantages que le machine learning peut apporter à la cybersécurité, il est nécessaire d’avoir accès à des données et à des informations de télémétrie de haute qualité, car elles alimentent des modèles précis, adaptatifs et efficaces. Sans accès à des sources de données automatisées, les systèmes de machine learning ne peuvent pas continuer à apprendre, à s’améliorer ni à fournir des informations pertinentes. Pour de nombreuses organisations, la mise en place de ces flux de données automatisés constitue un défi.
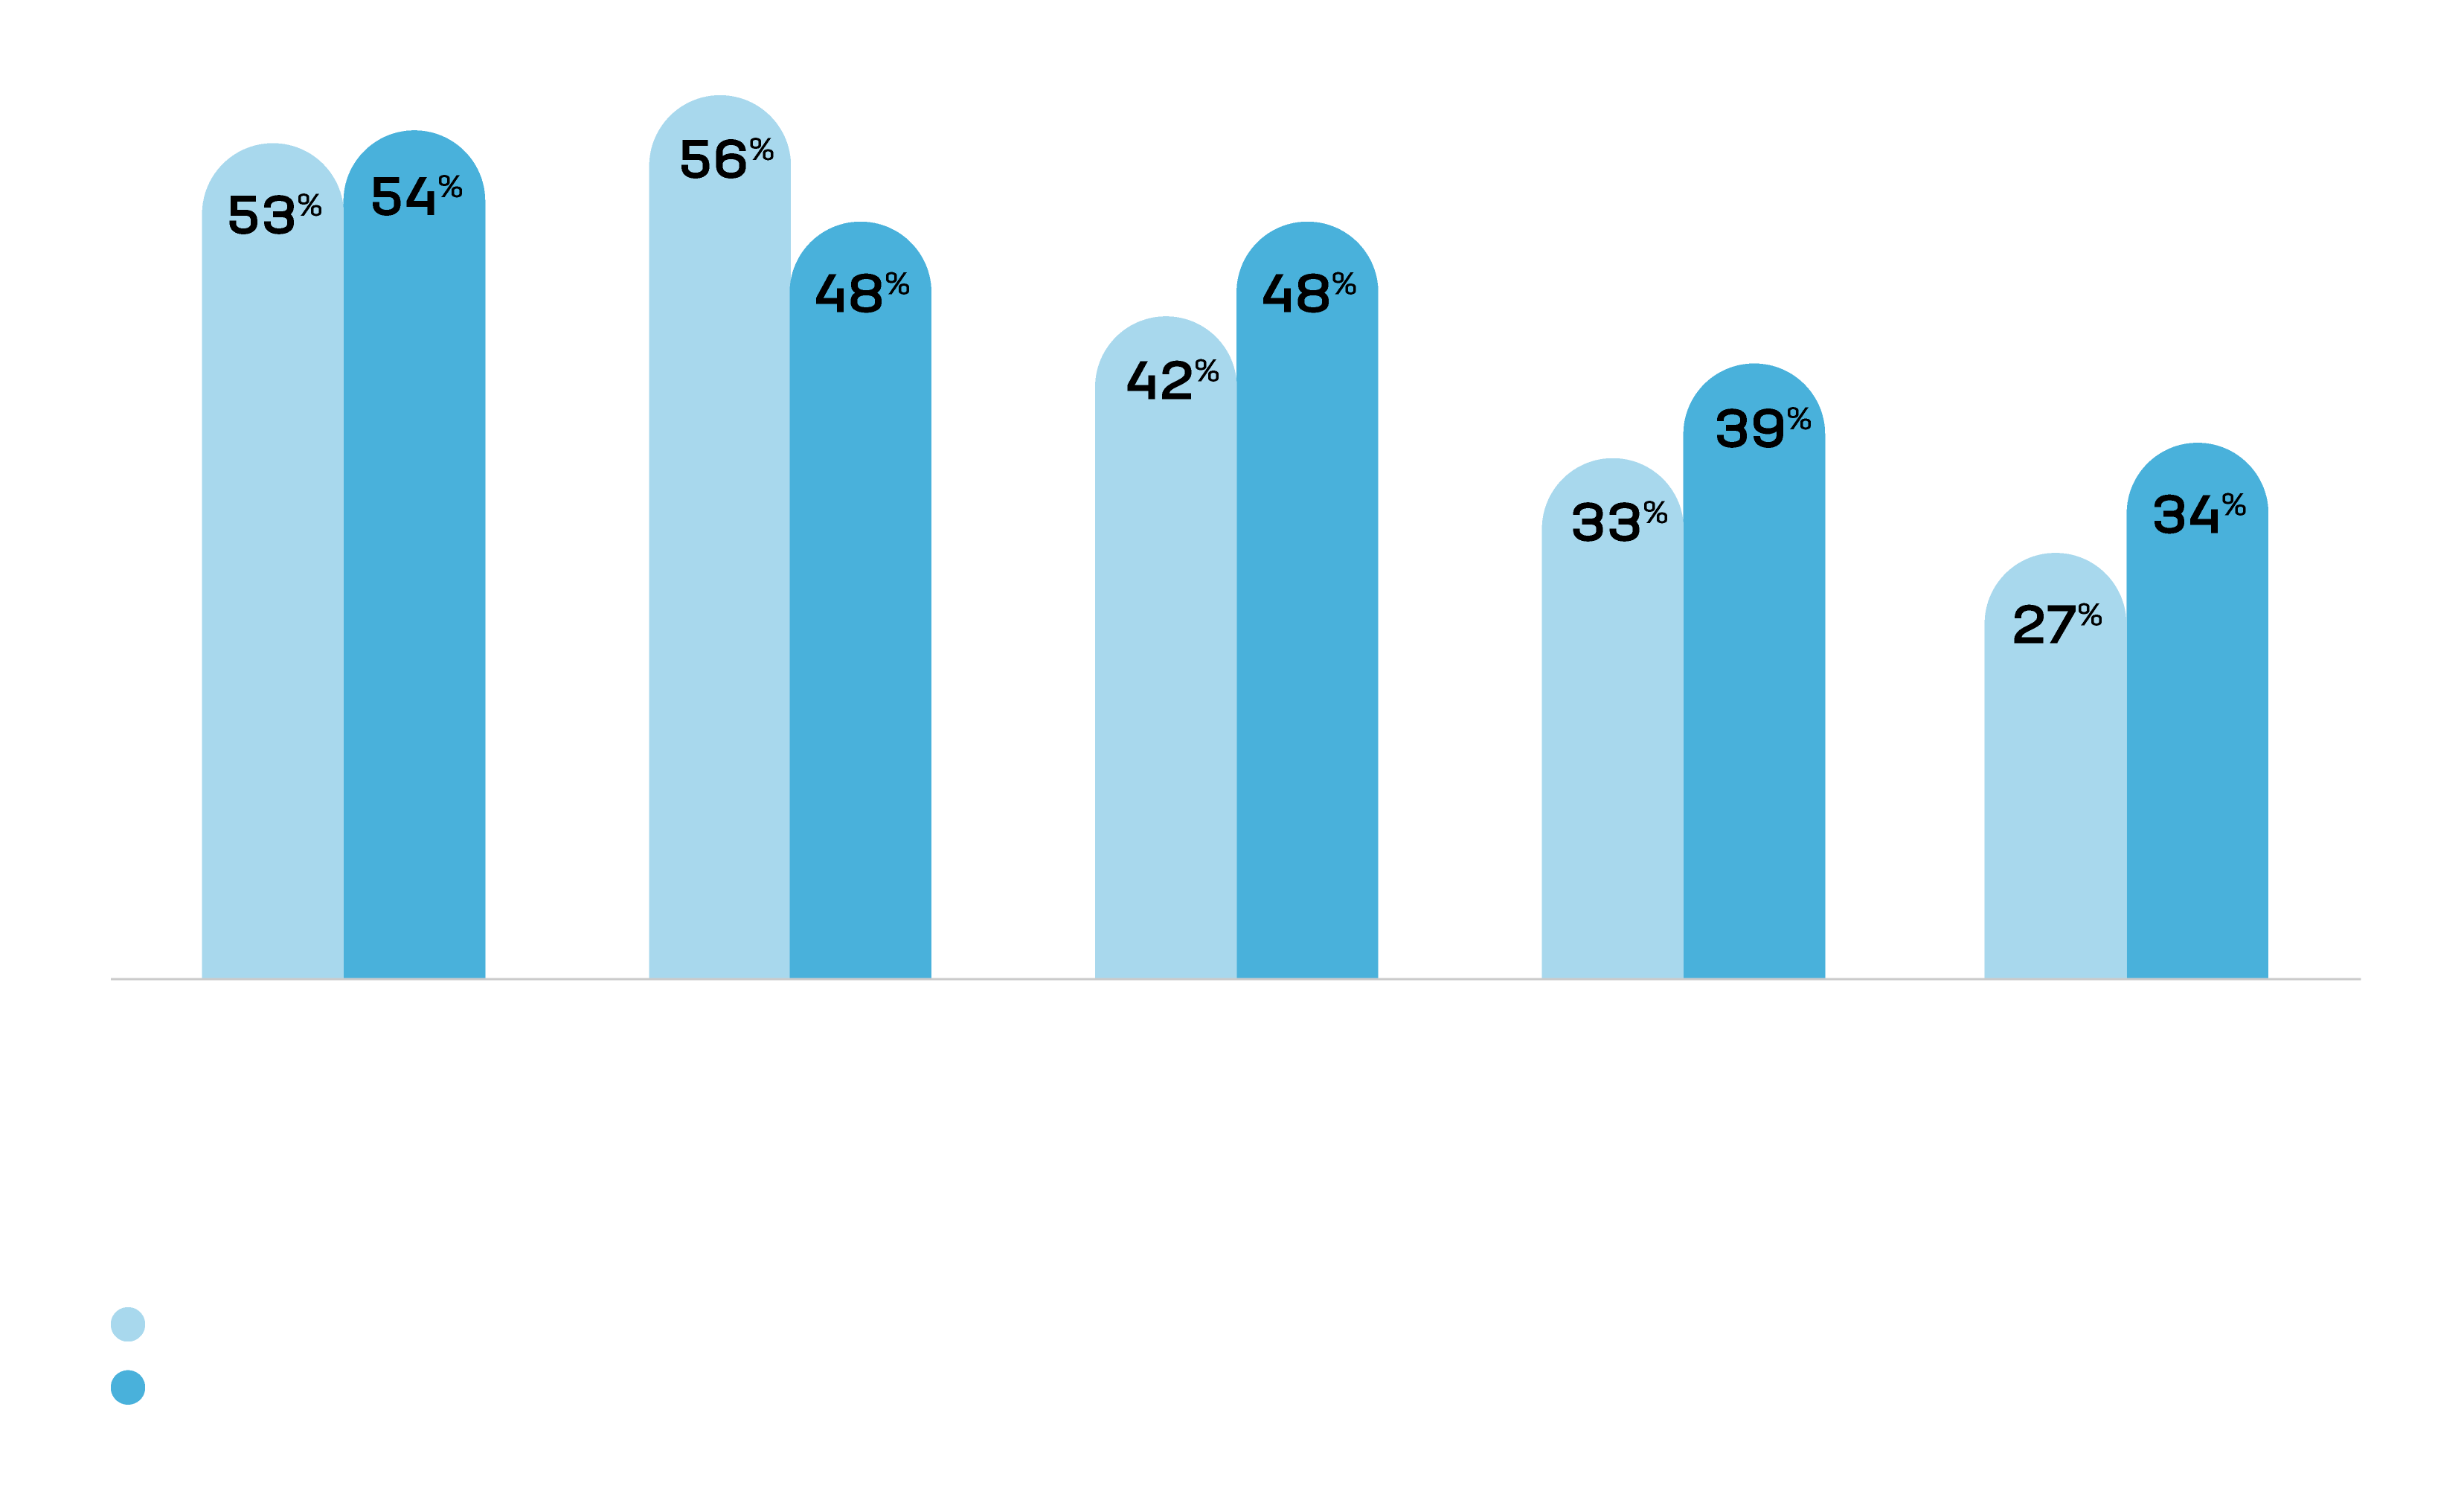
Les défis auxquels les organisations sont confrontées lors de la mise en œuvre de l’IA (d’après le Rapport F5 2025 sur l’état de la stratégie applicative)
Selon le rapport 2024 de F5 sur l’indice de maturité des entreprises numériques, l’un des principaux indicateurs de la capacité d’automatisation est la mesure dans laquelle une entreprise numérique est pilotée par les données avec une intervention humaine minimale. Pourtant, seules 45 % environ des entreprises interrogées dans le cadre du rapport ont automatisé la sécurité de leur réseau, et 40 % ont automatisé les fonctions de sécurité des applications et des API. Le rapport conclut donc qu’il existe un potentiel considérable d’amélioration de l’automatisation des données et de la sécurité.
Près de 50 % des personnes interrogées dans le cadre du rapport 2025 de F5 sur l’état de la stratégie applicative affirment que les problèmes de qualité des données constituent l’un des principaux obstacles à l’adoption de l’IA, car l’entraînement des modèles de machine learning nécessite de grandes quantités de données, dont de nombreuses organisations ne disposent pas en quantité suffisante. Le coût a également été cité comme l’un des principaux obstacles à l’adoption de l’IA. Bien que le machine learning puisse permettre des gains d’efficacité à l’avenir, sa mise en œuvre implique des coûts initiaux importants.
Selon 54 % des personnes interrogées dans le cadre du rapport State of Application Strategy, le principal défi auquel les entreprises sont confrontées lors de l’adoption du machine learning est le manque de personnel qualifié pour déployer et gérer efficacement les solutions d’IA. La maintenance des modèles de machine learning et la capacité à interpréter les résultats sont indispensables pour intégrer le ML à la cybersécurité, mais la pénurie de talents reste importante, avec quelque 3,5 millions de postes non pourvus dans le domaine de la cybersécurité en 2025.
Les mythes sur le machine learning
Comme pour de nombreux sujets populaires et tendance, les idées reçues sur l’IA et le machine learning sont légion :
- Mythe n° 1 : Le machine learning peut automatiser n’importe quelle tâche. En réalité, le machine learning n’est pas une technologie universelle. Pour rester efficace, il nécessite de vastes jeux de données de haute qualité ainsi qu’un entraînement continu du modèle. Sans données suffisantes et régulièrement actualisées, les performances d’un modèle peuvent se dégrader au fil du temps. En outre, le coût et les efforts nécessaires au développement et à la maintenance d’un modèle de machine learning peuvent ne pas se justifier pour des tâches de sécurité à faible valeur ajoutée ou au périmètre restreint, pour lesquelles les systèmes traditionnels fondés sur des règles peuvent s’avérer plus pratiques et plus efficaces.
- Mythe n° 2 : Les solutions basées sur l’apprentissage automatique remplaceront entièrement les analystes humains en cybersécurité. L’apprentissage automatique est un outil puissant, mais il ne peut fonctionner efficacement sans supervision humaine. Les professionnels qualifiés de la cybersécurité restent indispensables pour interpréter les résultats, les contextualiser et prendre des décisions qui échappent aux modèles d’apprentissage automatique. L’intervention d’analystes humains est nécessaire lorsque l’esprit critique, l’expérience et l’intuition sont requis — des capacités que les machines ne possèdent pas.
- Mythe n° 3 : le machine learning rendra les défenses de cybersécurité impénétrables. Bien que le machine learning puisse considérablement renforcer la cybersécurité, les cyberattaquants adoptent eux aussi l’IA et le ML afin de mettre au point des techniques plus sophistiquées et plus difficiles à détecter. En outre, les modèles d’IA ne sont pas à l’abri des cyberattaques, telles que l’empoisonnement des données, qui consiste pour les adversaires à manipuler les données d’entraînement afin d’induire le modèle en erreur. Face à l’évolution constante des menaces, les défenses de cybersécurité doivent faire l’objet d’une surveillance et de mises à jour continues, et être complétées par une expertise humaine pour rester efficaces.
Premiers pas avec le machine learning dans la cybersécurité
L’apprentissage automatique apporte rapidité, évolutivité et capacité d’adaptation proactive à la cybersécurité, ce qui en fait un élément clé des stratégies modernes de sécurité numérique, en particulier pour les applications et les flux de travail impliquant de grands volumes de données.
Lorsque vous évaluez des solutions de cybersécurité, veillez à demander aux fournisseurs comment ils exploitent le machine learning dans leurs plateformes : ne vous contentez pas de leur demander s’ils l’utilisent, mais cherchez à savoir comment il est mis en œuvre, quels types de données sont nécessaires à un traitement optimal et quels résultats il permet d’obtenir. Demandez également si les modèles de machine learning sont entraînés à partir de données diversifiées sur des menaces réelles et à quelle fréquence les jeux de données sont mis à jour.
Depuis près de vingt ans, F5 utilise le machine learning dans ses produits de sécurité et de mise à disposition des applications. Par exemple, F5 Distributed Cloud Bot Defense utilise des modèles de machine learning supervisé et non supervisé pour analyser des milliards de signaux par jour et actualiser dynamiquement les stratégies de lutte contre les bots.
Enfin, ne partez pas du principe que le machine learning résoudra tous vos défis en matière de cybersécurité. Votre organisation aura toujours besoin de professionnels qualifiés dans ce domaine. Continuez donc à investir dans ces talents et à les soutenir. Compte tenu de la pénurie de talents dans le secteur informatique, vous ne pouvez pas vous permettre de perdre les compétences dont vous disposez déjà.
Pour en savoir plus sur les bonnes pratiques et les tendances émergentes en matière de cybersécurité, consultez cette entrée du glossaire. Retrouvez également toutes les dernières actualités de F5 sur l’IA sur notre page web Accelerate AI.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.