Il y a quelques années à peine, les microservices étaient encore une curiosité dont les développeurs parlaient avec une sorte d’enthousiasme grisant, tant les possibilités et les opportunités offertes par cette architecture applicative naissante semblaient prometteuses.
Aujourd’hui, même nous, les spécialistes des réseaux, en parlons, car ils sont pratiquement devenus — comme le déclare la dernière étude de Lightstep — la norme dans les entreprises. Vraiment. Dans notre rapport 2018 sur l’état de la distribution des applications , même les professionnels des réseaux ont indiqué qu’ils souhaitaient que les services applicatifs soient fournis dans des conteneurs. Il n’est donc pas surprenant que l’enquête de Lightstep mentionnée précédemment révèle que non seulement 91 % des personnes interrogées utilisent ou prévoient d’utiliser des microservices, mais que 86 % d’entre elles s’attendent également à ce qu’ils deviennent la solution par défaut d’ici cinq ans.
Cela ne veut pas dire pour autant qu’il n’y a pas de difficultés. En fait, 99 % des personnes interrogées dans le cadre de l’enquête de Lightstep ont déclaré rencontrer des difficultés lors de l’utilisation de microservices. Au vu des réponses, on peut raisonnablement affirmer qu’avec les microservices, presque tout est plus difficile (et parfois plus coûteux).
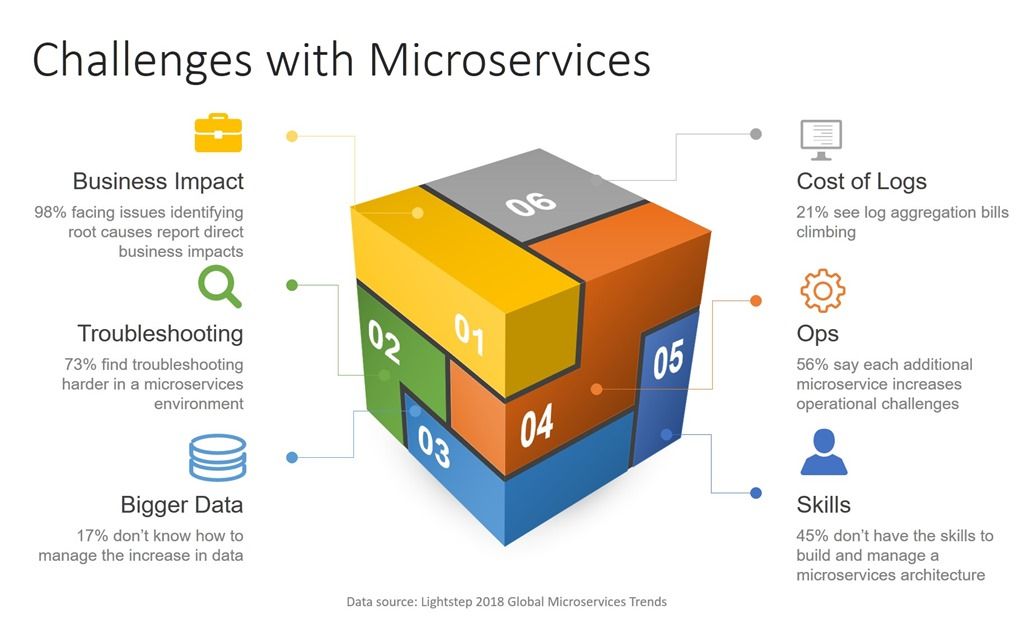
L’enquête a mis en évidence des difficultés tant commerciales qu’opérationnelles, allant de l’augmentation du coût de l’agrégation des journaux (21 %) au manque de visibilité sur la manière d’exploiter le volume croissant de données (17 %), en passant par les difficultés à résoudre les problèmes (73 %).
Plus préoccupant encore, l’étude a révélé que « 98 % des personnes qui rencontrent des difficultés à identifier la cause profonde des problèmes dans les environnements de microservices déclarent que cela a un impact direct sur leur activité ».
Il s’agit de l’un des principaux défis également évoqués ailleurs, généralement sous les termes de « visibilité » ou d’« observabilité », selon que vous êtes du côté réseau ou que vous travaillez avec les équipes DevOps.
Ces deux termes décrivent essentiellement les mêmes capacités : pouvoir observer ce qui se passe lorsque les messages transitent sur le réseau, du client au service et inversement. Dans un environnement de conteneurs, cela s’avère particulièrement difficile en raison de l’étendue et de l’échelle des services concernés.
Avec une application web traditionnelle à trois niveaux, vous avez trois ensembles de journaux et trois systèmes à surveiller. Avec une architecture de microservices — probablement exposée via une API susceptible d’être utilisée à la fois par des clients web et mobiles —, vous pouvez avoir des dizaines, voire des centaines de services différents à surveiller.
Le modèle de mise à l’échelle reste le même : nous effectuons une mise à l’échelle horizontale en ajoutant des clones, mais l’ampleur est nettement plus importante dans un environnement de conteneurs. C’est comme jouer au jeu de la taupe avec cent trous au lieu de dix. Déterminer le chemin emprunté par une transaction donnée s’annonce pour le moins difficile, surtout lorsque ce chemin a peut-être disparu. Après tout, la plupart des environnements de conteneurs reposent sur le principe qui consiste à échouer rapidement et à remplacer les instances plutôt que d’attendre une intervention manuelle.
Il existe plusieurs façons de relever ce défi. La première, et la plus importante, consiste à mettre en place une instrumentation facilitant le traçage et le dépannage. Cette approche n’est pas nouvelle, mais la nature volatile des environnements de conteneurs la rend plus complexe. Néanmoins, l’ajout d’éléments de traçage (tels que des en-têtes HTTP personnalisés comportant des identifiants uniques) peut être d’une aide précieuse pour les équipes d’exploitation lorsqu’elles cherchent à identifier l’origine d’erreurs ou de problèmes de performances. Bien que cette fonctionnalité ne soit généralement pas proposée par les options natives de mise à l’échelle des conteneurs, il s’agit d’un enjeu auquel les maillages de services s’attaquent dans le cadre de leurs offres.
La deuxième consiste à pouvoir mettre en quarantaine les microservices défaillants afin de permettre aux équipes d’exploitation et de développement d’examiner le système dans l’état qui a provoqué sa défaillance. La mise en quarantaine retire le conteneur défaillant de l’environnement actif afin qu’il ne reçoive plus d’appels, tout en le maintenant en fonctionnement à des fins d’analyse et d’inspection.
Il n’existe pas de solution miracle, mais la possibilité de suivre et de mettre en quarantaine les conteneurs dans les déploiements reposant sur des microservices peut grandement contribuer à réduire le temps moyen de résolution (MTTR) et l’impact sur l’activité.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.