Les agents d’IA transforment rapidement la manière dont les utilisateurs interagissent avec les applications. Plutôt que de naviguer directement sur les sites web, ils s’appuient de plus en plus sur l’IA pour effectuer des tâches à leur place. Ils peuvent notamment demander à des agents de lire les actualités, d’organiser des voyages d’affaires, d’acheter des articles ou de gérer des comptes. Pour accomplir ces tâches, les agents d’IA parcourent des sites web, remplissent des formulaires, créent des comptes, se connectent et passent des commandes. Du point de vue d’une application, cette activité paraît étonnamment humaine.
Cette évolution marque un changement fondamental dans les schémas de trafic web et remet en question les principes traditionnels de sécurité. Les solutions classiques de gestion des bots et de lutte contre la fraude ont été conçues pour distinguer les utilisateurs humains des systèmes automatisés. Cependant, l’IA agentique brouille cette distinction. Ces agents sont légitimes et autorisés, et fournissent souvent des services utiles, mais ils fonctionnent à la vitesse et à l’échelle des machines. Si les contrôles de sécurité ne s’adaptent pas en conséquence, ils risquent de bloquer du trafic légitime, de dégrader l’expérience utilisateur et d’entraîner de réelles pertes de revenus.
Un nouveau défi de confiance à l’échelle des agents
À mesure que les agents d’IA agissent pour le compte d’utilisateurs et d’organisations réels, l’autorisation seule ne suffit plus. Un agent peut être techniquement autorisé à accéder à une application, mais cela ne signifie pas que chacune de ses actions est appropriée, conforme au périmètre défini ou sans risque économique. À grande échelle, l’intention compte autant que l’identité.
Cela soulève une nouvelle série de défis, car les organisations sont contraintes de repenser la notion de confiance lorsque l’automatisation se comporte comme un utilisateur. Dans la pratique, les équipes sont confrontées à plusieurs problèmes récurrents :
- Être autorisé ne signifie pas toujours être approprié à grande échelle. Les agents d’IA peuvent disposer d’identifiants valides, mais les organisations doivent néanmoins pouvoir faire respecter l’intention, le périmètre et les limites économiques, plutôt que de s’en remettre à des décisions binaires de type « autoriser ou refuser ».
- La liste des entités de confiance s’allonge de façon exponentielle. Les applications prennent déjà en charge des centaines de bots utiles connus. À mesure que se multiplient les agents d’IA capables de naviguer sur le Web, d’effectuer des achats et de créer des comptes, le nombre d’entités automatisées de confiance continue d’augmenter rapidement.
- Les agents légitimes sont pris à tort pour des activités malveillantes. Sans visibilité permettant d’identifier les agents, les automatisations bénéfiques sont souvent bloquées, ce qui entraîne des échecs de transaction, des difficultés pour les utilisateurs et des pertes de revenus.
- La responsabilité entre les agents et les humains devient floue. Lorsque les applications ne peuvent pas déterminer qui un agent représente, la personnalisation, l’application des politiques et la confiance se dégradent.
- Les navigateurs agentiques introduisent de nouveaux risques. Les injections de prompts et les workflows d’agents compromis peuvent exposer des données sensibles, perturber les opérations et accroître l’exposition globale aux risques de sécurité.
Pris dans leur ensemble, ces défis montrent clairement que les dispositifs actuels de défense contre les bots doivent évoluer, et vite.
La défense contre les bots évolue pour s’adapter à l’IA agentique
F5 Distributed Cloud Bot Defense est conçu pour répondre à cette nouvelle réalité. Alors que les agents d’IA accomplissent de plus en plus de tâches importantes à la vitesse des machines, les équipes de sécurité doivent faire la distinction entre les automatisations fiables et les risques inacceptables, sans perturber les processus sur lesquels les utilisateurs s’appuient.
F5 prend en charge les nouvelles normes d’authentification et de confiance des agents, telles que Web Bot Auth et Know Your Agent (KYA), offrant ainsi aux organisations une solution concrète pour déployer en toute sécurité l’automatisation pilotée par l’IA. Au lieu de bloquer par défaut le trafic des agents, les clients peuvent autoriser explicitement des agents d’IA pour les workflows sensibles, tout en conservant un contrôle précis sur leur comportement.
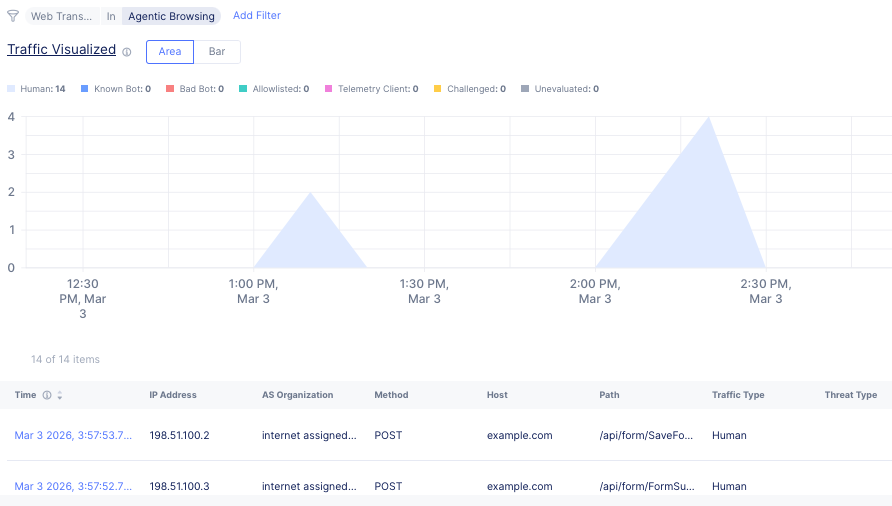
Tout aussi important, F5 sait déterminer quand la session de navigation est pilotée par un agent d’IA plutôt que par un humain. Les agents modernes utilisent de plus en plus souvent des navigateurs complets et imitent délibérément les modes d’interaction humains, ce qui les rend difficiles à détecter à l’aide de signaux traditionnels. En analysant des données comportementales et d’interaction hautement fiables, F5 Distributed Cloud Bot Defense permet d’identifier clairement qui contrôle la session. Cette visibilité réduit les angles morts et permet aux entreprises de prendre de meilleures décisions à mesure que la navigation pilotée par l’IA se généralise.
Transformer la confiance accordée aux agents en politiques applicables
La visibilité seule ne suffit pas. À mesure que le volume des interactions augmente, les organisations doivent traduire la confiance accordée aux agents en politiques applicables.
F5 permet aux équipes d’autoriser en toute confiance les agents fiables et conformes aux politiques, tout en définissant des limites claires afin d’empêcher toute utilisation abusive des workflows sensibles. Les politiques tenant compte des agents prennent en considération leur identité, leur intégrité, leur origine et l’objectif déclaré, ce qui permet aux entreprises de contrôler précisément la manière dont les agents d’IA interagissent avec des points de terminaison spécifiques. Il en résulte une automatisation fiable, assortie d’une réduction des risques opérationnels et de sécurité.
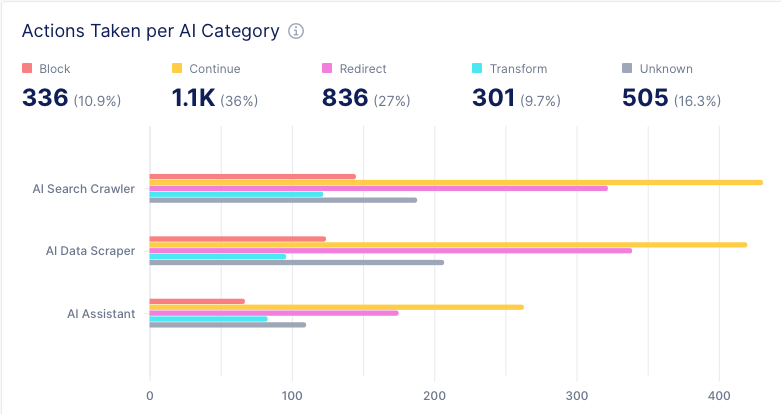
F5 aide également les organisations à comprendre l’impact global du comportement des agents sur leur activité. Les équipes peuvent déterminer quels agents accèdent à quelles applications, comment leur activité influe sur les taux de conversion et de fraude, et où des risques peuvent survenir.
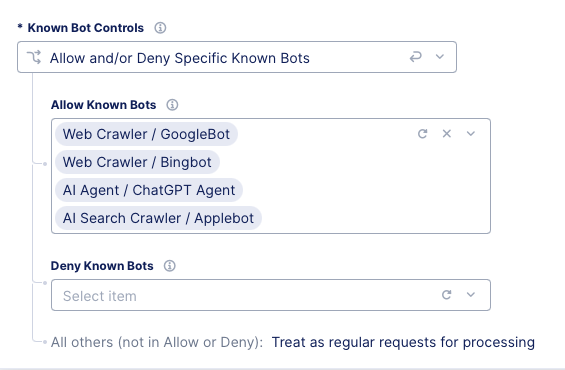
Grâce à une visibilité partagée entre les équipes chargées de la sécurité, de la fraude et des applications, les organisations peuvent réagir rapidement en renforçant les contrôles, en appliquant des limites de débit ou en bloquant l’activité si nécessaire.
Gérer le trafic des agents en toute confiance
À mesure que l’IA s’intègre durablement au trafic des applications, la confiance devient essentielle. F5 Distributed Cloud Bot Defense aide les organisations à comprendre qui interagit avec leurs applications et pourquoi. La solution applique également automatiquement les contrôles appropriés et vérifie en permanence que le comportement des agents est conforme aux attentes.
Cette approche transforme le trafic des agents, jusqu’alors considéré comme un risque inconnu, en une composante maîtrisable et observable des opérations numériques. Au lieu de réagir aux problèmes après coup, les équipes contrôlent de manière proactive la façon dont l’automatisation interagit avec leurs workflows les plus stratégiques.
Les agents d’IA sont là. La question est la suivante : allez-vous les gérer ou les laisser perturber votre activité ?
Si vous souhaitez en savoir plus sur F5 Distributed Cloud Bot Defense, n’hésitez pas à nous contacter.
À propos des auteurs
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]