Il est communément admis que, dans la course à l’automatisation du pipeline de déploiement (c’est ainsi que l’on désigne aujourd’hui la mise en production), les équipes NetOps accusent un retard considérable sur leurs homologues DevOps.
Cette perception est importante, car le manque d’automatisation — et la réticence des équipes NetOps à la mettre en œuvre — est souvent cité comme l’un des principaux moteurs de l’adoption du cloud public. Il explique également en partie l’émergence de technologies telles que les conteneurs, qui intègrent délibérément un nombre croissant de services réseau et applicatifs à l’écosystème afin de pouvoir les abstraire, jusqu’à ce que leur automatisation ou non en production n’ait plus d’importance.
Lors de notre dernière enquête auprès des professionnels sur le terrain, nous avons constaté que cette affirmation était globalement vraie. En effet, 65 % des professionnels DevOps nous ont indiqué que le manque d’accès au pipeline de déploiement et d’automatisation de celui-ci les avait incités à contourner le service informatique pour trouver d’autres solutions, telles que le cloud et les conteneurs.
Mais l’idée selon laquelle les équipes NetOps seraient à la traîne dans la course à l’automatisation n’est pas tout à fait exacte. En réalité, elles semblent rattraper leurs homologues DevOps.
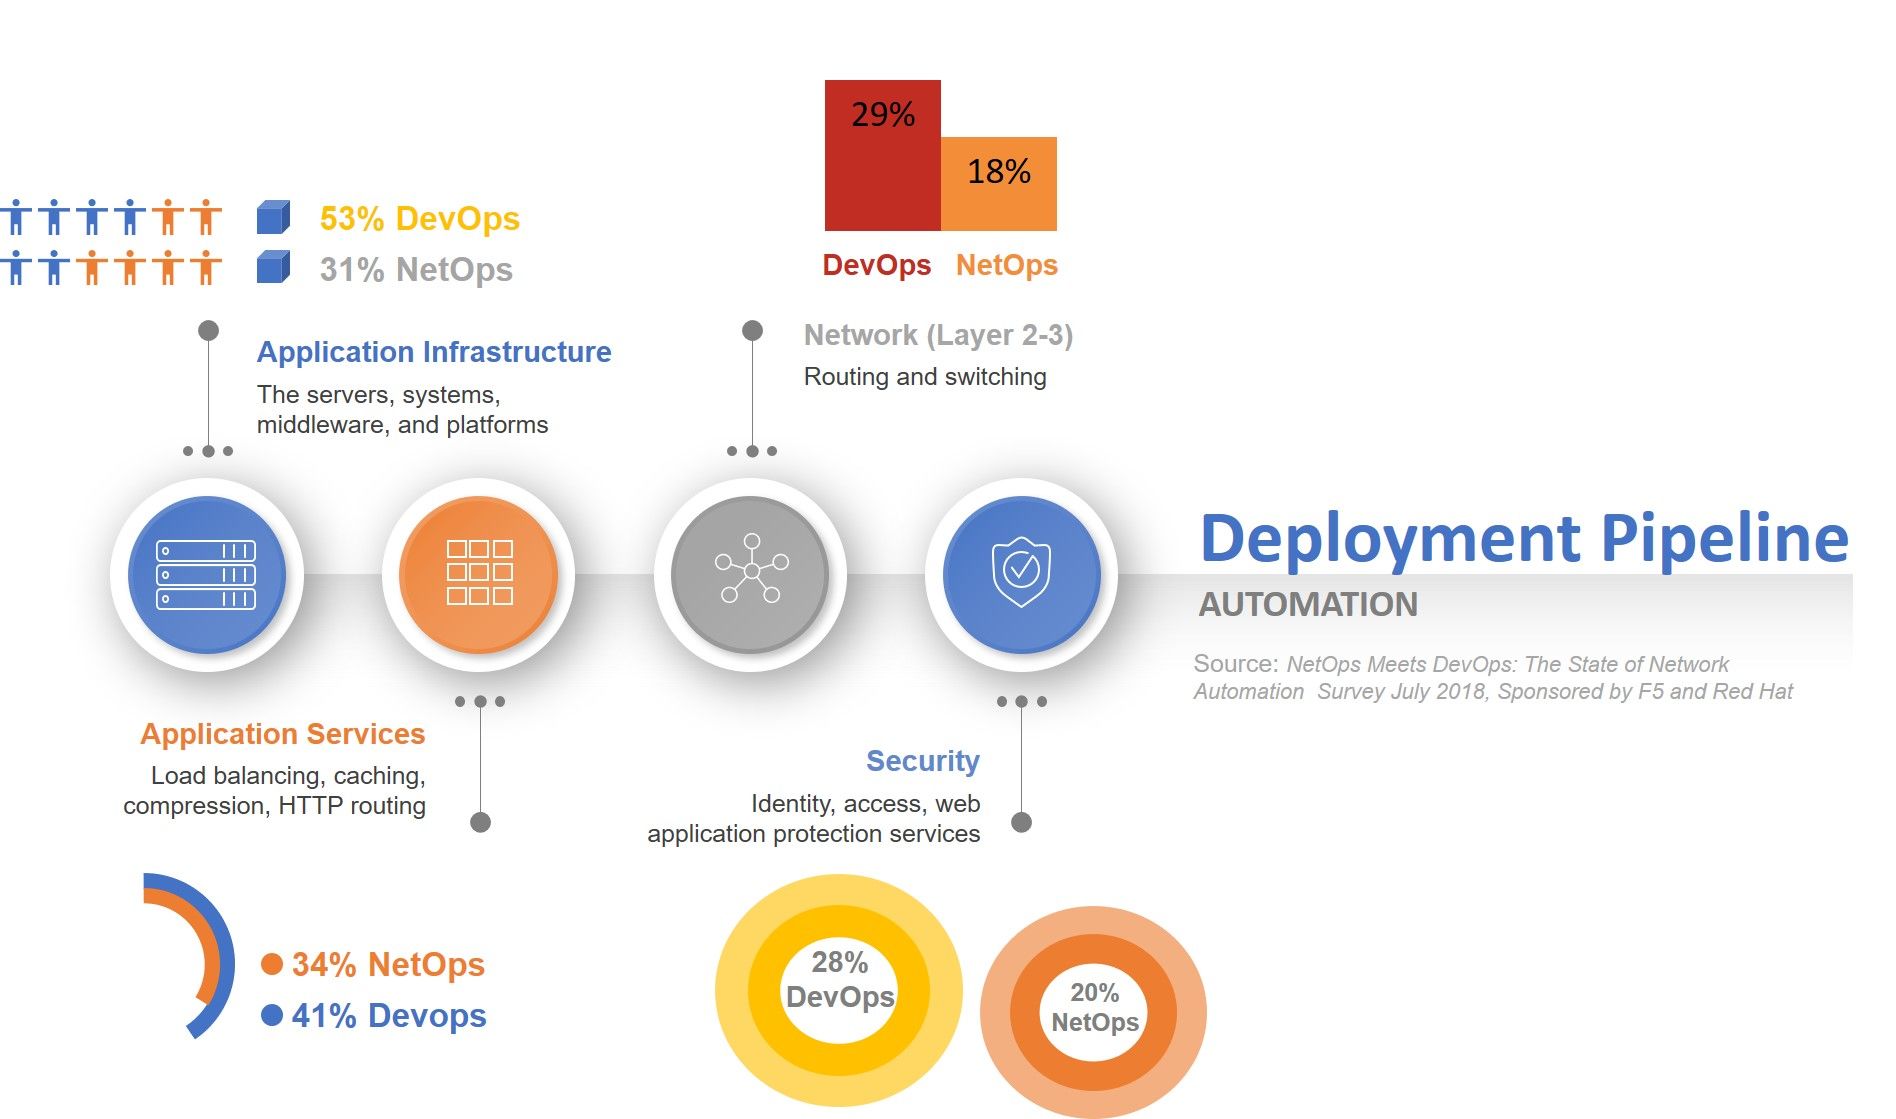
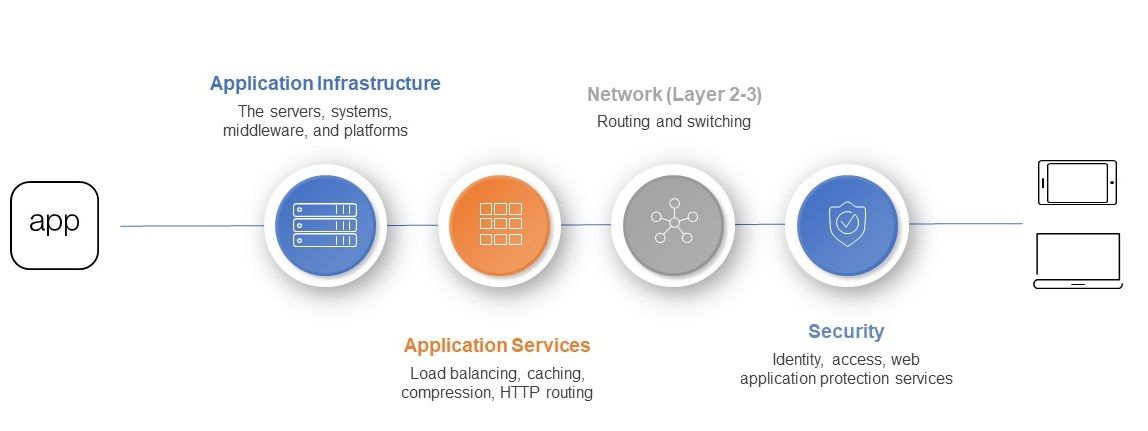
Examinez ces données potentiellement surprenantes issues d’une récente enquête menée par F5 et RedHat – « Quand le NetOps rencontre le DevOps : état des lieux de l’automatisation des réseaux ». Nous avons interrogé des professionnels du DevOps, du NetOps et de la sécurité sur divers sujets liés au DevOps et à leurs pratiques en matière d’automatisation. Nous leur avons notamment demandé comment ils utilisaient l’automatisation pour déployer des composants d’infrastructure dans quatre éléments clés du pipeline de déploiement (production) :
- Infrastructure applicative. Il s’agit des serveurs, systèmes, intergiciels et plateformes nécessaires au fonctionnement des applications.
- Services applicatifs. Il s’agit de services tels que la répartition de charge et la mise en cache, le routage HTTP et le contrôle des entrées (Ingress).
- Réseau. Il s’agit de la base de tous les pipelines. Ce sont les fonctions de routage et de commutation du réseau dont chaque application et service applicatif a besoin.
- Sécurité. Les services de sécurité comprennent le WAF, la gestion des identités et des accès, ainsi que la protection contre les bots.
Nous avons constaté qu’en moyenne, les équipes DevOps devancent les équipes NetOps dans la course à l’automatisation de ces composants du pipeline de déploiement. Nous observons toutefois que les équipes NetOps ne sont pas si loin derrière. Nous constatons également que plus un service est éloigné de l’application, moins son déploiement est susceptible d’être automatisé.
Cette divergence est encore sans aucun doute à l’origine de certaines tensions entre les deux groupes. Nous avons constaté que des proportions identiques de professionnels DevOps (43 %) estiment que les fréquences de déploiement sont « suffisamment élevées » et « pas assez élevées ». Les professionnels NetOps étaient eux aussi partagés à parts presque égales : 31 % jugeaient les fréquences de déploiement « suffisamment élevées », tandis que 30 % estimaient qu’elles n’étaient pas à la hauteur des attentes.
On est bien loin de ce que révélait notre précédente enquête, dans laquelle seuls 18 % des professionnels NetOps souhaitaient accélérer le rythme des déploiements.
Mais l’automatisation prend du temps — et demande des efforts. Et les défis ne manquent pas. Les équipes DevOps feraient bien de se rappeler que l’écosystème actuel d’outils et de suites d’outils est conçu pour les développeurs et l’infrastructure applicative. En revanche, l’écosystème côté NetOps n’a pratiquement pas évolué. Difficile de mettre en place un processus continu lorsque les intégrations permettant d’assembler les différentes pièces du puzzle de la chaîne de déploiement font défaut.
Et c’est là que le bât blesse vraiment. L’une des raisons du succès de DevOps est que cette approche repose principalement sur des développeurs. Des développeurs qui vivent et respirent le code. Ils possèdent le savoir-faire nécessaire pour intégrer ce qui doit l’être. Les équipes NetOps ne disposent pas nécessairement de ces compétences. Le pipeline de déploiement se compose principalement d’appareils et de systèmes qui s’intègrent au moyen de protocoles. Des protocoles bien définis, fondés sur des RFC, qui ne nécessitent aucune intégration par le code, précisément parce qu’ils ont été conçus pour l’éviter.
Il s’agit d’un défi totalement inédit pour les équipes NetOps, qu’elles ne sont pas nécessairement préparées — ni formées — à relever. Ainsi, à peine plus d’un tiers (38 %) des équipes DevOps ont cité « l’intégration des ensembles d’outils entre différents fournisseurs/appareils » comme un obstacle à l’automatisation des réseaux. De l’autre côté, près de la moitié (47 %) des équipes NetOps ont signalé le manque d’intégration comme un problème, juste derrière le manque de savoir-faire en matière d’automatisation (49 %).
Les données montrent que, malgré les défis inhérents à l’automatisation, les équipes NetOps ne sont pas aussi à la traîne que certains le prétendent. L’automatisation des réseaux offre aux équipes NetOps comme aux équipes de sécurité de nombreuses possibilités de s’intégrer aux pipelines continus qui occupent une place croissante dans le développement et le déploiement des applications.
Pour plus de détails et d’analyses sur « NetOps à la rencontre de DevOps : l’état de l’automatisation des réseaux », n’hésitez pas à vous procurer votre exemplaire dès aujourd’hui !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.