Ceci est le premier article d’une série en deux parties consacrée à API Connectivity Manager :
- 5 façons de lutter contre la prolifération des API (et pourquoi cela devrait vous préoccuper) – cet article
- Pourquoi l’expérience des développeurs d’API est importante
Les API sont le tissu conjonctif de l’Internet moderne, reliant les données depuis la périphérie jusqu’au cloud et aux centres de données sur site. Selon le Rapport 2021 sur l’état de la stratégie applicative de F5, l’utilisation des API est la méthode de modernisation la plus répandue parmi les différentes approches adoptées par les organisations :
- 58 % des organisations ajoutent une couche d’API pour permettre la mise en place d’interfaces utilisateur modernes
- 51 % ajoutent des composants applicatifs modernes (par exemple, Kubernetes)
- 47 % procèdent à une refactorisation (en modifiant le code de l’application elle-même)
- 40 % migrent vers le cloud public (« lift and shift ») sans modernisation
Dans une économie pilotée par les API, celles-ci doivent être fiables à 100 %. Mais à mesure que les entreprises et les applications évoluent, la complexité opérationnelle se multiplie. Les applications cloud natives sont de plus en plus distribuées et décentralisées par conception : elles se composent de dizaines, de centaines, voire de milliers d’API déployées dans le cloud, sur site et dans des environnements en périphérie.
Une étude récente du bureau du directeur technique de F5 a identifié la prolifération continue des API comme une menace majeure pour les entreprises engagées dans une transformation numérique. Mais qu’est-ce que cela signifie ?
Qu’est-ce que la prolifération des API ?
La prolifération des API désigne deux défis étroitement liés auxquels les organisations sont confrontées dans le cadre de leur transformation numérique : la croissance exponentielle du nombre d’API et leur répartition physique entre plusieurs architectures et équipes.
Les quatre principaux facteurs de la prolifération des API sont les suivants :
- Infrastructure hybride – Aujourd’hui, 81 % des entreprises utilisent au moins trois architectures comprenant notamment des clouds publics, des centres de données sur site et des infrastructures en périphérie.
- Architectures de microservices – L’adoption croissante des architectures de microservices entraîne la multiplication des points de terminaison d’API à mesure que de nouveaux services sont mis en ligne.
- Déploiement continu de logiciels – Les développeurs peuvent rapidement produire des dizaines d’API, ou de nombreuses versions d’une même API, en peu de temps.
- API abandonnées – Lorsque les développeurs passent à l’assistance et au développement d’autres projets, ils cessent de gérer et de maintenir les API qu’ils ont créées.
La prolifération des API constitue une menace majeure
De nombreuses entreprises ne considèrent pas encore la prolifération des API comme un problème majeur – pourtant, c’en est bien un. Les organisations qui comprennent les causes profondes de la prolifération des API et s’y attaquent sont celles qui prospéreront au cours de la prochaine décennie.
La prolifération des API pose d’importants défis opérationnels et de sécurité aux entreprises. À mesure que les points de terminaison d’API se multiplient au sein de différentes équipes et dans divers environnements, la sécurisation et la gouvernance des API deviennent extrêmement complexes. Pour les entreprises, cette prolifération entraîne souvent des coûts cachés – baisse de la productivité des développeurs, augmentation des reprises, ralentissement des revues – qui sont difficiles à mesurer avant qu’il ne soit trop tard.
Les principaux défis liés à la prolifération des API sont les suivants :
- Manque de visibilité – Les architectures hybrides rendent extrêmement difficile l’obtention d’une vue unifiée du trafic et des configurations des API
- Aucune source de référence clairement définie – Les développeurs peinent à trouver les API et une documentation à jour
- Fiabilité réduite – Les erreurs de configuration deviennent plus fréquentes, entraînant des interruptions de service
- Menaces de sécurité accrues – Les points de terminaison d’API non sécurisés sont des cibles faciles pour les attaques
Comment lutter contre la prolifération des API ?
La première étape de la mise en place d’une infrastructure d’API résiliente consiste à maîtriser la prolifération des API grâce à une stratégie globale intégrant les bonnes pratiques en matière de responsabilité pérenne des API et un catalogue centralisé d’API ou de services. Il convient ensuite d’y ajouter une gouvernance des API afin de rationaliser la gestion de leur cycle de vie de manière pragmatique et évolutive.
Chez NGINX, nous avons développé une solution de plan de gestion afin de simplifier la gestion des API. API Connectivity Manager, qui fait partie de F5 NGINX Management Suite, fournit une interface unique pour connecter, gouverner et sécuriser vos API, où qu’elles se trouvent et quelle que soit la personne qui les développe.
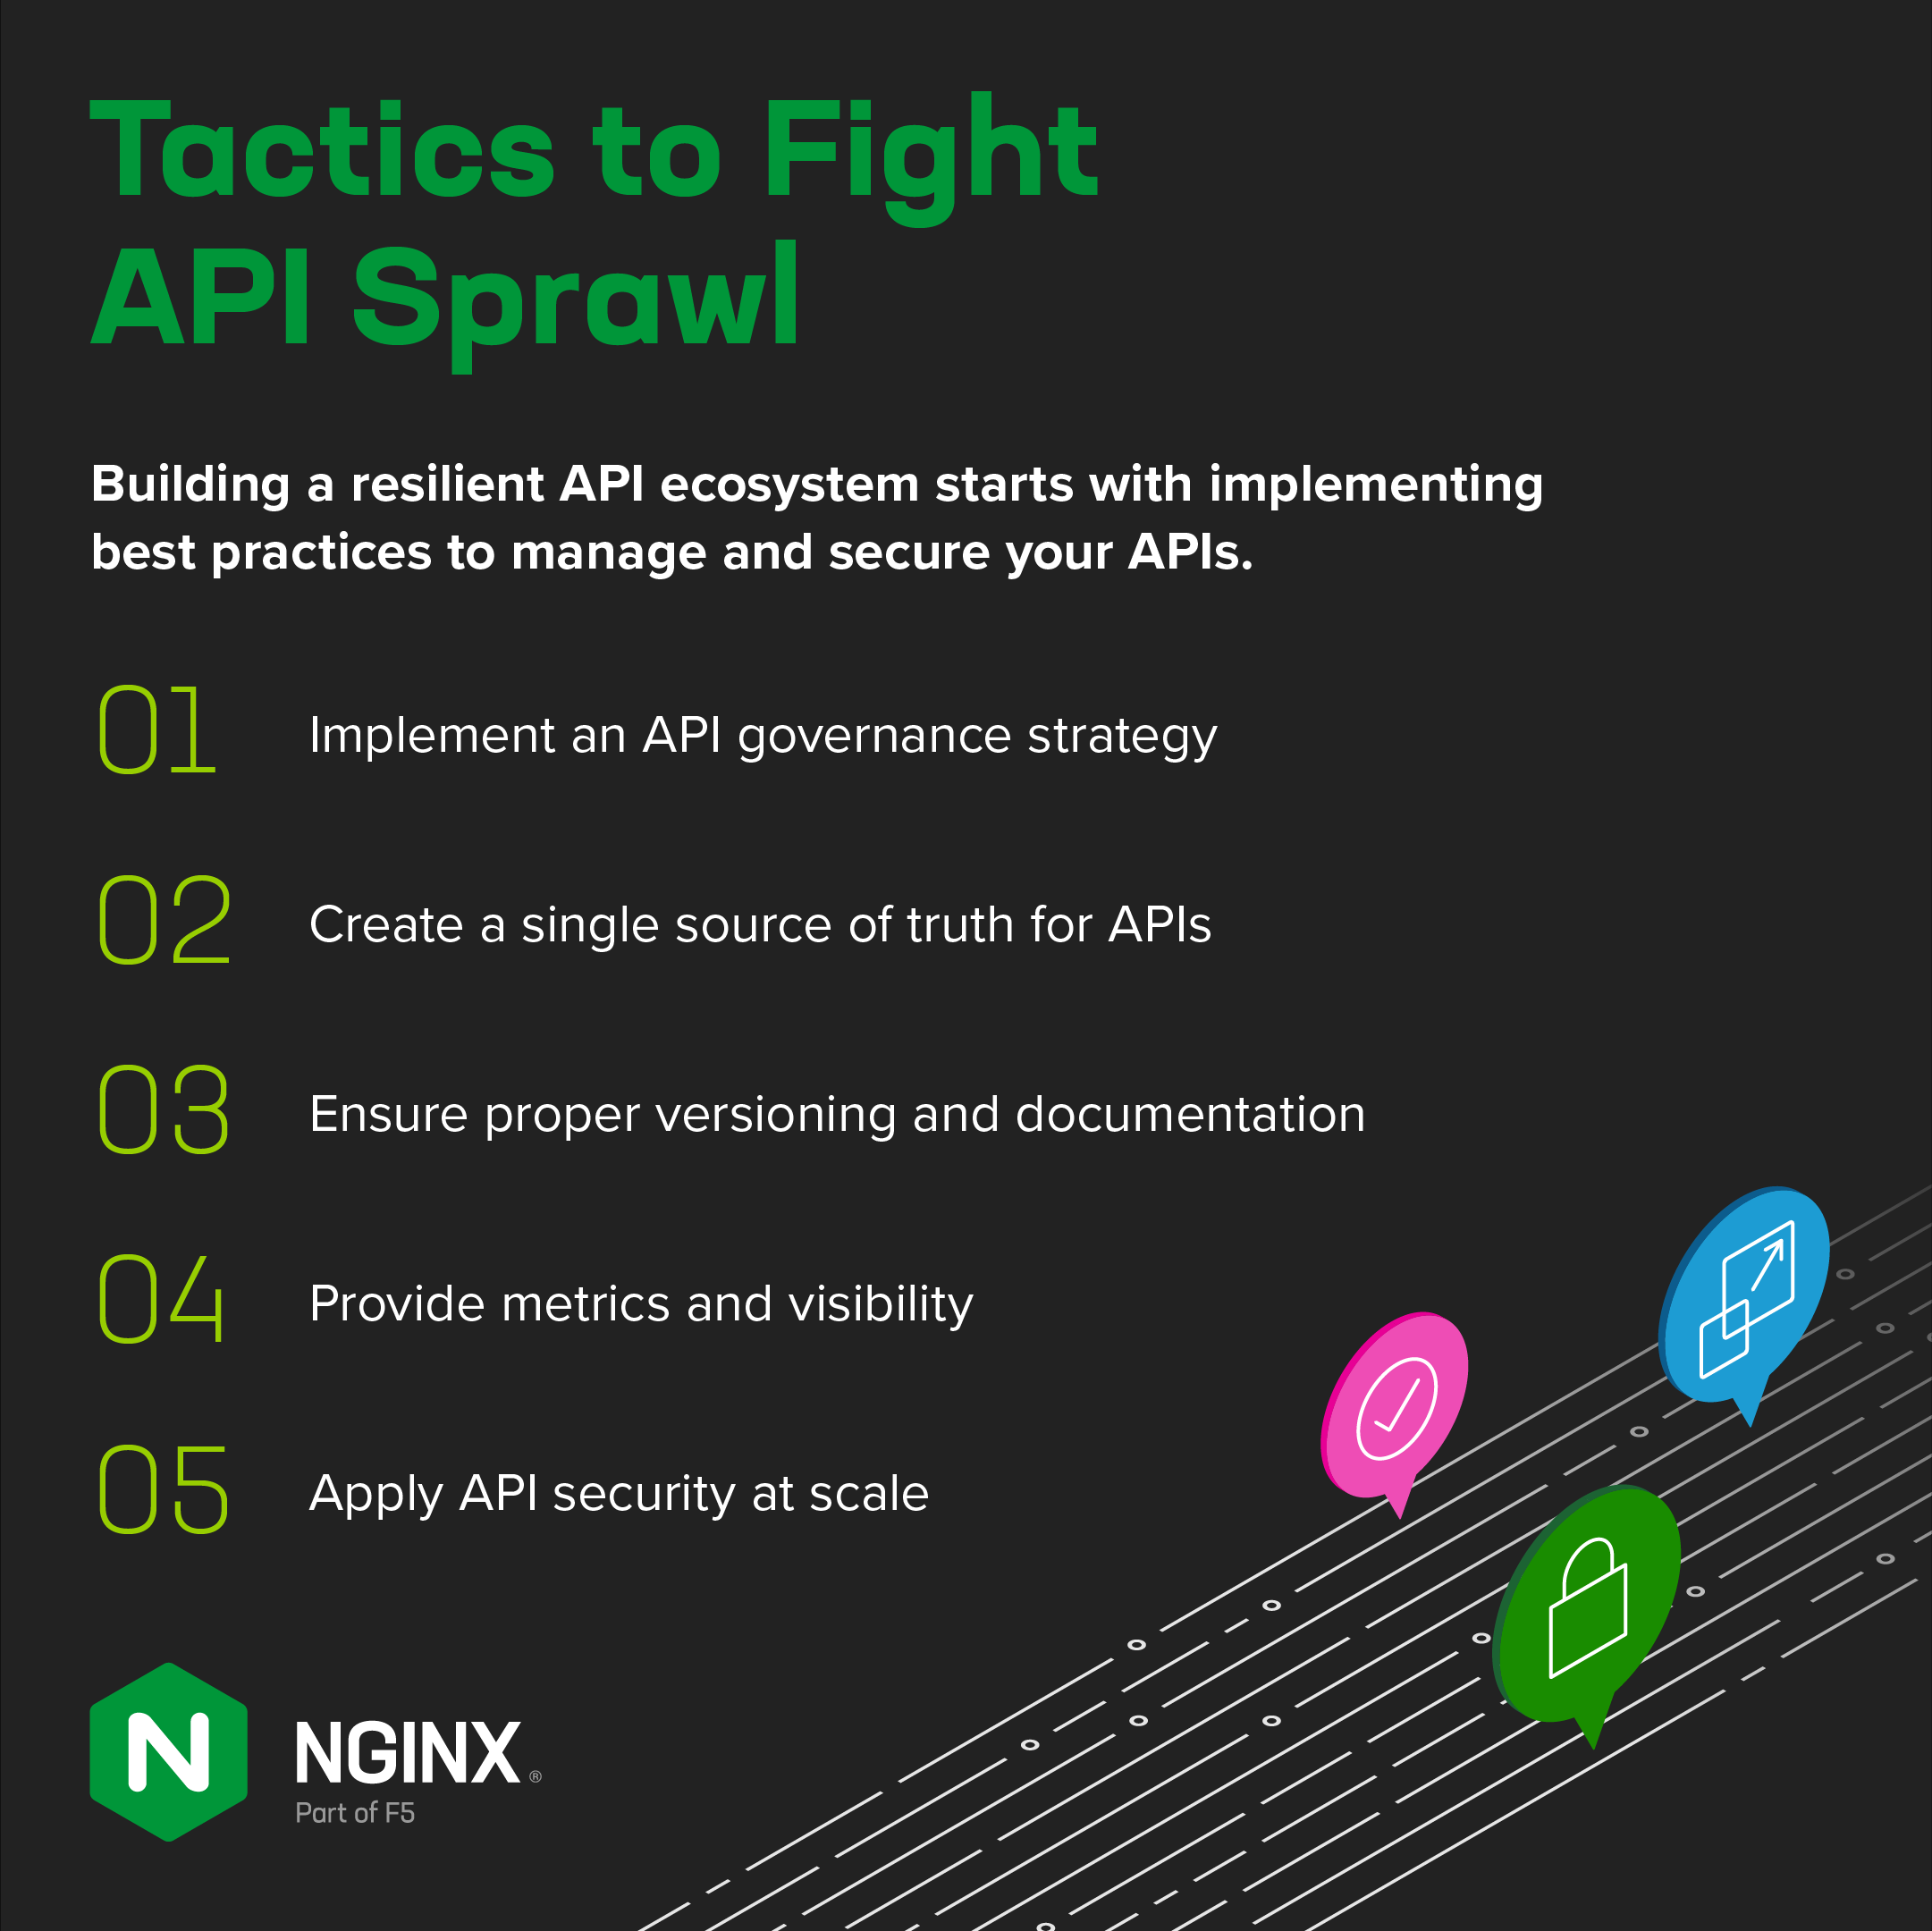
API Connectivity Manager vous aide à mettre en œuvre les cinq tactiques essentielles pour lutter contre la prolifération des API et les gérer à grande échelle :
- Mettre en œuvre une stratégie de gouvernance des API
- Créez une source unique de référence pour les API
- Garantir une gestion adéquate des versions et de la documentation
- Fournir des indicateurs et de la visibilité
- Appliquer la sécurité des API à grande échelle
Tactique n° 1 : mettre en œuvre une stratégie de gouvernance des API
La gestion et le contrôle centralisés facilitent la découverte, la connexion et la sécurisation des API au sein d’une architecture ou d’un cluster unique. La prolifération des API vous oblige à repenser votre approche : il faut passer d’un modèle purement hiérarchique à un modèle distribué capable d’évoluer de manière autonome.
Comment NGINX vous aide – Avec API Connectivity Manager, vous pouvez mettre en œuvre un modèle de gouvernance flexible qui concilie les politiques globales et des contrôles granulaires, afin que les propriétaires d’API puissent gérer les politiques locales. Cela permet d’accélérer la mise sur le marché sans compromettre la supervision cohérente de la sécurité et de la conformité.
Les équipes chargées de la plateforme et de l’infrastructure peuvent garantir la cohérence des API dans toute l’entreprise grâce à des politiques globales concernant la journalisation, les codes de réponse d’erreur, la configuration TLS, etc. Les développeurs qui créent et gèrent les API conservent le contrôle des politiques au niveau des services, telles que la limitation du débit, l’authentification et l’autorisation.
Tactique n° 2 : créez une source unique de référence pour la découverte des API
À mesure que le nombre d’API et la complexité des applications augmentent, il devient très difficile de savoir quelles API sont disponibles et où elles se trouvent, ainsi que d’en assurer le suivi. Si des API sont dissimulées dans l’infrastructure d’un microservice particulier et ne sont pas répertoriées, les équipes responsables d’autres microservices ne peuvent ni les trouver ni les intégrer à leurs projets.
Comment NGINX peut vous aider – Avec API Connectivity Manager, vous pouvez créer des catalogues de services et des portails d’API permettant aux développeurs de découvrir et d’utiliser vos API. Un portail pour développeurs bien conçu favorise l’adoption de vos API en centralisant les informations sur les API disponibles et leur utilisation, ainsi que les outils permettant de générer des identifiants.
Tactique n° 3 : assurer une gestion des versions et une documentation adéquates
Les portails d’API constituent une bonne première étape. Toutefois, des problèmes surviennent lorsque les spécifications des API évoluent au cours des cycles de développement. Cela implique que le service distant qui appelle une API doit lui aussi être modifié. Cette approche peut fonctionner si tous les microservices sont conçus par la même équipe pour une même application, mais pas lorsque les API sont publiées pour être utilisées par des tiers.
Dans le même temps, la maintenance de la documentation est un véritable casse-tête pour les développeurs. Après une période initiale d’activité intense, les portails d’API sont souvent délaissés et deviennent des villes fantômes peuplées d’API qui ne sont plus prises en charge et de documentation obsolète, laissant les parties prenantes et les utilisateurs d’API désemparés et frustrés.
Comment NGINX peut vous aider – Avec API Connectivity Manager, vous pouvez intégrer la publication et la documentation des API dans un workflow fluide pour les développeurs d’API. Les responsables d’API peuvent publier leurs API et générer simultanément leur documentation à l’aide de la spécification OpenAPI, ce qui leur permet de gagner du temps et garantit que la documentation reste à jour pour tous.
Tactique n° 4 : fournir des métriques et une visibilité sur le trafic des API
Comprendre où se trouvent les API et comment elles sont configurées constitue l’un des principaux défis auxquels les entreprises sont confrontées. Sans une visibilité cohérente sur le trafic des API dans les différents environnements, il est difficile, voire impossible, d’identifier les problèmes de performances et les menaces de sécurité.
Comment NGINX vous aide – Avec API Connectivity Manager, vous pouvez créer une plateforme unique donnant accès à des métriques importantes qui vous permettent d’appliquer les bonnes pratiques et de garantir les performances et la fiabilité. Les responsables de l’infrastructure peuvent surveiller le trafic et les configurations des API, imposer des formats de journaux standardisés et exporter les données vers les solutions de supervision de leur choix.
Tactique n° 5 : appliquez la sécurité des API à grande échelle
Plus de 90 % des entreprises ont subi un incident de sécurité lié aux API en 2020. La surface d’attaque de votre organisation s’étend à chaque mise en ligne d’un nouveau point de terminaison d’API. À grande échelle, la sécurité ne peut pas être une fonctionnalité ajoutée après coup : elle doit être intégrée à l’ensemble du cycle de vie, de la spécification au déploiement, en passant par le code.
Comment NGINX vous aide – Avec API Connectivity Manager, vous pouvez protéger les API grâce à deux composants clés de la sécurité des API : le contrôle des accès aux API et la protection des API. Appliquez le contrôle des accès aux API en gérant l’authentification et l’autorisation à l’aide de jetons web JSON (JWT), de clés d’API ou d’OAuth2/OpenID Connect. Dans les mois à venir, API Connectivity Manager prendra en charge NGINX App Protect WAF afin de vous permettre de sécuriser vos passerelles d’API et de vous défendre contre les menaces courantes et avancées grâce à une prise en charge prête à l’emploi du Top 10 de l’OWASP sur la sécurité des API, de la validation des schémas et bien plus encore.
Accélérez la mise sur le marché avec API Connectivity Manager
En relevant les défis liés à la prolifération des API, vous pouvez transformer la complexité des architectures multiples en avantage concurrentiel. API Connectivity Manager vous aide à créer un écosystème d’API résilient qui permet une gouvernance à grande échelle, tout en offrant la rapidité et la flexibilité dont vos développeurs ont besoin.
Dans notre prochain article, nous nous pencherons sur l’expérience des développeurs d’API et aborderons des sujets tels que l’intégration CI/CD, les workflows en libre-service et la gestion du cycle de vie des API.
Commencer
Commencez un essai gratuit de 30 jours de NGINX Management Suite, qui comprend API Connectivity Manager et Instance Manager.
Ressources connexes
- Blog : Connectez, faites évoluer et sécurisez les applications et les API avec F5 NGINX Management Suite
- Présentation de la solution : NGINX Management Suite API Connectivity Manager
À propos de l’auteur
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.