Exploiter pleinement le potentiel de F5 NGINX Management Suite peut aider votre organisation à simplifier le déploiement, la gestion et la sécurisation des applications et des API. Le nouveau projet Infrastructure as Code (IaC) de NGINX Management Suite vise à vous permettre de démarrer le plus rapidement possible, tout en favorisant l’adoption des bonnes pratiques adaptées à l’environnement de déploiement choisi.
Si vous êtes responsable de la mise en place d’une infrastructure logicielle, vous connaissez probablement l’IaC, une approche moderne permettant d’obtenir des résultats cohérents. Cependant, comme il existe de nombreuses façons de mettre en œuvre une configuration IaC, il peut être difficile de se lancer ou fastidieux de partir de zéro.
Cet article de blog présente le référentiel Infrastructure as Code de NGINX Management Suite et explique comment configurer ses différents modules afin de les rendre rapidement opérationnels.
Présentation du projet
Il existe deux méthodes éprouvées pour concevoir votre IaC. La première est l’approche « baked », qui consiste à créer des images intégrant les logiciels et la configuration nécessaires. La seconde, l’approche « fried », consiste à déployer vos serveurs et à les configurer en continu à l’aide d’un outil de gestion de configuration. Vous pouvez regarder cette présentation de NGINX<.htmla> pour en savoir plus sur l’infrastructure immuable, notamment sur les différences entre les images « baked » et « fried ».
Dans le référentiel IaC de NGINX Management Suite, nous adoptons l’approche dite « baked » : nous utilisons Packer pour créer les images, puis Terraform pour déployer des instances de ces images. La création d’une image préconfigurée permet d’accélérer le déploiement de chacun de vos systèmes NGINX Management Suite, tout en améliorant la cohérence de votre infrastructure.
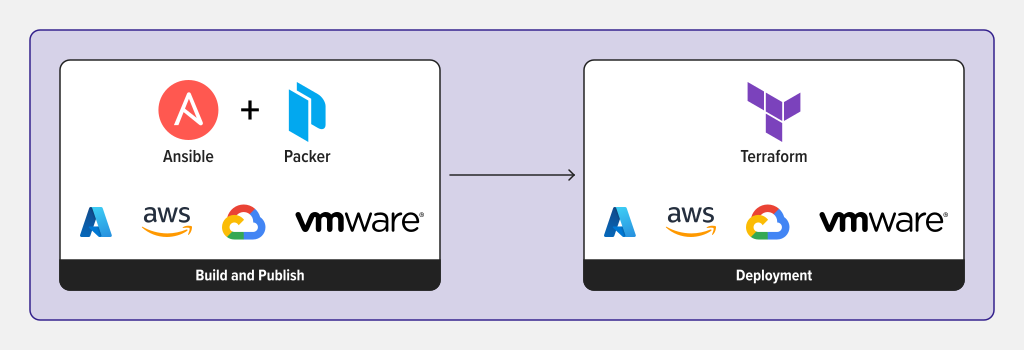
Travailler avec le dépôt GitHub
Le résultat généré par Packer est une image/machine sur laquelle NGINX Management Suite et tous les modules pris en charge sont installés (au moment de la rédaction, il s’agit de Instance Manager, API Connectivity Manager, Security Monitoring et Application Delivery Manager). La licence que vous appliquez détermine les modules que vous pouvez utiliser. Vous trouverez les informations relatives à votre licence dans le portail client MyF5 ou, si vous n’êtes pas encore client, vous pouvez demander un essai gratuit de 30 jours d’API Connectivity Stack ou d’App Delivery Stack pour commencer.
Les informations confidentielles, telles que les mots de passe ou les certificats, sont supprimées lors du processus de génération de l’image. Les images peuvent être créées à l’aide de n’importe quel système d’exploitation pris en charge par NGINX Management Suite et en modifiant les paramètres de création. NGINX prend en charge plusieurs environnements cloud et sur site pour la création et le déploiement d’images, et prévoit d’en ajouter activement de nouveaux. À la date de rédaction de ce document, les configurations indiquées dans le tableau ci-dessous sont prises en charge.
Cloud Provider | Packer for NGINX Management Suite | Packer for NGINX Plus | Terraform for Basic Reference Architecture | Terraform for Standalone NGINX Management Suite |
AWS | ||||
GCP | ||||
Azure | ||||
vSphere |
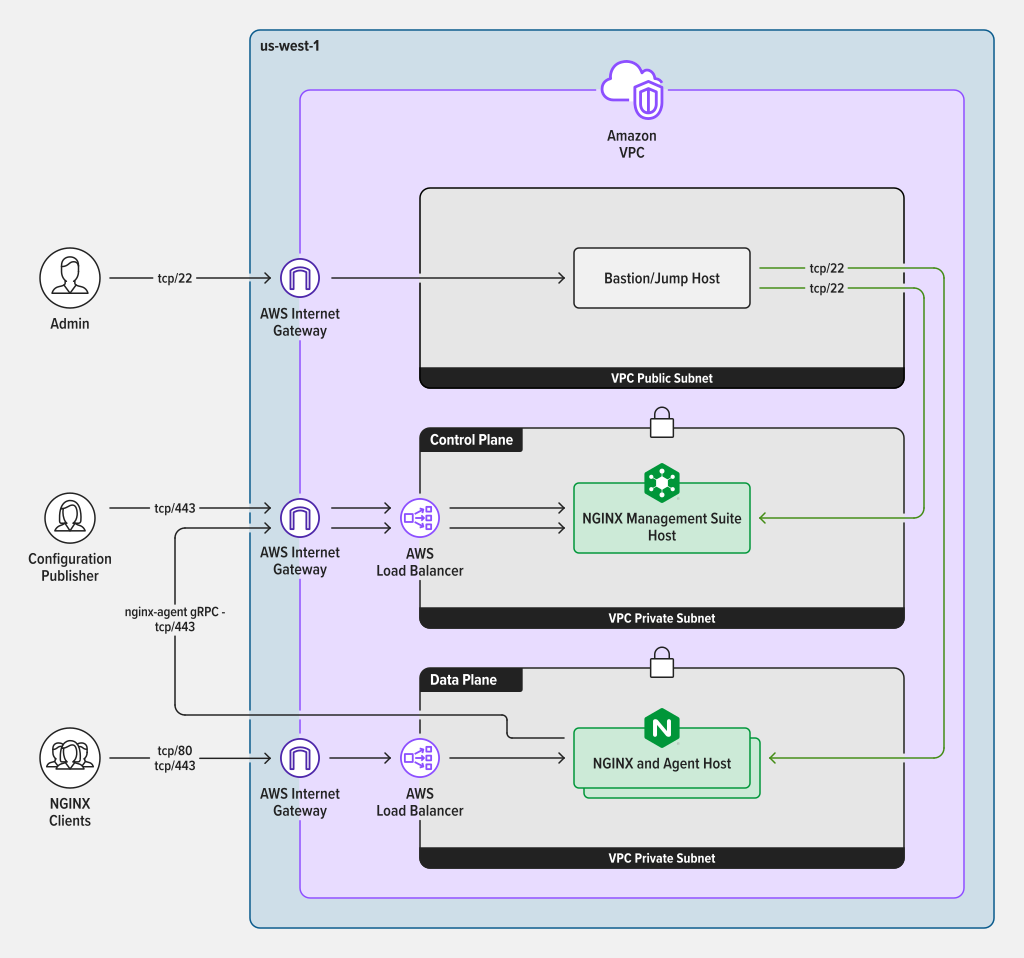
L’architecture de référence de base déploie une instance de NGINX Management Suite avec le nombre requis d’instances NGINX Plus. La topologie réseau déployée respecte les bonnes pratiques du fournisseur de cloud ciblé.
Par exemple, si vous utilisez Amazon Web Services (AWS), vous pouvez déployer cette infrastructure :
Comment démarrer
Pour commencer à utiliser l’IaC avec NGINX Management Suite, clonez ce dépôt et suivez les instructions du README pour créer vos images. Pour l’architecture de référence de base, vous devrez suivre les guides Packer afin de générer une image NGINX Management Suite et une image NGINX Plus.
Une fois vos images générées, vous pouvez les utiliser pour déployer votre architecture de référence. La pile Terraform utilise des valeurs par défaut adaptées et propose des options de configuration que vous pouvez modifier selon vos besoins.
Comment contribuer
Ce dépôt est en cours de développement actif et les contributions de la communauté sont les bienvenues. Pour plus d’informations, veuillez consulter notre guide de contribution.
Ressources supplémentaires
- Webinaire : Comment adopter l’infrastructure en tant que code
- Blog : DevOps et livraison immuable
- eBook : La sécurité en tant que code
À propos de l’auteur
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.