Dans le rapport de F5 État de la stratégie applicative en 2022, 90 % des décideurs informatiques ont indiqué que leur entreprise gérait entre 200 et 1 000 applications, soit une hausse de 31 % par rapport à cinq ans auparavant. Dans une autre enquête d’Enterprise Strategy Group consacrée à la manière dont les tendances modernes en matière de sécurité des applications favorisent l’adoption des solutions WAAP (mai 2022, mise à disposition par F5), la majorité des décideurs informatiques ont déclaré que la sécurité des applications était devenue plus complexe au cours des deux dernières années, 72 % d’entre eux utilisant un WAF pour protéger leurs applications web. À mesure que les entreprises poursuivent leur transformation numérique et que les applications web continuent de se multiplier, le besoin d’une protection accrue par WAF augmente lui aussi. Mais, comme pour la plupart des outils, plus vous disposez de WAF, plus il est difficile de les gérer de manière cohérente et efficace.
La gestion des WAF à grande échelle présente notamment les défis suivants :
- Manque de visibilité suffisante sur les vecteurs d’attaque et les vulnérabilités au niveau de la couche applicative, notamment en raison de leur nombre considérable
- Trouver le juste équilibre dans la configuration du WAF, entre un paramétrage trop permissif et une protection excessive ; corriger les faux positifs ou faux négatifs qui en résultent prend beaucoup de temps, surtout lorsque cela doit être fait manuellement et à grande échelle
- Garantir une gestion cohérente des politiques applicatives à grande échelle, indispensable pour identifier efficacement les codes suspects et les tentatives d’injection
- Coûts potentiels à long terme — dont certains extrêmement lourds — liés au défaut de maintenance d’un seul WAF de votre parc, notamment des pertes financières, une atteinte à la réputation et à l’image de marque, la perte de clients fidèles et des sanctions pour non-respect de la réglementation
- La nécessité d’assurer la maintenance et la mise à jour de la configuration du WAF au fil du temps
La gestion des WAF à grande échelle implique que les équipes chargées de la sécurité et des applications participent à leur configuration et à leur maintenance. Pour gérer efficacement les WAF – et sécuriser correctement les applications –, elles ont besoin d’outils adaptés qui offrent à la fois une visibilité globale sur les attaques et les performances des WAF, ainsi que la possibilité de modifier et de publier des configurations à l’échelle mondiale. Dans cet article de blog, nous examinons les avantages d’une visualisation centralisée de la sécurité et d’une gestion centralisée des configurations pour votre parc de WAF.
Des informations de sécurité exploitables à grande échelle grâce à une visibilité centralisée sur les WAF
Pour gérer facilement les WAF à grande échelle et obtenir les informations nécessaires à une prise de décision éclairée, vous avez besoin d’un plan de gestion offrant, depuis une interface unique, une visibilité sur l’ensemble de votre parc de WAF. Vous pouvez consulter des informations sur les principales violations et attaques, les faux positifs et faux négatifs, les applications attaquées et les acteurs malveillants. Vous pouvez découvrir comment ajuster vos politiques de sécurité à partir des graphiques d’attaques – notamment les données de géolocalisation – et examiner en détail les journaux d’événements des WAF.
Comment NGINX peut vous aider : surveillance de la sécurité avec F5 NGINX Management Suite
Nous sommes heureux d’annoncer la disponibilité générale du module Security Monitoring dans F5 NGINX Management Suite, la solution unifiée de gestion du trafic et de sécurité pour votre parc NGINX, que nous avons lancée en août 2022. Security Monitoring est un outil de visualisation pour F5 NGINX App Protect WAF, facile à utiliser dès sa mise en service. Il réduit non seulement le recours à des outils tiers, mais fournit également des informations uniques et pertinentes sur la protection de vos applications et API. Vos équipes chargées de la sécurité, du développement et des opérations de plateforme peuvent ainsi analyser les menaces, consulter les informations relatives à la protection et identifier les aspects nécessitant un ajustement des politiques, ce qui leur permet de détecter plus facilement les problèmes et d’y remédier rapidement.
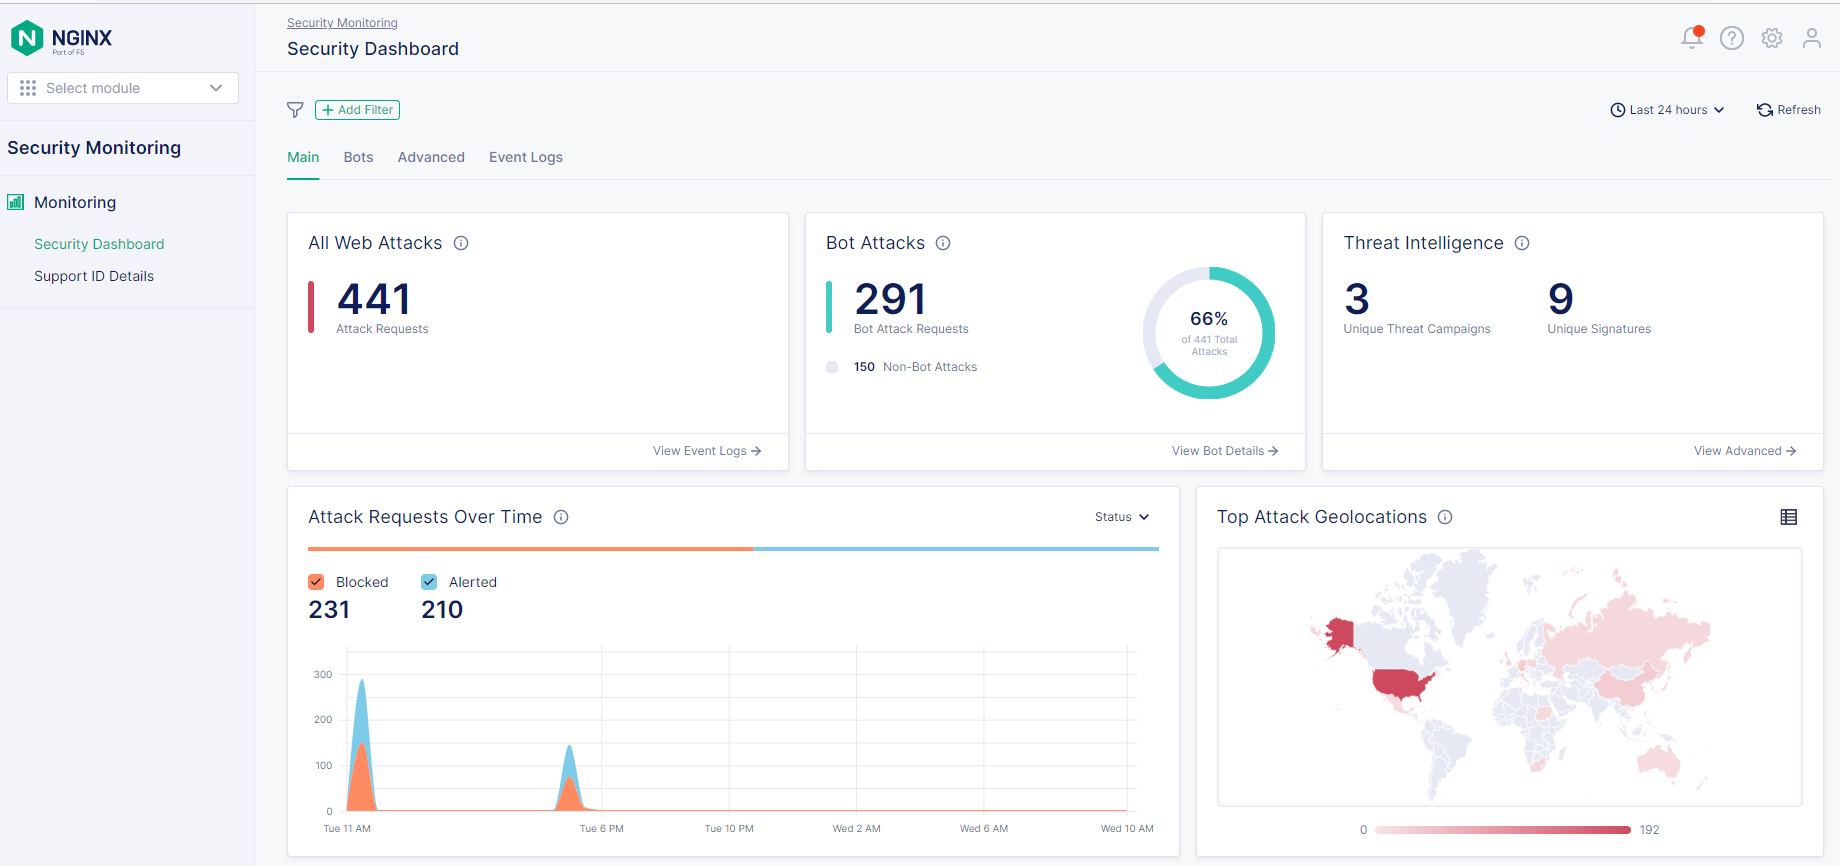
Avec le module Security Monitoring, vous pouvez :
- Utilisez les tableaux de bord pour identifier rapidement les principales violations, les attaques de bots, les signatures, les instances attaquées, les CVE et les campagnes de menaces déclenchées pour chaque application ou de manière agrégée. Appliquez des filtres sur différents paramètres des journaux de sécurité pour effectuer une analyse plus détaillée.
- Prenez des décisions de réglage éclairées grâce à des informations sur les événements déclenchés par des signatures, notamment sur leur précision, le niveau de risque et la partie de la charge utile de la requête ayant déclenché les signatures à des fins d’application des règles.
- Identifiez les principaux acteurs à l’origine des attaques (adresses IP clientes), les vecteurs de géolocalisation et les cibles des attaques (URL), pour chaque application ou de manière agrégée.
- Consultez les événements WAF avec des informations détaillées sur les requêtes et les violations, et effectuez des recherches à l’aide des identifiants de requête et d’autres métriques consignées par NGINX App Protect WAF.
 
Gestion de la configuration de l’ensemble de votre parc de pare-feu applicatifs web NGINX App Protect
Si la sensibilisation et la visibilité sont essentielles pour identifier les attaques et les vulnérabilités des applications, elles présentent peu d’intérêt si vous ne pouvez pas également exploiter les informations obtenues en mettant en œuvre des politiques WAF qui détectent et atténuent automatiquement les attaques. La véritable valeur d’un WAF réside dans la rapidité et la facilité avec lesquelles vous pouvez créer, déployer et modifier des politiques sur l’ensemble de votre parc de WAF. Les mises à jour manuelles exigent énormément de temps et une tenue rigoureuse des registres, ce qui vous rend plus vulnérable aux attaques et aux failles de sécurité. Quant aux outils tiers, bien que potentiellement efficaces, ils ajoutent une complexité inutile.
Un plan de gestion centralisé permet de gérer les configurations, de mettre à jour les politiques de sécurité et de les déployer sur un, plusieurs ou l’ensemble de vos WAF d’une simple pression sur un bouton. Cette méthode présente deux avantages évidents :
- Vous pouvez déployer rapidement les mises à jour des politiques et les appliquer à grande échelle dans l’ensemble de votre environnement WAF afin de répondre aux menaces actuelles.
- Votre équipe de sécurité peut contrôler la protection de toutes les applications et API développées par vos développeurs.
Comment NGINX peut vous aider : gestion des configurations avec Instance Manager de F5 NGINX Management Suite
Vous pouvez désormais gérer NGINX App Protect WAF à grande échelle grâce au module Instance Manager de NGINX Management Suite. Cette amélioration vous offre une interface centralisée pour créer, modifier et publier des politiques, des signatures d’attaque et des campagnes de menaces pour NGINX App Protect WAF, afin de réagir plus rapidement aux menaces et de mieux gérer les pics de trafic.
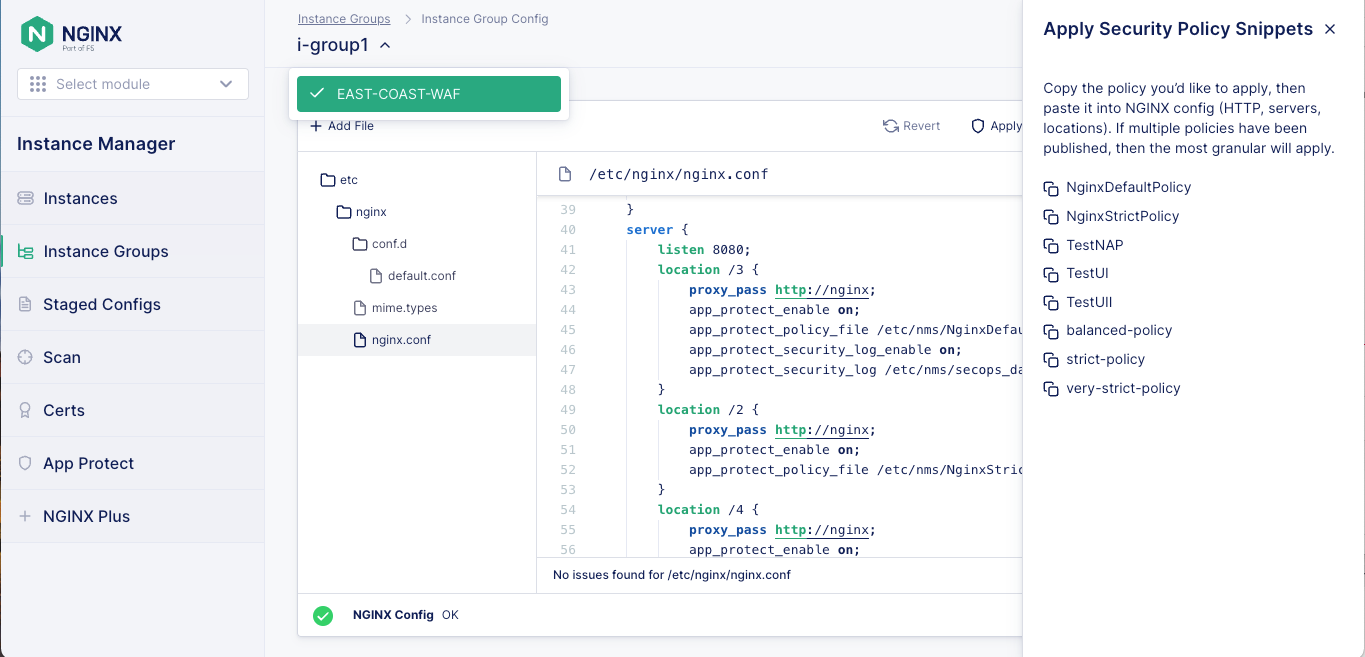
Avec le module Instance Manager, vous pouvez :
- Définissez des objets de configuration dans un emplacement unique et déployez-les sur les instances NGINX App Protect WAF de votre choix. Ces objets comprennent des politiques de sécurité, ainsi que des déploiements de mises à jour des signatures d’attaque et de packages de campagnes de menaces.
- Choisissez une interface utilisateur graphique (GUI) ou une API REST pour la gestion de la configuration. Grâce à l’API, vous pouvez déployer des objets de configuration dans votre pipeline CI/CD.
- Consultez les stratégies et les versions déployées sur les différentes instances.
- Utilisez un éditeur visuel JSON pour créer, consulter et modifier des politiques WAF NGINX App Protect, avec la possibilité de les déployer instantanément.
- Compilez les politiques NGINX App Protect WAF avant leur déploiement afin de réduire le temps nécessaire aux mises à jour des instances WAF.
- Consultez les journaux et les métriques du WAF grâce à Security Monitoring de NGINX Management Suite.
 
Prenez le contrôle de la sécurité de votre WAF avec NGINX Management Suite
Pour en savoir plus, consultez NGINX Management Suite et Instance Manager sur notre site Web ou consultez notre documentation :
- Surveillance de la sécurité de NGINX Management Suite
- À propos de la gestion des configurations pour NGINX App Protect WAF
Prêt à essayer NGINX Management Suite pour gérer vos WAF ? Demandez votre essai gratuit de 30 jours.
À propos de l’auteur

Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.