Les développeurs – et les équipes DevOps qui assurent le bon fonctionnement de leurs applications – aspirent à une meilleure observabilité. Il s’agit de visibilité, mais avec une plus grande réactivité. Cela passe par des API et une intégration aux outils et tableaux de bord qu’ils utilisent pour suivre les performances, la disponibilité et la sécurité de leurs applications.
C’est particulièrement difficile dans le cloud, où seuls certains composants de l’application et de sa chaîne de déploiement sont véritablement intégrés aux consoles et services cloud.
Prenons le constat issu de l’enquête 2018 de GitLab auprès des développeurs concernant les trois principaux défis auxquels sont confrontés les développeurs qui utilisent la technologie pour soutenir les investissements en 2018.
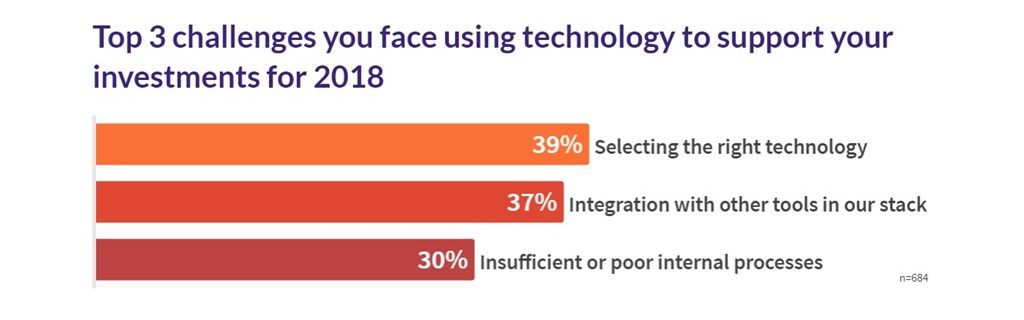
L’intégration avec les autres outils de leur environnement arrive en bonne place, au deuxième rang. Plus d’un tiers (37 %) considèrent cette intégration comme un défi majeur.
L’une des raisons pour lesquelles les outils ne sont pas intégrés est que certains d’entre eux « appartiennent » à quelqu’un d’autre, à savoir aux équipes NetOps ou SecOps. Il incombe donc aux équipes DevOps (et Dev) de faire connaître leurs besoins, certes, mais il est probable que la responsabilité d’agir repose sur les épaules d’une autre équipe *Ops.
Il devient de plus en plus urgent d’assurer cette visibilité grâce à l’intégration avec des services cloud natifs. Une étude de 2017 menée par SailPoint a révélé qu’un nombre inquiétant de répondants (73 % exactement), lorsqu’on leur a « demandé d’imaginer que l’identité du PDG avait été compromise, […] ont reconnu qu’ils ne sauraient pas immédiatement comment ni où leurs données étaient exposées à un risque ». Cela s’explique probablement en partie par le manque d’intégration entre les services applicatifs qui détectent et signalent les activités malveillantes — tels que les contrôles d’accès aux applications et les pare-feu d’applications web — et les journaux et tableaux de bord utilisés par les équipes d’exploitation pour surveiller l’état et la sécurité des applications.
C’est pourquoi la communauté et l’open source sont si importants. Non seulement pour soutenir les solutions et enrichir ou étendre les logiciels, mais aussi pour partager et améliorer les méthodes permettant l’intégration nécessaire à l’observabilité. En particulier dans le cloud. Et plus encore si ce sont effectivement les développeurs ou les équipes DevOps qui sont chargés de la mettre en œuvre.
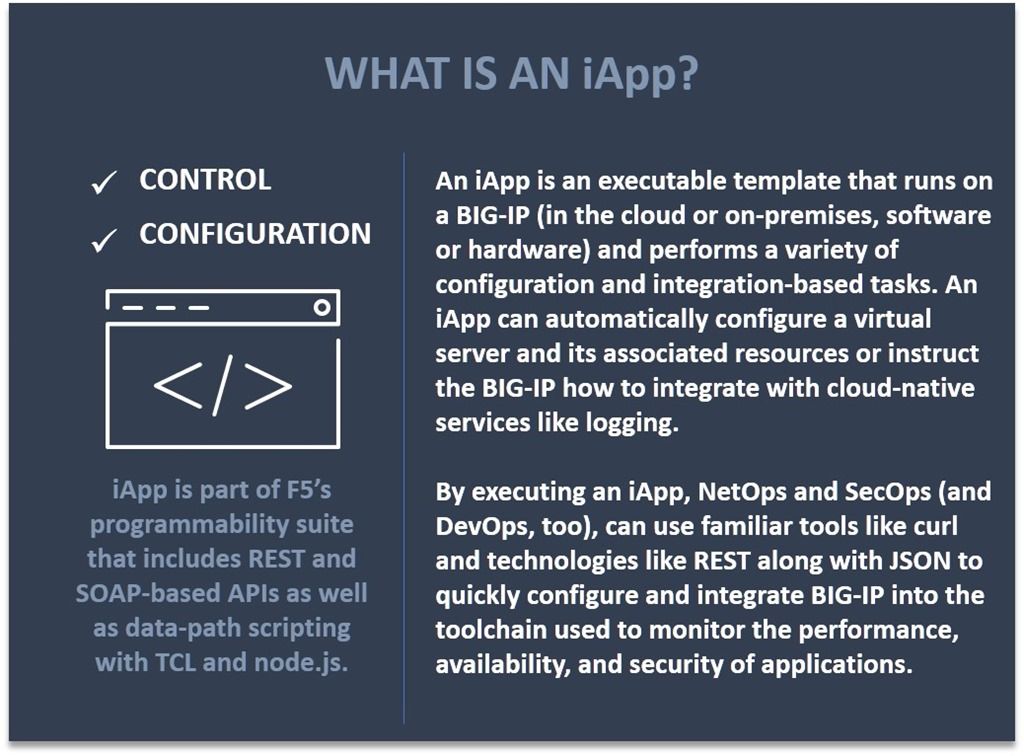
L’un des moyens utilisés par F5 pour y parvenir repose sur les iApps (modèles), qui prennent en charge le difficile travail d’intégration et permettent aux équipes NetOps et SecOps de répondre aux besoins d’observabilité de leurs homologues DevOps et Dev dans les environnements cloud.
iApp F5 Cloud Logger
L’iApp configure BIG-IP afin d’exporter les journaux au format JSON vers des services cloud, notamment Azure OMS, AWS S3 et AWS CloudWatch. Tous les modèles CloudFormation (CFT) et Azure Resource Management (ARM) déploient une instance BIG-IP sur laquelle l’iApp Cloud Logger est préchargée pour plus de commodité. N’oubliez pas de configurer le service de journalisation cloud afin qu’il reçoive le flux avant d’exécuter l’iApp, et assurez-vous que les services applicatifs appropriés sur BIG-IP consignent les informations souhaitées.
Pour répondre aux besoins de sécurité – et déterminer ce qui se passe –, l’iApp peut consigner les pare-feu d’applications web violations de stratégie et les types de violations, les incidents liés aux attaques DoS, ainsi que ceux associés au contrôle d’accès, directement dans la console de gestion du cloud concernée. À cela s’ajoutent les journaux système, qui offrent une visibilité complète sur les performances et la disponibilité des applications surveillées par BIG-IP.
Une version préchargée, c’est très pratique, mais vous souhaiterez peut-être l’intégrer à votre processus de déploiement (et à votre chaîne d’outils d’automatisation) ou personnaliser l’iApp en fonction de vos besoins spécifiques. Vous pouvez obtenir le code source de l’iApp F5 Cloud Logger sur GitHub (https://github.com/F5Networks/f5-cloud-iapps/tree/master/f5-cloud-logger) à l’une ou l’autre de ces fins, voire aux deux. Le projet GitHub comprend également un exemple pratique de commande CuRL et le code JSON associé permettant de déployer l’iApp par programmation à l’aide de l’API REST F5 iControl pour Azure OMS.
Que vous utilisiez l’iApp préchargée ou la version open source modifiée, les équipes NetOps et SecOps peuvent offrir aux équipes de développement et DevOps — ainsi qu’à elles-mêmes — un niveau de visibilité inédit en tirant parti de l’intégration avec les outils que vous utilisez dans le cloud.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.