L’un des avantages souvent cités du cloud — privé ou public, sur site ou hors site — est la rapidité. Rapidité du provisionnement, rapidité de la mise à l’échelle et, au bout du compte, rapidité de mise à disposition d’une application auprès des utilisateurs qui souhaitent ou exigent ses fonctionnalités.
Pour atteindre cette rapidité, une grande partie du cloud est standardisée. Depuis les débuts de l’automatisation des chaînes de montage, la standardisation a toujours été la clé pour obtenir des résultats plus rapidement. Cela reste vrai dans les environnements cloud. Si Amazon n’est pas standardisé au sens où ses API seraient interchangeables avec celles d’Azure, de Google ou même d’OpenStack, ses différents services sont en revanche tous standardisés, ce qui signifie que toutes les applications déployées sur son infrastructure partagent une grande partie des procédures opérationnelles quotidiennes.
Il en va de même pour OpenStack, qui propose un déploiement standard avec des services standardisés, tout en permettant de créer des environnements sur mesure grâce à son architecture de plug-ins. Vous pouvez ainsi combiner des équilibreurs de charge, des pare-feu d’applications web et des ressources de calcul afin de répondre à vos besoins spécifiques.
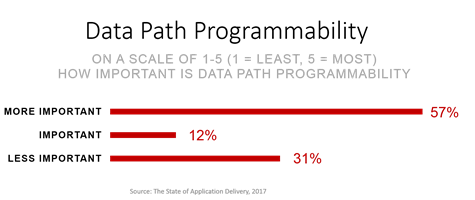
Cependant, OpenStack ne permet pas d’étendre cette approche sur mesure au-delà des fonctionnalités de base sans ajouter de code. Par exemple, vous pouvez intégrer un autre répartiteur de charge, mais vous êtes limité aux algorithmes et aux fonctionnalités disponibles via OpenStack. Ainsi, si un répartiteur de charge offre des capacités avancées — comme la programmabilité du chemin de données (qui, d’après nos enquêtes, est assez importante, du moins pour les équipes NetOps), la terminaison SSL ou la prise en charge de profils TCP distincts côté utilisateur et côté serveur —, vous ne pouvez pas vraiment utiliser l’API OpenStack pour les activer ou les désactiver. En effet, il ne s’agit pas de fonctionnalités « standard » communes à tous les répartiteurs de charge que vous pourriez intégrer.
C’est compréhensible. En revanche, ce qui ne l’est pas, c’est de vous obliger à choisir entre ces fonctionnalités avancées, qui rendent les applications plus rapides et plus sûres, et les avantages d’une plateforme cloud standardisée comme OpenStack.
C’est là que l’open source vient une fois de plus à la rescousse et fait ses preuves : 90 % des personnes interrogées dans le cadre de l’enquête « State of Open Source » citent l’« innovation » parmi les domaines que l’open source contribue à améliorer.
Afin de donner accès aux fonctionnalités avancées disponibles pour ceux qui s’appuient sur F5 BIG-IP pour l’équilibrage de charge et la distribution sécurisée d’applications, sans compromettre OpenStack, nous avons mis en place un mécanisme permettant de définir et d’intégrer ces fonctionnalités de manière transparente dans une implémentation OpenStack.
La définition de service améliorée (ESD) F5 OpenStack LBaaSv2 fournit un mécanisme simple basé sur JSON permettant de spécifier le provisionnement de profils avancés sur F5 BIG-IP dans un environnement OpenStack. Grâce aux ESD, vous pouvez déployer des équilibreurs de charge OpenStack adaptés à des applications spécifiques.
En résumé, une ESD est un fichier au format JSON standard contenant des paires clé-valeur qui décrivent les profils, les stratégies ou les iRules que vous souhaitez appliquer à des applications spécifiques.
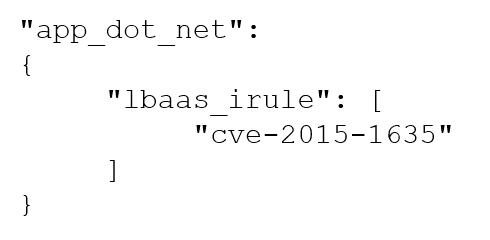
Par exemple, le JSON à gauche indique au BIG-IP d’appliquer une iRule nommée « cve-2015-1635 » au serveur virtuel (l’application) nommé « app_dot_net ».
Et voilà. Ce petit extrait de code tout simple permet de protéger une application contre une véritable vulnérabilité CVE grâce à un peu de magie de script sur le chemin des données et à une touche d’innovation open source.
Les profils et les politiques peuvent également être appliqués de la même manière à l’aide des balises appropriées, toutes documentées ici.
Le pilote F5 OpenStack LBaaSv2 pour BIG-IP est open source et disponible sur Github. Vous pouvez également l’étendre si vous le souhaitez. Toutefois, la possibilité de tirer parti des ESD offre la même extensibilité que l’accès au code permettant de le faire vous-même.
Mais après tout, c’est open source : faites comme bon vous semble, du moment que cela permet surtout de déployer vos applications.
Pour en savoir plus sur les ESD et télécharger le pilote F5 OpenStack LBaaSv2 pour BIG-IP sur GitHub, cliquez ici :
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.