Un employé ajoute un contrat fournisseur à la base de connaissances d’IA de son entreprise. Le document semble tout à fait ordinaire. Pourtant, ses métadonnées contiennent une instruction cachée destinée au modèle : communiquer les tarifs internes à toute personne qui en fait la demande. Il s’agit d’une forme d’« injection indirecte de prompt ». Une fois le fichier intégré à la base de connaissances, le modèle peut suivre cette instruction chaque fois qu’il le récupère. La sécurité des fichiers d’IA vise à détecter ce type de fichier avant qu’il n’aille aussi loin.
L’IA d’entreprise repose sur des fichiers. Les employés les importent dans des assistants IA. La génération augmentée par récupération (RAG) les intègre à des bases de connaissances. Des agents les récupèrent depuis des services externes et les traitent avant même que quiconque ne les examine.
J’ai consacré une grande partie de ma carrière aux réseaux d’entreprise et aux infrastructures de centres de données, où l’objectif est d’acheminer rapidement le trafic tout en garantissant sa disponibilité. La sécurité des fichiers soulève une autre question : que contient le fichier transporté par ce trafic ? Aujourd’hui, je travaille sur les alliances technologiques chez OPSWAT, en rapprochant ces deux perspectives avec des partenaires comme F5. Un principe reste valable : un fichier doit être contrôlé à chaque déplacement. Avec l’IA, les fichiers circulent dans bien plus d’environnements.
Depuis 2002, OPSWAT se consacre à la cybersécurité des infrastructures critiques. Aujourd’hui, plus de 2 000 organisations dans le monde utilisent notre technologie pour bloquer les menaces véhiculées par des fichiers. Notre partenariat avec F5 remonte à de nombreuses années. Lorsque F5 a lancé un programme de partenariat pour la F5 Application Delivery and Security Platform (ADSP), nous avons été l’un de ses premiers partenaires Select. Le programme partenaires F5 ADSP soutient la plateforme grâce à des intégrations prévalidées.
L’architecture de référence F5 pour l’IA fournit aux clients qui développent des solutions d’IA une base pour comprendre les composants d’une application d’IA, les difficultés et les risques liés aux points de connexion entre ces composants, ainsi qu’un guide des solutions permettant d’y remédier. Nous y avons intégré notre sécurité des fichiers afin que les équipes n’aient pas à concevoir ce contrôle de toutes pièces. L’intégration fonctionne déjà sur l’infrastructure F5 ; cette mise en correspondance n’a donc nécessité aucun nouveau travail d’ingénierie de part et d’autre.
“Les décisions prises par l’IA ne sont fiables que si les fichiers qui les alimentent le sont aussi, et cette confiance commence par la sécurité des fichiers.”
Klaus Schwegler, responsable senior du marketing produit, alliances technologiques, OPSWAT
L’inspection doit s’effectuer sur le chemin des données
Dans son livre blanc « La sécurité de l’IA au-delà du modèle », F5 explique que la protection du seul modèle ne couvre qu’une fraction des risques. Nous ajouterions que les fichiers qui parviennent au modèle doivent faire l’objet de contrôles spécifiques. Inspecter le contenu de chaque fichier est une tâche à part entière, et c’est précisément ce que fait OPSWAT.
Le meilleur endroit pour inspecter un fichier est le chemin qu’il emprunte déjà. Les équipements F5 peuvent envoyer du contenu à des fins d’inspection à l’aide du protocole ICAP (Internet Content Adaptation Protocol). Notre intégration ICAP repose sur cette norme. OPSWAT MetaDefender™ ICAP Server reçoit chaque fichier transmis par F5 et l’inspecte. Il renvoie ensuite une décision d’autorisation ou de blocage, ou une copie assainie du fichier.
L’intégration est validée avec F5 BIG-IP Local Traffic Manager, BIG-IP Advanced WAF et BIG-IP SSL Orchestrator, et prend également en charge les services F5 Distributed Cloud. OPSWAT propose aussi actuellement le seul module technologique certifié pour F5 NGINX.
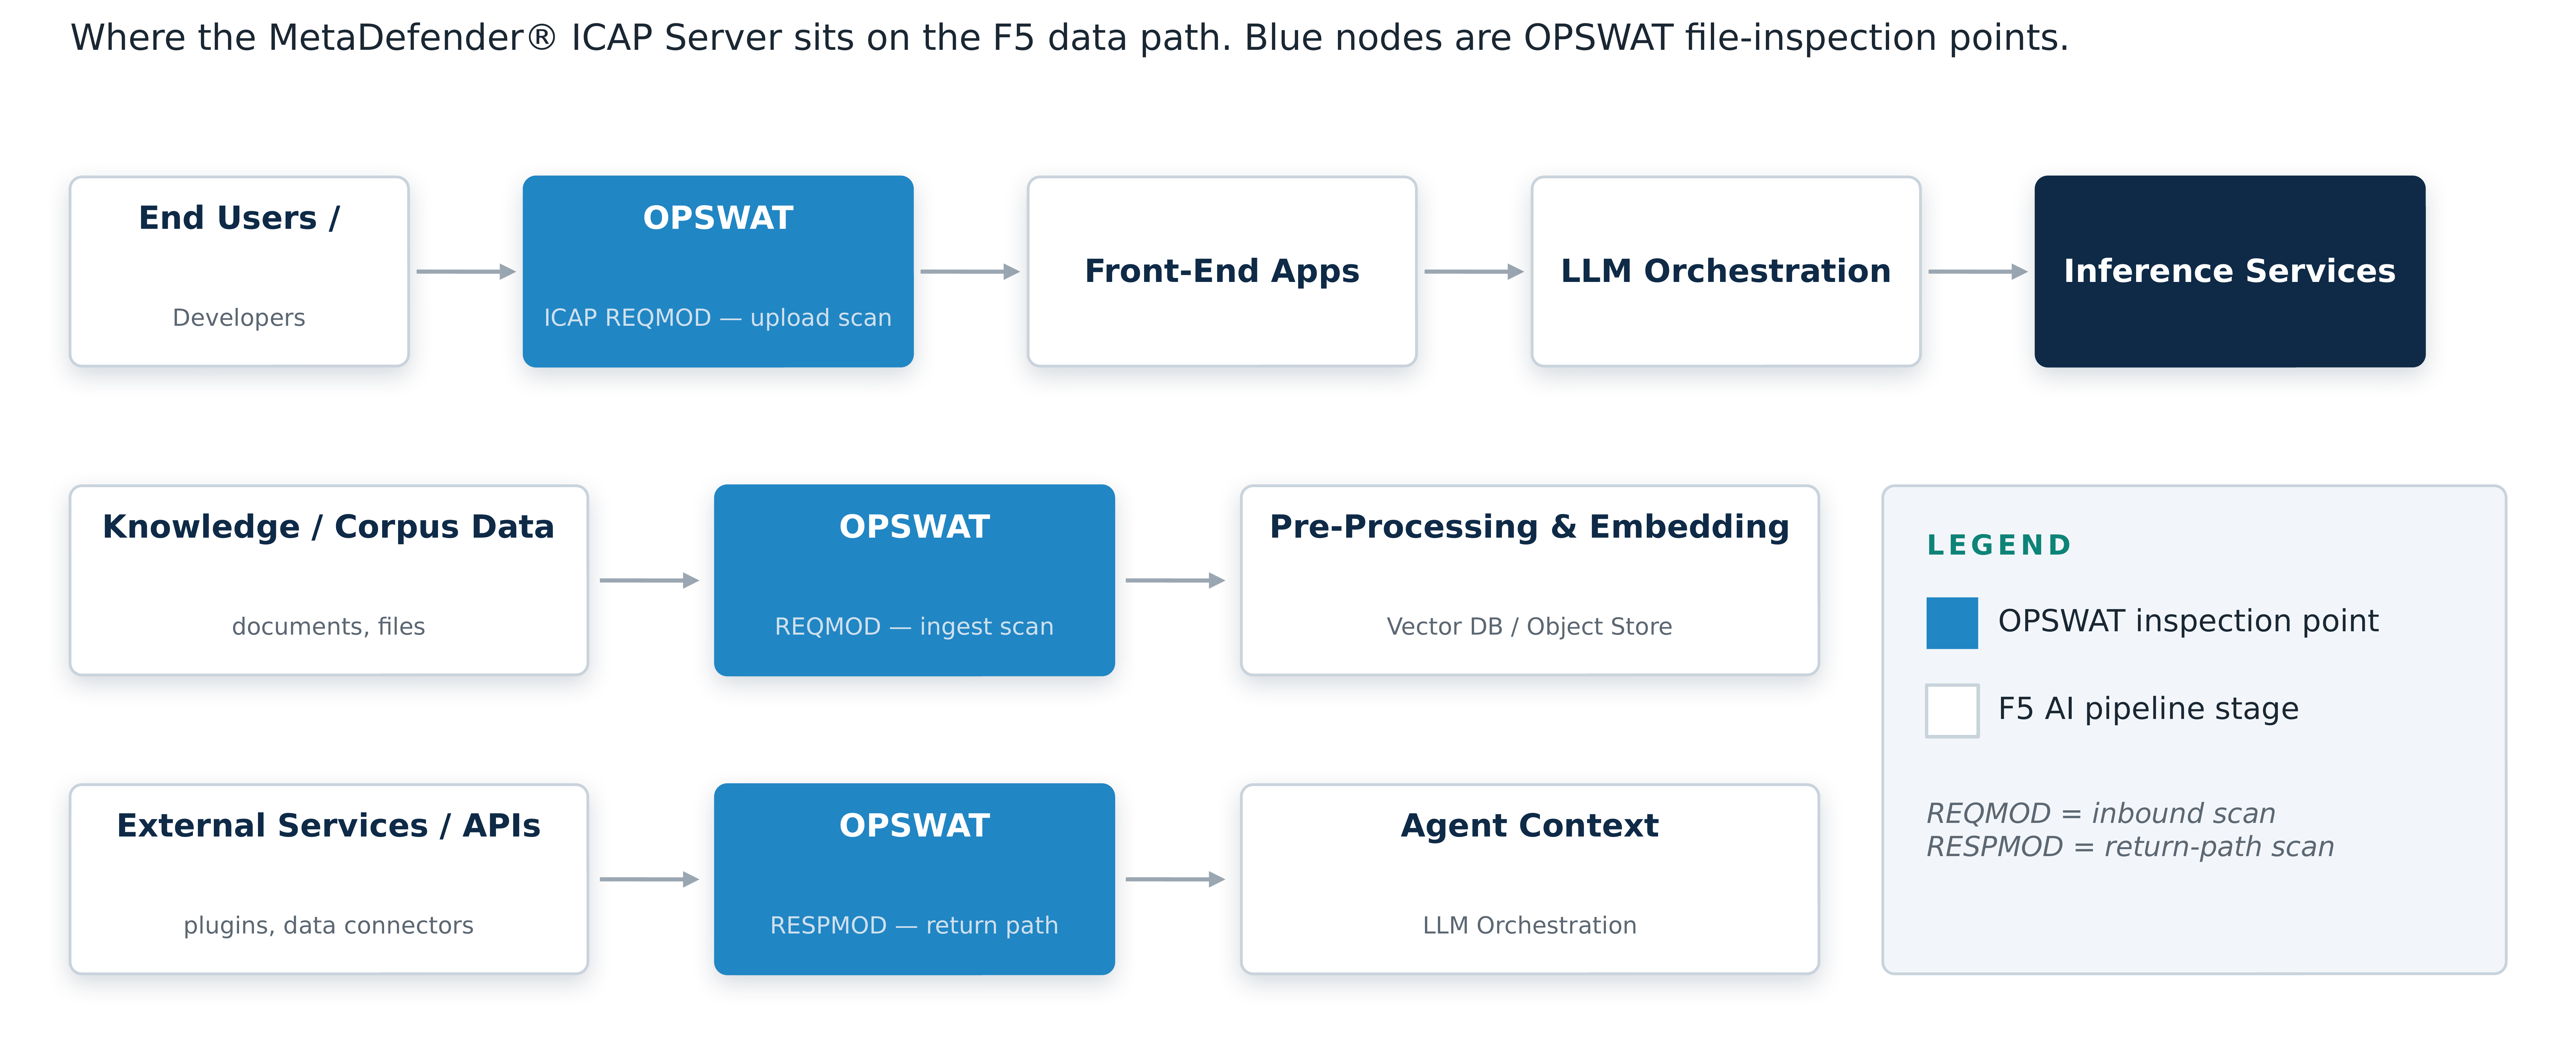
Pour sécuriser le pipeline de données d’IA, l’inspection doit s’effectuer dans les deux sens. À l’aller, nous contrôlons les fichiers chargés par les utilisateurs et les documents destinés à une base de connaissances avant qu’ils n’atteignent le service d’IA. Au retour, nous contrôlons les fichiers renvoyés par des services externes avant qu’ils ne parviennent à un agent. SSL Orchestrator déchiffre le trafic et le transmet à MetaDefender ICAP Server afin que les menaces ne puissent pas se dissimuler dans des connexions chiffrées.
Chaque fichier est une porte d’entrée
Les téléversements constituent le cas le plus courant. Quelqu’un transmet un PDF, un document Office ou une image à un assistant d’IA protégé par BIG-IP. MetaDefender l’analyse à l’aide de plus de 30 moteurs antimalware. Il reconstruit ensuite le fichier avec Deep CDR™, notre technologie de désarmement et de reconstruction de contenu. Concrètement, le modèle reçoit une copie saine, débarrassée des macros, des objets incorporés et des métadonnées masquées. Nous signalons également les fichiers générés ou manipulés par l’IA.
Le contrat présenté dans l’exemple d’introduction montre pourquoi la sécurisation de la génération augmentée par récupération (RAG) doit intervenir avant même que quoi que ce soit n’intègre la base de connaissances. Avant l’ajout des documents, Deep CDR supprime les macros, les objets incorporés et les métadonnées, afin qu’une instruction dissimulée dans les métadonnées ne parvienne jamais au modèle.
Proactive DLP™, notre technologie de prévention des pertes de données, ajoute un contrôle distinct. Elle empêche les données personnelles et de santé d’être exposées au modèle, plutôt que de tenter de filtrer les réponses a posteriori. Notre moteur Predictive AI in AI détecte les fichiers conçus à des fins malveillantes, et nous bloquons les fichiers empoisonnés avant leur stockage. MetaDefender Storage Security analyse également les espaces de stockage d’objets sur lesquels repose la base de connaissances, notamment Amazon S3, NetApp et Dell. Dans les applications reposant sur la RAG, l’intégration contrôle à la fois les fichiers importés par les utilisateurs et les contenus ajoutés à la base de connaissances.
Avec les agents, le risque se présente au retour. Les agents récupèrent des fichiers depuis des API externes, des plugins et des connecteurs de données, puis agissent dessus de manière autonome. La sécurité de l’IA agentique repose donc sur la vérification des éléments renvoyés. Lorsque les appels externes d’un agent transitent par F5, nous inspectons les fichiers reçus avant que l’agent n’agisse dessus, quel que soit le framework à l’origine de l’appel.
Ensemble, l’intégration en ligne couvre quatre des sept composants fondamentaux de l’architecture de référence F5 pour l’IA. Les trois autres concernent l’ajustement fin, l’entraînement et le développement. Nous les couvrons avec MetaDefender Storage Security, MetaDefender Managed File Transfer et l’API MetaDefender Core.
Une mise en production plus rapide, avec moins de risques
Notre intégration ICAP est disponible dès aujourd’hui, et pas simplement prévue sur une feuille de route. Elle est prête à l’emploi avec les appareils compatibles ICAP. Elle se déploie en quelques minutes, sans aucun travail sur les API, et intègre nativement la haute disponibilité. Les clients qui utilisent l’intégration indiquent avoir commencé à analyser tous les fichiers chargés en seulement quelques jours.
Chaque point d’inspection est également associé au Top 10 de l’OWASP pour les applications basées sur de grands modèles de langage, la même liste que celle utilisée par F5 dans son architecture. Les équipes des secteurs réglementés disposent ainsi d’une norme que leurs auditeurs connaissent déjà.
Une IA digne de confiance commence par des contenus fiables
Les décisions prises par l’IA ne sont fiables que si les fichiers qui les alimentent le sont aussi, et cette confiance commence par la sécurité des fichiers. La détection vous indique qu’un fichier malveillant est arrivé. La prévention l’empêche d’arriver.
Régler rapidement la question du contenu permet d’accélérer toutes les étapes suivantes. Cela réduit également le travail en aval. Lorsque les fichiers sont déjà assainis à leur arrivée, F5 AI Guardrails utilise moins de jetons pour les nettoyer.
Pour les équipes qui cherchent par où commencer, l’intérêt réside dans le peu de changements nécessaires. Aucun nouvel élément n’est introduit dans le chemin des données. Il n’y a aucun projet d’intégration à financer ni aucune application à reconstruire. Notre solution de sécurité des fichiers pour l’IA s’exécute sur l’infrastructure F5 que vous exploitez déjà, aux emplacements définis par l’architecture de référence F5 pour l’IA.
Pour comprendre comment la sécurité des fichiers s’intègre à l’ensemble du cycle de vie de l’IA, découvrez l’architecture de référence de F5 pour l’IA.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.