La version 4.0.1 de la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) contraint les détaillants et les acteurs du e-commerce à renforcer la sécurité de leurs applications. Les conséquences potentielles sont bien réelles, car les bonnes pratiques sont désormais devenues des exigences réglementaires. Face à la sophistication des attaquants et aux attentes des clients en matière de simplicité des transactions, les organisations dont l’activité principale repose sur le commerce en ligne devraient envisager des solutions intégrées qui les aident non seulement à respecter des obligations de conformité strictes, mais surtout à protéger leur activité numérique de manière fluide.
Dans cet article de blog, examinons plus en détail certaines des raisons qui l’expliquent.
Les plateformes de commerce électronique doivent offrir une expérience client fluide et sécurisée.
Pourquoi maintenant ?
Bien qu’elle ne soit pas nouvelle, la dernière norme PCI élargit considérablement la portée de ses recommandations. Une idée reçue courante au fil des ans peut se résumer ainsi : « Tout va bien, j’ai un pare-feu, c’est bon. » Cette idée reçue peut désormais être considérée comme un mythe.
La modernisation des applications, l’essor des points de contact numériques omnicanaux et le perfectionnement constant des techniques d’attaque nécessitent l’ajout de nombreux contrôles de sécurité pour assurer la conformité à la norme PCI DSS, notamment la sécurisation des scripts de paiement, la protection des API, la détection rapide des identifiants compromis et la réponse à ces compromissions, ainsi que des analyses régulières des vulnérabilités.
Comme indiqué dans le Guide Gartner 2025 du marché de la protection des applications web et des API dans le cloud, la protection côté client devient de plus en plus importante, car la dernière norme PCI impose des contrôles de sécurité pour tous les scripts de paiement.
Les applications web sont de plus en plus complexes en raison de la décentralisation de l’architecture et de la distribution des composants logiciels dans des environnements hybrides et multicloud. Ce découplage de l’infrastructure applicative et la prolifération des chaînes d’approvisionnement logicielles ouvrent la porte (et les fenêtres) aux menaces qui ciblent la logique métier et les navigateurs des utilisateurs dans le cadre du cycle de vie industrialisé des attaques.
Qu’est-ce qui pourrait mal tourner ? (Indice… le maillon faible)
Les attaques côté client, telles que les logiciels voleurs d’informations peuvent servir à dérober les identifiants des utilisateurs, qui sont ensuite exploités dans le cadre d’attaques automatisées à grande échelle. Si elles ne sont pas contrées, ces attaques peuvent entraîner la prise de contrôle de comptes et des fraudes.
Le formjacking consiste à injecter du code JavaScript malveillant dans des formulaires en ligne afin de capturer les données saisies par les utilisateurs au niveau du navigateur. Cette attaque exploite souvent des vulnérabilités présentes dans des scripts tiers et reste difficile à détecter à l’aide de contrôles de sécurité traditionnels et centralisés.
Magecart est un terme générique désignant un ensemble de groupes cybercriminels spécialisés dans l’écrémage web. Ils ciblent les sites de commerce électronique en y injectant du code JavaScript qui dérobe les données de paiement lors du passage en caisse.
Les pare-feu d’applications web (WAF) restent un dispositif de sécurité stratégique, d’autant plus que la nouvelle norme précise que toutes les vulnérabilités constituent une opportunité potentielle pour les attaquants et doivent être traitées régulièrement. De nombreux WAF peuvent protéger les API, mais le rythme du développement moderne d’applications exige des capacités supplémentaires permettant de détecter dynamiquement et de protéger automatiquement les points de terminaison profondément enfouis dans la logique métier ou appelés au sein d’écosystèmes tiers, idéalement dans le code et lors des tests.
Si les processus liés au cycle de vie des logiciels et les techniques de codage sécurisé doivent rester le cap à suivre, l’évaluation des risques doit être continue et les mesures d’atténuation nécessiteront souvent une sécurité robuste à l’exécution en production, notamment dans le navigateur client, l’application web front-end et les API back-end, afin de contrer efficacement les attaques sur plusieurs vecteurs de menace au sein d’expériences numériques fortement interconnectées.
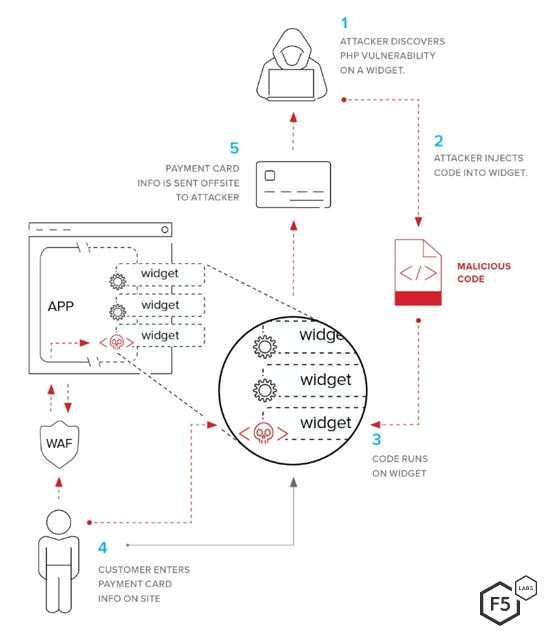
Les services tiers sont un composant courant des applications web et constituent une source de risques.
Qu’est-ce qui pourrait encore mal tourner ? (Indice… utilisation abusive de la plateforme)
Les vulnérabilités sont des défauts ou des faiblesses dans les logiciels que des attaquants peuvent exploiter. Maintenant que les applications sont essentiellement des systèmes basés sur des API, les fonctions de logique métier côté serveur présentent un risque élevé d’utilisation abusive.
F5 Labs étude explique que le secteur du commerce électronique affichait l’une des plus fortes proportions d’attaques avancées, 44,82 % des attaques par bourrage d’identifiants sur mobile étant considérées comme avancées. Pour tenter d’échapper à la détection, ces attaquants utilisent divers outils afin de simuler le comportement des navigateurs, des appareils mobiles et des utilisateurs, notamment en générant des jetons valides, en falsifiant les signaux de télémétrie et en reproduisant les événements du clavier et de la souris. Les attaquants adaptent constamment leurs outils pour contourner les défenses, passant des applications web aux applications mobiles ou renforçant leurs tactiques, techniques et procédures.
Les attaques visant le secteur du e-commerce font également appel à des bots de revendeurs qui détournent la fonction d’ajout au panier, ce qui peut empêcher les véritables clients d’effectuer des transactions. Plus d’une transaction d’ajout au panier sur cinq observée parmi plus de 200 milliards de requêtes web et API analysées était automatisée.
De plus, les bots manipulent les avis des utilisateurs afin de créer de faux avis réalistes, souvent à l’aide de l’IA générative.
Même dans le secteur du e-commerce, les recherches de F5 Labs sur les menaces ont révélé que l’industrie de la mode est la plus touchée par les extracteurs de données, qui récupèrent de grandes quantités de données et de contenus auprès de leurs cibles et représentent 53,23 % de l’ensemble du trafic web. L’extraction de données peut désavantager l’entreprise en matière de prix et mettre en péril sa propriété intellectuelle.
Les bots et l’automatisation malveillante alimentent le cycle de vie industrialisé des attaques.
Quel rapport avec la réglementation ?
La dernière version de la norme PCI DSS comprend plusieurs recommandations préconisant le recours à une analyse ciblée des risques plutôt qu’à des évaluations traditionnelles des risques à l’échelle de l’entreprise.
En particulier, la norme mise à jour répond à la menace croissante des attaques côté client en introduisant deux exigences relatives à la sécurité côté client, applicables à compter du 31 mars 2025, sans toutefois imposer aux organisations la manière de s’y conformer.
Ces nouvelles exigences reconnaissent que les scripts malveillants côté client constituent une surface de menace croissante dans le secteur des cartes de paiement. Les méthodes éprouvées permettant de faire face à ces risques, notamment les politiques de sécurité du contenu (CSP), qui bloquent l’injection de code non autorisé dans un site web, et les mécanismes web d’intégrité des sous-ressources (SRI), qui permettent de vérifier que ces applications tierces n’ont pas été modifiées, sont difficiles à mettre en œuvre et à maintenir, en particulier à l’ère de l’IA, où la concurrence pour capter l’attention des clients entraîne une amélioration continue des expériences numériques.
Comment allier fluidité et sécurité
Les clients s’attendent à pouvoir effectuer leurs transactions facilement et ne tolèrent ni les lenteurs, ni les dysfonctionnements, et encore moins les incidents de sécurité. Les dispositifs de sécurité couramment utilisés, tels que les pare-feu applicatifs web, peuvent ne pas protéger suffisamment le navigateur du client ou les API backend. Les solutions de gestion des bots qui imposent aux utilisateurs des tests CAPTCHA sont largement inefficaces pour empêcher les cybercriminels expérimentés de commettre des abus, mais très efficaces pour frustrer les utilisateurs. Même l’authentification multifacteur peut être contournée.
Les attaquants emploient différentes techniques en fonction de la plateforme, du secteur et de la logique métier qu’ils peuvent exploiter. Dans le commerce électronique, l’impossibilité pour un acheteur potentiel d’ajouter un article à son panier constitue une menace majeure. La transaction, les revenus qui en découlent et la fidélité du client sont tous en jeu.
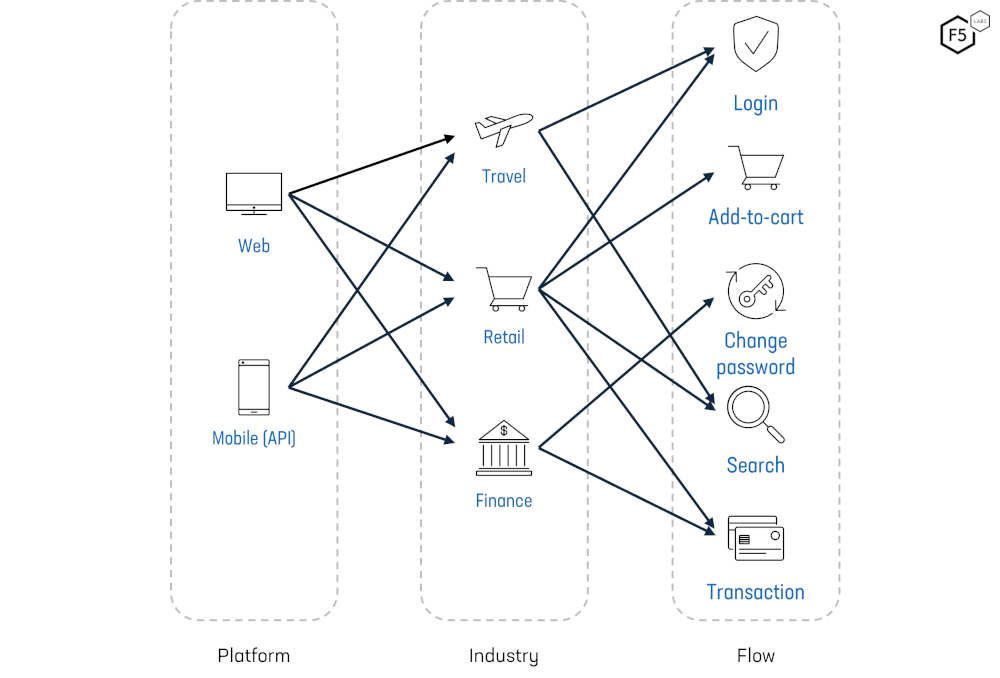
L’interaction entre les plateformes, les secteurs d’activité et les flux ciblés par les bots et les attaques automatisées.
Au lieu de déployer un ensemble disparate de contrôles de sécurité peu intégrés pour satisfaire aux exigences de conformité à la norme PCI DSS, les prestataires de commerce électronique devraient envisager des plateformes de sécurité unifiées conçues pour protéger les applications web, les API et les clients tout au long du cycle de vie numérique contre les menaces réelles qui ciblent leur secteur.
Pour en savoir plus sur la norme PCI DSS, consultez ces articles de blog :
- Mettez votre environnement AWS en conformité avec la norme PCI DSS v4.0.1 grâce à F5
- F5 Distributed Cloud Client-Side Defense prépare les clients à la norme PCI DSS v4.0.1
- F5 vous aide à répondre à la nouvelle exigence de la norme PCI DSS v4.0
- Mise à jour de PCI DSS 4.0.1 : d’importantes améliorations de la sécurité des API sont requises
- Les changements importants de la norme PCI DSS 4.0.1 à connaître
Pour en savoir plus, consultez les solutions F5 pour l’e-commerce.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.