
Ces dernières années, les attaques par formjacking et Magecart se sont imposées comme des menaces majeures dans le secteur du commerce électronique et des paiements numériques. Ces attaques côté client dérobent discrètement des données sensibles, notamment des numéros de carte bancaire, des identifiants de connexion et des informations personnelles identifiables (PII), directement depuis le navigateur des utilisateurs, sans jamais atteindre les serveurs de l’organisation. Elles contournent les défenses périmétriques et côté serveur traditionnelles en injectant du JavaScript malveillant dans des scripts tiers ou directement dans le code front-end.
Comprendre le formjacking et Magecart
Le formjacking consiste à injecter du code JavaScript malveillant dans des formulaires en ligne afin d’intercepter les données saisies par les utilisateurs au niveau du navigateur. Cette attaque exploite souvent des vulnérabilités présentes dans des scripts tiers ou des réseaux de diffusion de contenu (CDN), ce qui la rend difficile à détecter à l’aide d’outils de sécurité côté serveur.
Magecart est un terme générique désignant un ensemble de groupes cybercriminels spécialisés dans l’écrémage web. Ces groupes compromettent généralement des sites de commerce électronique en y injectant du code JavaScript qui dérobe les données de paiement lors du passage en caisse. Les données volées sont ensuite exfiltrées vers des domaines contrôlés par les attaquants, souvent après avoir été obscurcies ou dissimulées dans des requêtes d’apparence légitime.
Ces deux types d’attaques ont un vecteur commun : le navigateur. Leur réussite repose sur le manque de visibilité des organisations quant à ce qui s’exécute réellement côté client.
PCI DSS v4.0.1 entre en scène : renforcer la sécurité côté client
Avec la publication de la norme Payment Card Industry Data Security Standard (PCI DSS) v4.0.1, le PCI Security Standards Council s’attaque directement à la menace croissante des attaques côté client. Pour la première fois, le PCI SSC a intégré deux exigences relatives à la sécurité côté client, applicables à compter du 31 mars 2025, afin de contrer directement ce nouveau vecteur d’attaque :
Exigence 6.4.3 : Tous les scripts des pages de paiement chargés et exécutés dans le navigateur du consommateur sont gérés comme suit :
- Une méthode est mise en œuvre pour confirmer que chaque script est autorisé.
- Une méthode est mise en œuvre pour garantir l’intégrité de chaque script.
- Un inventaire de tous les scripts est tenu à jour, avec une justification métier ou technique écrite expliquant pourquoi chacun d’eux est nécessaire.
Exigence 11.6.1 – Un mécanisme de détection des modifications et des altérations est déployé comme suit :
- Alerter le personnel en cas de modification non autorisée (y compris les indicateurs de compromission, les changements, les ajouts et les suppressions) des en-têtes HTTP ayant une incidence sur la sécurité et du contenu des scripts des pages de paiement tels qu’ils sont reçus par le navigateur du client.
- Le mécanisme est configuré pour évaluer les en-têtes HTTP reçus et les pages de paiement.
Ces nouvelles exigences reconnaissent une réalité fondamentale : les scripts côté client constituent désormais une composante critique de la surface d’attaque PCI. Pourtant, pour de nombreuses organisations, leur mise en conformité présente des difficultés opérationnelles et techniques, notamment en raison de la nature dynamique des écosystèmes JavaScript et de leur dépendance à l’égard de services tiers.
Combler le manque de visibilité
Les pare-feu d’applications web (WAF) traditionnels, les solutions de gestion des informations et des événements de sécurité (SIEM) et les outils de protection des terminaux opèrent au niveau du serveur ou du périmètre réseau. Ils n’ont aucune visibilité sur l’environnement d’exécution final : le navigateur de l’utilisateur. Une fois le code malveillant injecté, que ce soit par l’intermédiaire d’un gestionnaire de balises compromis, d’un CDN ou d’une attaque de la chaîne d’approvisionnement menée via un tiers, les outils côté serveur passent souvent complètement à côté de la compromission. C’est là que F5 Distributed Cloud Client-Side Defense intervient.
Contrairement aux outils côté serveur, Distributed Cloud Client-Side Defense fonctionne directement dans le navigateur, assurant en temps réel la surveillance, la validation de l’intégrité et l’émission d’alertes dès qu’un comportement malveillant se produit. Nous avons récemment mis à jour le service afin qu’il soit spécifiquement conçu pour contrer les menaces décrites dans les exigences 6.4.3 et 11.6.1 de la norme PCI DSS v4.0.1.
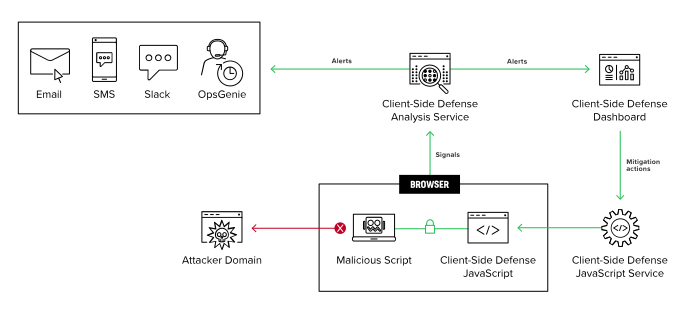
F5 Distributed Cloud Client-Side Defense est spécialement conçu pour répondre aux exigences côté client définies dans la norme PCI DSS v4.0.1.
Voici comment cette solution peut vous aider :
- Inventaire et autorisation des scripts: Distributed Cloud Client-Side Defense assure en continu le suivi et l’inventaire de tous les scripts exécutés sur les pages de paiement, qu’ils soient internes ou tiers. Les organisations peuvent établir une liste de scripts autorisés, accompagnés de justifications écrites, et recevoir une alerte en cas d’apparition de scripts nouveaux ou non autorisés, ce qui contribue à démontrer leur conformité à l’exigence 6.4.3.
- Validation de l’intégrité des scripts : Distributed Cloud Client-Side Defense valide l’intégrité des scripts en instrumentant l’environnement d’exécution de l’application web afin de détecter les changements de comportement significatifs révélant un comportement inattendu et potentiellement malveillant, notamment de nouvelles requêtes réseau et de nouveaux accès aux données.
- ·Surveillance des scripts et des en-têtes HTTP ayant une incidence sur la sécurité: Distributed Cloud Client-Side Defense inspecte régulièrement les scripts et les en-têtes HTTP ayant une incidence sur la sécurité afin de détecter toute modification non autorisée et émet une alerte en cas de changement, aidant ainsi les organisations à démontrer leur conformité à l’exigence 11.6.1.
- Détection de l’exfiltration : Des modèles avancés de détection des menaces surveillent les requêtes sortantes afin de repérer tout signe d’exfiltration de données. Si un script tente d’envoyer des données de formulaire capturées vers un point de terminaison suspect, des alertes sont déclenchées et les organisations peuvent prendre des mesures d’atténuation directes pour bloquer les appels réseau et la lecture des champs de formulaire.
- Alertes et rapports adaptés aux entreprises: les équipes chargées de la sécurité et de la conformité bénéficient de données télémétriques détaillées sur le comportement des scripts, les relations entre les domaines et les flux de données côté navigateur, idéales pour les pistes d’audit PCI et les analyses forensiques.
De la conformité à la résilience
Alors que les menaces basées sur les navigateurs continuent de prendre de vitesse les défenses traditionnelles, il ne suffit plus de simplement cocher la case de la conformité. Les organisations doivent adopter des contrôles de sécurité qui offrent une visibilité sur ce qui se passe réellement au niveau de l’expérience utilisateur, tout en renforçant leur résilience face aux menaces futures. F5 Distributed Cloud Client-Side Defense apporte l’observabilité, le contrôle et l’automatisation nécessaires pour garder une longueur d’avance sur les menaces de formjacking et de type Magecart, tout en répondant étroitement aux nouvelles exigences de la norme PCI DSS v4.0.1.
Pour en savoir plus, consultez notre page Web consacrée à F5 Distributed Cloud Client-Side Defense. Et si vous prévoyez d’assister à la RSA Conference cette année, ne manquez pas notre session du 29 avril, « Plus forts ensemble : une approche unifiée de la sécurité et de la mise à disposition des applications », et venez nous rendre visite au stand N-4335.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.