Parce qu’une pomme pourrie ne doit pas forcément gâter tout le panier.
Image : One Bad Apple, BobbyBoggs182
La transformation numérique pousse le centre de données à évoluer. Le cloud, les conteneurs et les failles de sécurité catastrophiques imposent d'accélérer cette évolution. Une grande partie de l'attention porte sur l'impact de la livraison continue et des déploiements propres à chaque application, qui peuvent bouleverser les calendriers de déploiement traditionnels. Tenter de coordonner les calendriers traditionnels et modernes conduira à coup sûr même les mathématiciens rompus à la résolution de problèmes de dénombrement de type Josèphe à baisser les bras et à renoncer.
Si les avantages de la mise en œuvre d’une approche architecturale par application pour les services applicatifs et l’infrastructure dans le cadre du déploiement continu ne suffisent pas à vous convaincre d’adopter cette approche, sachez qu’elle offre également des avantages considérables en matière de sécurité.
Imaginez le centre de données et son périmètre de sécurité comme un tonneau que vous remplissez de pommes (chacune représentant l’une des centaines d’applications que vous avez déployées) : vous constaterez qu’une pomme en touche beaucoup d’autres. Pas toutes, mais certaines. Et si l’une de ces pommes pourrit, elle contamine celles qui sont en contact avec elle. Celles-ci en touchent d’autres, qui en touchent d’autres, et ainsi de suite jusqu’à ce que tout le tonneau soit pourri.
Si seulement le processus était aussi lent dans un centre de données lorsqu’une pomme (application) se gâte. Mais grâce à la vitesse du numérique, la pourriture se propage sur le réseau aux autres applications bien plus rapidement que parmi les pommes du dicton qui nous met en garde contre ce risque.
C’est l’une des meilleures raisons, sur le plan de la sécurité, d’adopter une architecture par application, même si vous n’adoptez pas (ou ne comptez pas adopter) des calendriers de déploiement propres à chaque application.
Une architecture par application réduit les risques
Adopter une architecture par application revient à emballer chaque pomme individuellement avant de la mettre dans le tonneau. Même si l’une d’elles pourrit, elle reste isolée des autres avec lesquelles elle est en contact et les empêche d’être contaminées à leur tour. Bien sûr, nous aimerions vivre dans un monde sans aucun risque, mais la plupart d’entre nous ne vivent pas au pays des arcs-en-ciel et des licornes et savent que, dans un monde connecté, le risque est toujours présent. Notre objectif est donc de le réduire autant que possible.
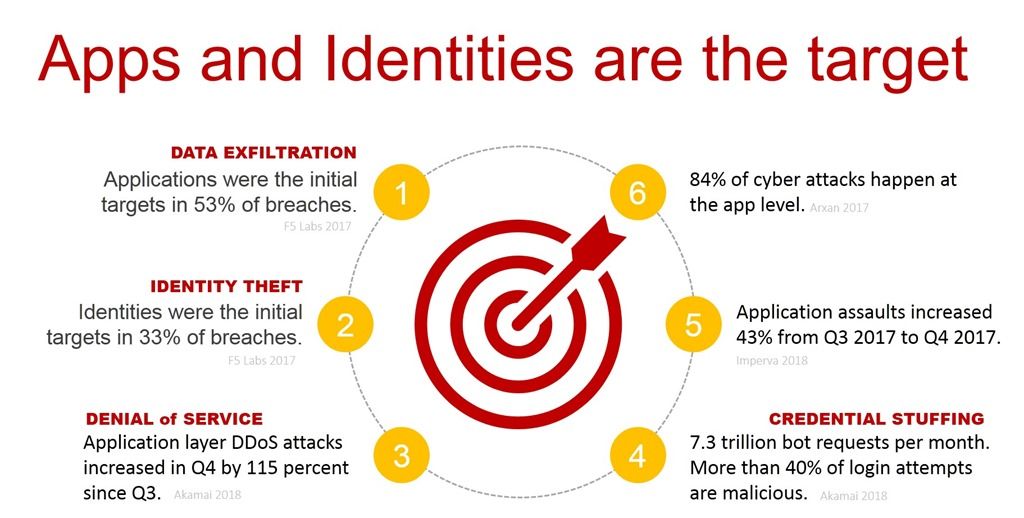
En adoptant une architecture propre à chaque application, nous pouvons atteindre cet objectif en limitant autant que possible à l’application concernée l’impact de chaque menace.
Une approche par application dans le centre de données permet de déployer divers services de sécurité propres à chaque application, conçus pour réduire les risques liés aux bots, au vol d’identifiants, au bourrage d’identifiants, aux attaques DDoS au niveau applicatif (telles que les inondations de requêtes GET, PUSH et POST) et aux vulnérabilités bien connues du Top 10 de l’OWASP.
Alert Logic appelle cela la « segmentation au niveau des applications » et souligne que cette approche s’impose rapidement comme une bonne pratique dans le cloud :
« La tendance majeure que nous voyons se dessiner régulièrement dans les déploiements de cloud public est la segmentation de l’infrastructure au niveau des applications. Les meilleurs administrateurs cloud que nous connaissons ont tendance à isoler chaque application dans son propre VPC (cloud privé virtuel), ce qui réduit considérablement l’étendue des dégâts en cas de compromission. Même les plus petites applications WordPress ou Drupal disposent de leur propre VPC, ce qui limite les possibilités pour les attaquants de se déplacer latéralement ou de lancer des attaques susceptibles de dégénérer rapidement en catastrophes à l’échelle de toute l’entreprise. »
Cette approche fonctionne tout aussi bien dans le centre de données et est tout aussi essentielle, voire davantage, pour protéger les applications contre les déplacements latéraux en cas d’intrusion réussie.
Il peut sembler paradoxal qu’une architecture par application vise tout autant à protéger l’ensemble des autres applications déployées que chaque application prise individuellement. Mais cette approche oblige à sécuriser chaque application en gardant à l’esprit qu’elle constitue un point d’entrée potentiel et que toute autre application interne pourrait se comporter comme un attaquant.
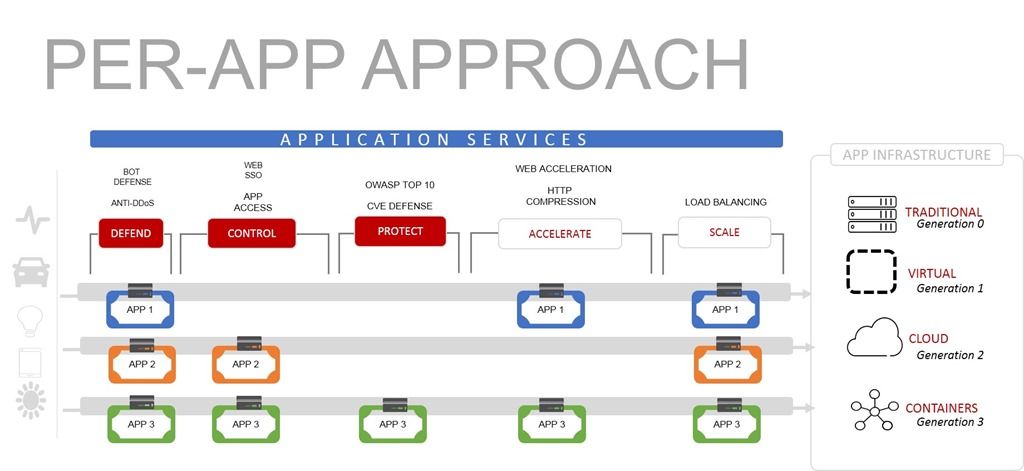
Une approche par application est encore plus efficace avec des services applicatifs adaptés au cloud, qui peuvent être déployés aussi bien dans le cloud (ou dans plusieurs clouds) que sur site, dans le centre de données. La standardisation autour d’une solution de services applicatifs permet d’harmoniser les politiques afin de garantir le niveau de sécurité uniforme recherché à mesure que les organisations investissent les clouds publics dans le cadre de leurs efforts de transformation numérique.
Que vous soyez dans le cloud (ou dans plusieurs clouds) ou que vous conserviez votre infrastructure dans votre centre de données, une architecture par application constitue une approche gagnant-gagnant en matière de sécurité : elle permet de réduire les risques pour chaque application tout en protégeant l’ensemble du système et en préservant la compétitivité de l’entreprise dans l’économie numérique.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.