Tout le monde sait que Kubernetes a remporté la guerre des conteneurs. Sauf que Kubernetes a en réalité remporté la guerre des environnements d’exécution de conteneurs. En effet, c’est Docker qui a remporté la guerre des images de conteneurs. En témoigne cette statistique tirée du rapport 2019 sur l’état de la sécurité des logiciels open source : plus d’un milliard de conteneurs Docker sont téléchargés toutes les deux semaines. Docker Hub est devenu pour les entreprises ce que l’App Store d’Apple et Google Play sont pour les consommateurs.
Les images de conteneurs couvrent un large éventail de solutions, des systèmes d’exploitation de base aux piles applicatives, en passant par les bases de données, les intergiciels et les moteurs d’applications prenant en charge node.js, Python et Go. Elles incluent même des intégrations d’écosystème pour les services applicatifs.
Si votre organisation fait partie de la majorité de celles qui déploient des conteneurs, vous déployez probablement des images Docker dans un environnement Kubernetes.
Et si vous faites cela, alors vous déployez probablement aussi des images de conteneurs vulnérables. L’étude de Snyk mentionnée précédemment a révélé que « chacune des dix images Docker par défaut les plus populaires contient au moins 30 bibliothèques système vulnérables ». Le rapport précise qu’il est courant que « des bibliothèques système soient présentes dans de nombreuses images Docker, car celles-ci reposent sur une image parente qui utilise généralement une distribution Linux comme base ».
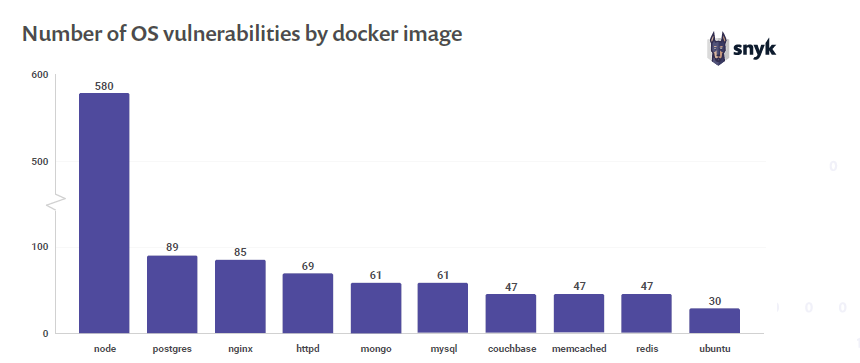
Ainsi, les organisations téléchargent en permanence un très grand nombre d’images vulnérables. Selon Snyk, le nombre de vulnérabilités augmente régulièrement dans les trois principales distributions Linux.
Il n’est donc pas surprenant que le rapport 2019 de Tripwire sur l’état de la sécurité des conteneurs ait révélé que pas moins de 60 % des personnes interrogées avaient subi un incident de sécurité lié aux conteneurs au cours des douze derniers mois. Pour près d’une organisation sur cinq (17 %), cela s’explique probablement par le fait qu’elle avait connaissance des vulnérabilités, mais qu’elle a tout de même déployé les images concernées. Et ce, malgré le constat de Snyk selon lequel, pour 44 % des images Docker présentant des vulnérabilités connues, des images de base plus récentes et plus sûres étaient disponibles. Autrement dit, il aurait suffi de récupérer une image à jour pour réduire le risque. Pour 22 % supplémentaires de ces images vulnérables, une simple reconstruction de l’image aurait permis de remédier au problème.
Vraiment. Je n'invente rien.
Une grande partie de l’attention portée au « décalage de la sécurité vers la gauche » concerne autant le déploiement de services de sécurité applicative appropriés (protection contre les bots, pare-feu d’applications web, gestion des identités et des accès) que l’intégration de pratiques sécurisées dans le cycle de vie du développement et de la livraison. Ces pratiques comprennent l’analyse du code et des conteneurs afin de détecter les vulnérabilités connues, puis leur correction.
Cette mise en évidence s’adressait aux 17 % d’entre vous qui avaient connaissance de vulnérabilités dans une image de conteneur, mais l’ont déployée sans y remédier.
Nous pouvons faire mieux. Certes, la rapidité est importante, mais sans sécurité, elle devient dangereuse, non seulement pour l’organisation, mais aussi pour les clients qui utilisent au final les applications que vous vous empressez de mettre sur le marché.
Si vous n’appliquez pas encore les bonnes pratiques de sécurité en matière de conteneurisation, envisagez de suivre les étapes suivantes :
- Évaluez l’utilisation. De nombreuses organisations ne mesurent pas à quel point elles utilisent des sources et des images open source et tierces. Faire le point sur cet usage constitue une première étape importante. Vous ne pouvez pas corriger les vulnérabilités de logiciels dont vous ignorez même que vous les utilisez.
- Standardisez. Essayez de trouver un terrain d’entente entre les équipes applicatives et opérationnelles, et de standardiser autant que possible sur un nombre minimal d’images et de composants de conteneurs. Cela permettra de répartir la charge liée à la sécurité dans toute l’organisation et, à terme, d’améliorer la sécurité pour tous.
- Revues de code sécurisées. Si vous incluez des composants ou des scripts tiers (ce qui est presque certainement le cas), examinez-les et distribuez-les ou générez-les à partir d’un dépôt privé.
- Audits de sécurité des conteneurs. Si vous utilisez des images tierces, auditez et certifiez leur sécurité, puis distribuez-les depuis un dépôt privé.
- Abonnez-vous aux canaux de sécurité. Si vous utilisez une image ou du code source, recherchez les canaux par lesquels les vulnérabilités potentielles sont signalées et abonnez-vous-y. Après tout, être informé, c’est déjà la moitié du chemin.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.