La livraison continue est l’avant-dernier objectif des organisations qui adoptent le DevOps. Ce n’est pas l’objectif ultime, car celui-ci serait le déploiement continu.
Dans les coulisses du DevOps, on fait grand cas de la capacité à livrer des logiciels prêts pour la production un nombre incalculable de fois par jour.
C’est bien.
Si cela ne m’enthousiasme pas outre mesure, c’est parce que, dans la majorité des entreprises — même celles qui ont adopté le DevOps —, la livraison ne constitue que la première étape de la phase de « mise sur le marché » du cycle de vie d’une application. Peu d’applications sont « prêtes » pour les utilisateurs dès la notification finale de compilation et de publication. Elles doivent encore être déployées en production, où diverses procédures et politiques garantiront leur mise à disposition adéquate auprès des utilisateurs.
En effet, le déploiement continu est (devrait être, pourrait être, sera) l’objectif ultime des organisations qui adoptent le DevOps. Même si ce n’est pas le cas, le problème de fond reste que la simple livraison en production ne signifie pas qu’une application est effectivement « livrée » à ses utilisateurs. Elle doit être déployée en production, avec tous les services nécessaires pour assurer sa montée en charge, sa sécurité et son accélération, afin d’offrir une expérience applicative optimale à tous les utilisateurs, qu’ils soient professionnels ou particuliers.
Cela peut impliquer un équilibrage de charge afin de garantir l’évolutivité et la disponibilité. Cela implique presque certainement des mesures de sécurité — au minimum au niveau du pare-feu, idéalement pour les applications, voire davantage. La gestion des accès et des identités peut également être concernée. Ce n’est peut-être pas nécessaire pour les applications destinées au grand public, mais celles à usage interne devront éventuellement être intégrées à des politiques d’authentification unique (SSO) ou fédérées afin de garantir un accès simple et fluide. La rapidité peut également être requise en matière de performances.
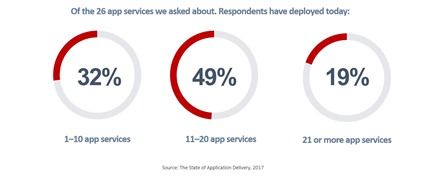
Toutes ces étapes doivent être réalisées avant qu’une application soit « prête » pour les utilisateurs. Et les équipes de « production » le savent. Parmi les 32 % de répondants à notre rapport 2017 sur l’état de la fourniture d’applications qui déclaraient avoir déployé « 1 à 10 de ces services », la majorité se situait dans la catégorie « plus de 5 », 63 % indiquant en avoir actuellement déployé entre 6 et 10.
Indépendamment des problématiques de « déploiement continu », ces services sont essentiels pour garantir que les applications sont « prêtes pour les utilisateurs » et pas seulement « prêtes pour la production ».
Effectuer d’innombrables mises en production, c’est très bien, mais le véritable objectif est de commercialiser plus fréquemment. Même si le DevOps s’étend jusqu’à la production (venez donc ! l’eau est bonne, vraiment !) pour prendre en charge l’application et son infrastructure immédiate, il y aura toujours des services en amont qui devront être provisionnés, configurés et testés avant que l’application puisse réellement être considérée comme « livrée ».
Publier plus souvent des applications en production n’a en réalité aucune incidence sur le calendrier de déploiement. Ce n’est pas sans raison que les projets open source proposent une branche « stable » et une option de « build nocturne ». Bien sûr, je peux profiter des toutes dernières nouveautés, mais en tant qu’utilisateur, je préfère l’option « stable », car les dysfonctionnements ou les plantages aléatoires des applications ne contribuent en rien à une expérience utilisateur positive.
Le calendrier de déploiement doit être dicté par les besoins métier et mis en œuvre par l’informatique. Cela implique de mobiliser l’ensemble des équipes opérationnelles informatiques afin d’automatiser autant que possible le processus. En effet, une application n’est prête pour les utilisateurs qu’une fois sécurisée et accélérée par les services qui l’entourent en production.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.