Quiconque lit ces lignes ne sera pas surpris d’apprendre que de plus en plus de services confidentiels sont accessibles depuis des appareils mobiles. En 2021, les revenus mondiaux générés par les applications mobiles devaient dépasser 133 milliards de dollars américains. Tous ces revenus s’expliquent par le fait que 92,6 % des internautes dans le monde utilisent un appareil mobile pour accéder à Internet.
Dans de nombreux cas, les données traitées par les services et applications mobiles sont très sensibles et nécessitent une protection renforcée. Cependant, dans le même temps, les systèmes d’exploitation mobiles (OS) sont souvent considérés comme des environnements d’exécution non fiables, exposés à toutes sortes de vulnérabilités (et, trop souvent, déjà infectés par du code malveillant).
Dans tous les types d’environnements — services financiers, jeux vidéo, santé connectée, IoT, administration électronique et bien d’autres encore — F5 œuvre en coulisses pour sécuriser les applications, les données, les appareils et les réseaux sur lesquels ils fonctionnent. Pour les développeurs d’applications mobiles, cette protection est considérablement simplifiée et accélérée lorsque F5 Distributed Cloud Bot Defense est associé au SDK Integrator de Promon afin de protéger les applications rapidement et en toute transparence.
Les bots sont des programmes autonomes conçus pour générer à grande échelle des requêtes imitant celles de véritables utilisateurs. Les entreprises de toutes tailles peuvent être touchées par des attaques de bots qui tentent de s’infiltrer par le biais de prises de contrôle de comptes (ATO), d’identifiants compromis, de collecte non autorisée de données, entre autres. Distributed Cloud Bot Defense a été créé pour lutter contre ces bots et limiter les dommages qu’ils peuvent causer.
Comme l’a souligné F5 Labs, « …Les cyberattaques constituent le moyen le plus simple et le plus difficile à retracer pour empêcher, perturber, dégrader ou détruire une organisation ». Et les dommages causés par ces attaques sont bien réels :
- Avec plus de 25 %, la principale catégorie de violations de données concerne les modes d’accès (c’est-à-dire l’hameçonnage, les attaques par force brute, le bourrage d’identifiants, etc.).
- Les pertes liées à la fraude en ligne devraient dépasser 48 milliards de dollars par an d’ici 2023.
- Les secteurs du commerce électronique, de la billetterie aérienne, du transfert d’argent et de la banque subiront des pertes cumulées de plus de 200 milliards de dollars en raison de la fraude aux paiements en ligne entre 2020 et 2024.
- En 2019, les exploitations de vulnérabilités web représentaient à elles seules 87 % des violations de données dans le secteur du commerce de détail, faisant de celui-ci le seul secteur où elles étaient responsables de plus de la moitié des violations connues.
- Une étude de Forrester a révélé que la plupart des personnes interrogées reconnaissaient avoir perdu « des centaines d’heures de productivité à résoudre des attaques de bots ».
- Cette même enquête a révélé que 48 % des personnes interrogées avaient subi une « perte de chiffre d’affaires due à la fraude au panier d’achat, au scraping ou au piratage de compte ».
Protégez vos applications rapidement et facilement
Grâce au partenariat entre F5 et Promon, les clients peuvent rapidement et facilement déployer toutes les fonctionnalités de Distributed Cloud Bot Defense pour les applications mobiles via la plateforme d’intégration de SDK sans code et simple d’utilisation de Promon. Ainsi, les applications Android et iOS peuvent être sécurisées rapidement (en quelques minutes), sans modifier leur code. Une fois sécurisée, l’application est immédiatement prête à être distribuée sur les boutiques d’applications publiques.
Les bots constituent l’un des principaux moyens utilisés par les cybercriminels et les fraudeurs pour tenter d’infiltrer les serveurs d’origine. Le trafic de bots provient souvent d’appareils mobiles compromis ou de terminaux émulés. Lorsque Distributed Cloud Bot Defense est intégré à l’application mobile, les clients disposent d’une protection puissante contre ce type d’infiltration. La sécurisation de l’application mobile constitue la première ligne de défense.
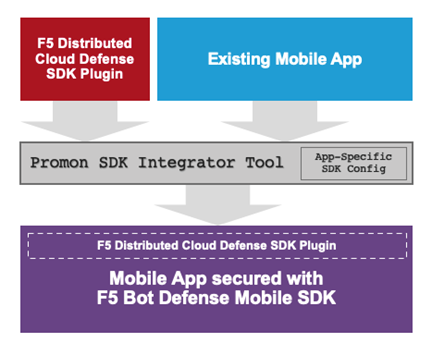
Les clients peuvent également bénéficier du fait qu’en plus de permettre l’activation rapide de Distributed Cloud Bot Defense, Promon SHIELD™ permet aussi de déployer son propre ensemble complet de solutions de protection des applications contre les tentatives d’usurpation de votre application, d’altération de ses contrôles de sécurité ou d’autres activités malveillantes. Promon SHIELD est une solution de protection de premier ordre qui protège votre code au repos (contre la rétro-ingénierie, l’obscurcissement et le reconditionnement) et lors de l’exécution (pour une protection complète contre les logiciels malveillants, notamment les chevaux de Troie, l’injection de code, le hooking, les attaques par superposition, l’enregistrement des frappes, le débogage, etc.). Cette solution combinée et complémentaire permet ainsi de protéger facilement à la fois l’application serveur, à l’aide de Distributed Cloud Bot Defense, et l’application mobile, à l’aide de Promon SHIELD.
« F5 et Promon se sont associés pour proposer une solution unique et à la pointe du secteur en matière de sécurité et de blindage des applications mobiles », a déclaré Rupert Young, responsable produit, fraude et risques chez F5. « Grâce à SDK Integrator de Promon, les clients peuvent désormais protéger leurs applications mobiles en quelques minutes à l’aide du SDK de F5. Ils peuvent également ajouter facilement la solution de blindage d’applications de référence Promon SHIELD afin de renforcer la sécurité de leurs applications mobiles au repos et de les protéger contre les attaques lors de leur exécution. Cette solution complémentaire s’impose comme une évidence pour les clients communs qui souhaitent bénéficier d’une protection maximale à la source avec F5 et au niveau de l’application mobile avec Promon. »
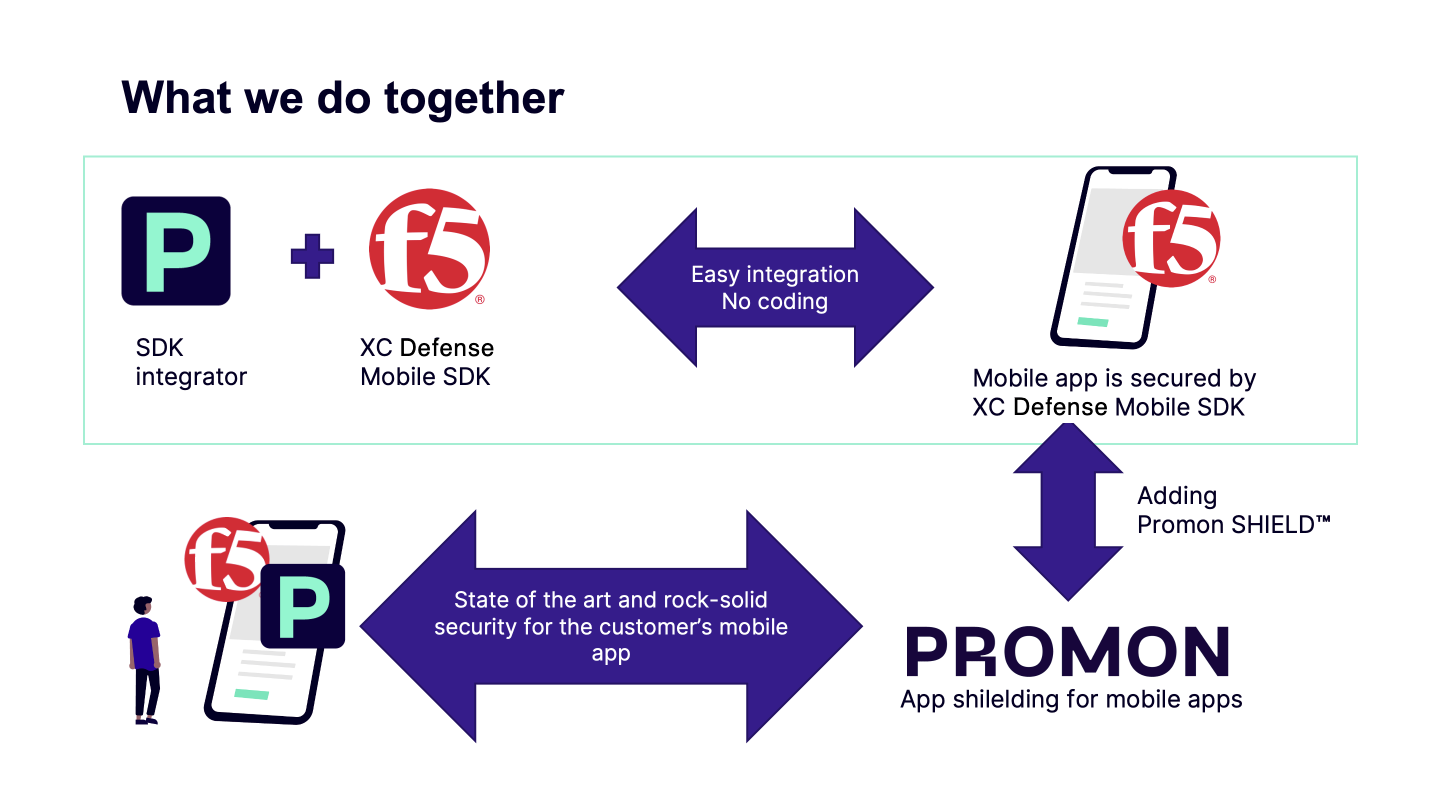
Pour en savoir plus sur la protection complète offerte par F5 Distributed Cloud Defense Mobile SDK et Promon SHIELD, consultez le cas d’usage « Implémenter facilement F5 Bot Defense dans les applications mobiles avec Promon SDK Integrator ».
Consultez cet article de blog complémentaire pour en savoir plus sur cette nouvelle solution de Promon.
Ressources supplémentaires
- Article DevCentral : F5 et Promon se sont associés pour protéger facilement les applications mobiles natives contre les bots automatisés
- Leçon Lightboard de DevCentral
- Témoignage client : SDK mobile F5 Distributed Cloud Defense
- Solutions de gestion des bots F5
- F5 Distributed Cloud Bot Defense
- Communiqué de presse : Promon annonce un partenariat avec F5 pour simplifier l’intégration des SDK mobiles
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.