L’IA transforme la manière dont les applications sont conçues, connectées et attaquées. Les organisations déploient des applications basées sur l’IA, expérimentent avec des agents, connectent des services au moyen de protocoles émergents tels que le Model Context Protocol (MCP) et exposent davantage d’API dans des environnements distribués. Ces innovations ouvrent de nouvelles perspectives en matière de productivité et de croissance, mais elles créent également de nouveaux angles morts au sein des parcs applicatifs, qui deviennent de plus en plus difficiles à surveiller, à gouverner et à protéger.
Les attaquants progressent tout aussi rapidement. Ils utilisent l’automatisation et des techniques assistées par l’IA pour découvrir, analyser, transformer en armes et exploiter les vulnérabilités plus rapidement. Pour les équipes de sécurité, le défi ne consiste plus seulement à protéger davantage d’applications. Il s’agit de comprendre ce qui existe, d’identifier ce qui compte le plus et d’agir avec assurance dans des environnements toujours plus complexes.
La toute dernière version de F5 Distributed Cloud Services propose des fonctionnalités améliorées qui aident les entreprises à accroître la visibilité sur les API et les services connectés à l’IA, à accélérer les opérations de sécurité grâce à des workflows assistés par l’IA, à renforcer la protection contre les menaces émergentes et à simplifier la mise à disposition et l’exploitation des applications.
La visibilité précède la protection
À mesure que les organisations adoptent des applications et des services basés sur l’IA, l’un des premiers défis consiste à comprendre ce qui existe.
De nouvelles API apparaissent en permanence. Les services connectés à l’IA introduisent des points de terminaison et des interactions supplémentaires. Les architectures applicatives deviennent plus distribuées. Avant que les équipes de sécurité puissent gouverner ou protéger efficacement ces environnements, elles doivent disposer d’une visibilité suffisante.
Pour aider les équipes à comprendre ce qu’elles protègent, cette version introduit le balisage des attributs d’API basé sur l’IA, qui classe automatiquement les points de terminaison découverts selon leur fonction métier et identifie ceux connectés à MCP qui sont associés à du trafic propre à l’IA. Les équipes de sécurité disposent ainsi de bien plus qu’une simple liste de points de terminaison : elles bénéficient également d’informations contextuelles leur permettant de déterminer quelles API prennent en charge des fonctions métier importantes, où se trouve le trafic lié à l’IA et quels éléments peuvent nécessiter une attention particulière en matière de gouvernance ou de protection.
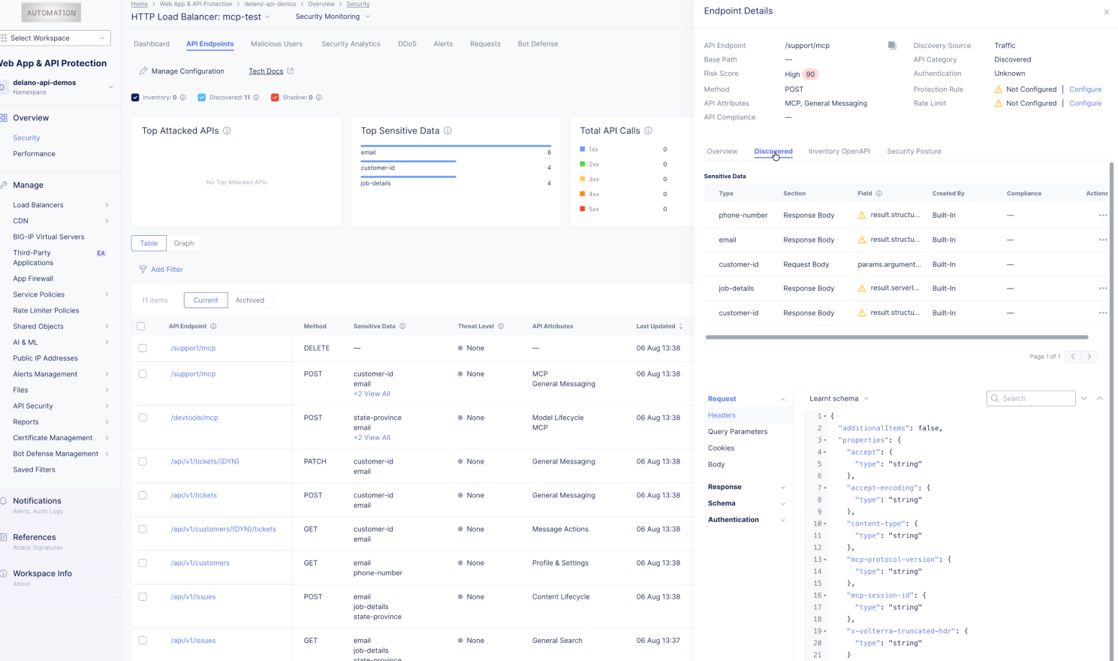
Des améliorations supplémentaires renforcent la détection des erreurs de configuration de sécurité et étendent la visibilité sur la sécurité des API dans les tableaux de bord, aidant ainsi les organisations à repérer les erreurs de configuration, à découvrir les API fantômes et à mieux comprendre les risques dans l’ensemble de leur parc applicatif.
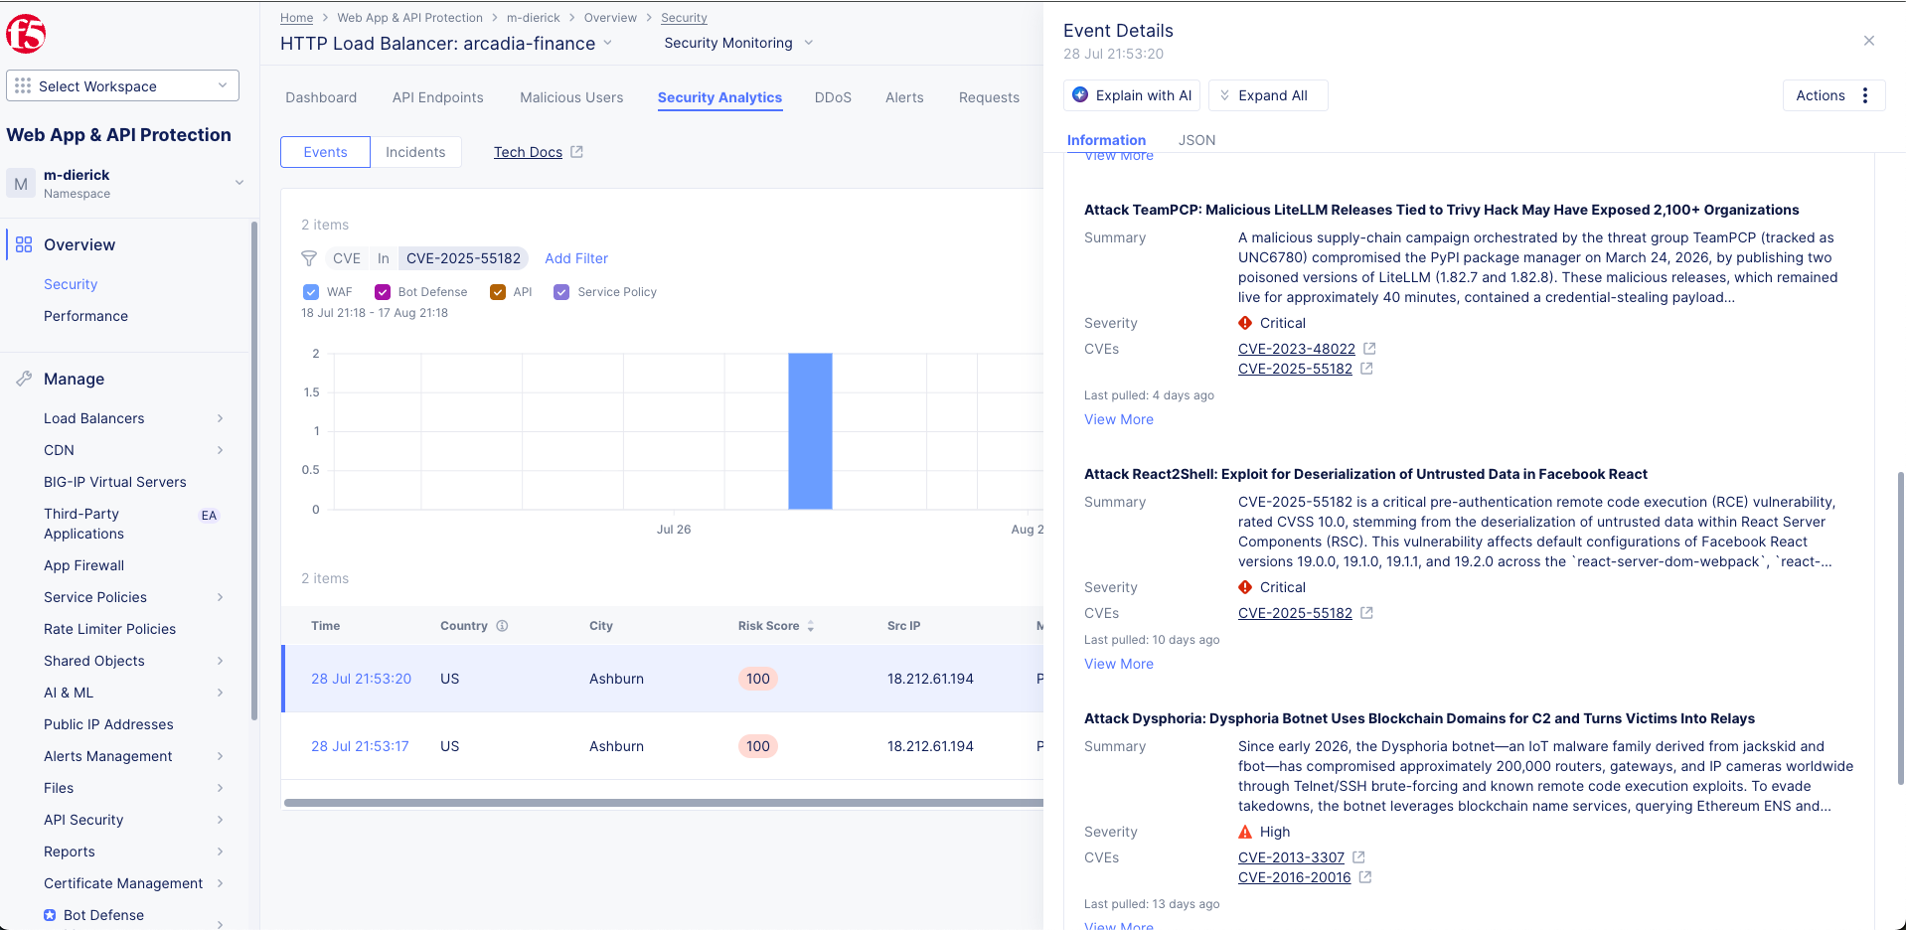
La veille agentique sur les menaces intégrée aux Distributed Cloud Services aide les équipes de sécurité à identifier les risques qui nécessitent une attention prioritaire. Elle associe la surveillance des menaces en temps réel, les renseignements issus de sources ouvertes, les informations sur les CVE, l’analyse de sécurité et la corrélation intelligente afin de faire ressortir plus rapidement les risques prioritaires. Les équipes peuvent ainsi consacrer moins de temps à trier les signaux et davantage à renforcer leurs défenses.
Ensemble, ces fonctionnalités aident les équipes de sécurité à identifier plus rapidement les risques prioritaires et à mettre en place des mesures de protection avec une plus grande confiance.
Ces innovations s’appuient sur les nombreuses fonctionnalités basées sur l’IA déjà disponibles dans l’ensemble des services Distributed Cloud. De l’évaluation intelligente des risques, qui aide les organisations à hiérarchiser les mesures d’atténuation des vulnérabilités et à prendre de meilleures décisions en matière de correctifs virtuels, à l’analyse comportementale avancée, qui permet d’identifier les utilisateurs malveillants et les activités suspectes dans un vaste paysage de menaces, F5 continue de faire progresser l’utilisation de l’IA afin d’aider les équipes de sécurité à réduire les risques et à améliorer leur efficacité opérationnelle. La classification des API basée sur l’IA et le renseignement agentique sur les menaces sont les derniers ajouts à cet éventail croissant de fonctionnalités, élargissant ainsi la manière dont les organisations découvrent, comprennent et sécurisent les applications modernes, les API et les services connectés à l’IA.
Perspectives
La sécurité de l’IA n’en est encore qu’à ses débuts, mais la voie à suivre est claire : les équipes de sécurité auront besoin d’une visibilité accrue, d’une prise de décision plus rapide, de renseignements plus performants et de moyens plus simples pour opérer à grande échelle. La dernière version de Distributed Cloud Services répond à ces priorités grâce à de nouvelles fonctionnalités de visibilité sur les API et les services connectés à l’IA, à des workflows de sécurité assistés par l’IA et à des renseignements sur les menaces fondés sur des agents autonomes. À mesure que les environnements applicatifs continueront d’évoluer, les entreprises auront besoin de capacités de sécurité capables de s’adapter tout aussi rapidement.
Pour en savoir plus, consultez la page web consacrée aux F5 Distributed Cloud Services et découvrez comment F5 aide les organisations à sécuriser la nouvelle génération d’applications, d’API et d’expériences optimisées par l’IA.
À propos de l’auteur
Articles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]