Les pratiques de développement modernes automatisent de plus en plus le cycle de développement. De l’IDE aux dépôts de code, en passant par l’automatisation de la compilation et de l’analyse jusqu’à la mise en production, les outils sont reliés entre eux pour former un pipeline de livraison continue.
Les dépôts servent à la fois à stocker le code et à déclencher les événements qui composent le processus de livraison. Lorsqu’un code est validé, une analyse de sécurité peut être lancée. Lorsqu’une configuration est modifiée, elle peut être automatiquement transmise à l’infrastructure appropriée pour un déploiement immédiat.
Ces outils accélèrent les processus de développement, de livraison et de déploiement, et sont de plus en plus souvent hébergés « dans le cloud ». Ceux qui restent sur site sont souvent accessibles via Internet afin de répondre aux besoins d’une communauté croissante de développeurs à distance. Si la plupart des organisations sont suffisamment sensibilisées à la sécurité pour exiger une authentification afin d’accéder aux dépôts, elles ne protègent pas nécessairement ces accès contre les menaces modernes.
L’une de ces menaces modernes est le credential stuffing. Généralement présenté comme un risque pour les ressources des entreprises, il menace en réalité tout système accessible via Internet et protégé par des identifiants. Les développeurs ne sont ni plus ni moins susceptibles que les autres professionnels de l’informatique d’adopter des pratiques sécurisées en matière de mots de passe. La réutilisation des mots de passe sur Internet est courante, et l’exposition de milliards d’identifiants permet aux attaquants de disposer d’un vaste éventail de ressources pour tenter d’accéder à divers systèmes. Prenons cet article, qui illustre cet adage : « Une enquête menée auprès de 306 professionnels de la sécurité informatique lors de l’Infosecurity Conference 2018 de Londres, réalisée par Lastline, a révélé que 45 % d’entre eux commettent l’un des plus graves péchés en matière de sécurité : réutiliser leurs mots de passe sur plusieurs comptes. » Si près de la moitié des professionnels de la sécurité réutilisent leurs mots de passe, imaginez ce qu’il en est du reste de la communauté informatique, y compris des développeurs.
Concrètement, la tristement célèbre violation de données de l’Office of Personnel Management (OPM) des États-Unis, qui a débuté en 2014, a été perpétrée par des attaquants ayant réussi à compromettre les identifiants d’un utilisateur privilégié. Après avoir dérobé ces identifiants, les attaquants ont pu accéder non seulement aux informations sensibles stockées sur les serveurs de l’OPM, mais aussi se déplacer latéralement vers les serveurs et l’infrastructure du département de l’Intérieur des États-Unis, où ils ont également semé le chaos.
L’accès aux systèmes et services qui composent le cycle de vie du développement logiciel (SDLC) permet aux attaquants d’empoisonner la source, pour ainsi dire. Il est facile d’injecter des comportements malveillants ou de voler des idées dès lors que l’on a accès au code source.
Pour lutter contre cette menace, les organisations devraient envisager d’étendre le concept d’architecture « zéro confiance » aux outils de leur chaîne de développement logiciel. De l’IDE aux consoles de gestion cloud en passant par les dépôts de code, le recours à la gestion des accès à privilèges permet d’imposer des pratiques de sécurité robustes reposant sur l’authentification multifacteur (MFA) ou les cartes d’accès commun (CAC).
Accès des utilisateurs à privilèges et pipeline du cycle de vie du développement logiciel
L’accès des utilisateurs à privilèges (PUA) est essentiellement une fédération sans SAML, qui n’exige pas des applications qu’elles prennent en charge une méthode d’authentification particulière. Il permet d’étendre les principes du modèle Zero Trust aux applications existantes, tout en prenant en charge les applications web modernes.
Cette solution repose sur la capacité de F5 Access Policy Manager (APM) à agir comme un proxy d’identifiants et à générer automatiquement des identifiants éphémères. En résumé, les utilisateurs sont authentifiés auprès d’un référentiel d’identifiants d’entreprise (contrôleur de domaine, LDAP), puis APM génère des identifiants éphémères permettant de se connecter au système protégé. Dans le cas du pipeline de développement, il peut s’agir d’un dépôt de code tel que Bitbucket, GitHub ou GitLab. Cette approche permet de mieux contrôler l’accès au dépôt sans imposer au développeur une lourdeur excessive en matière de processus.
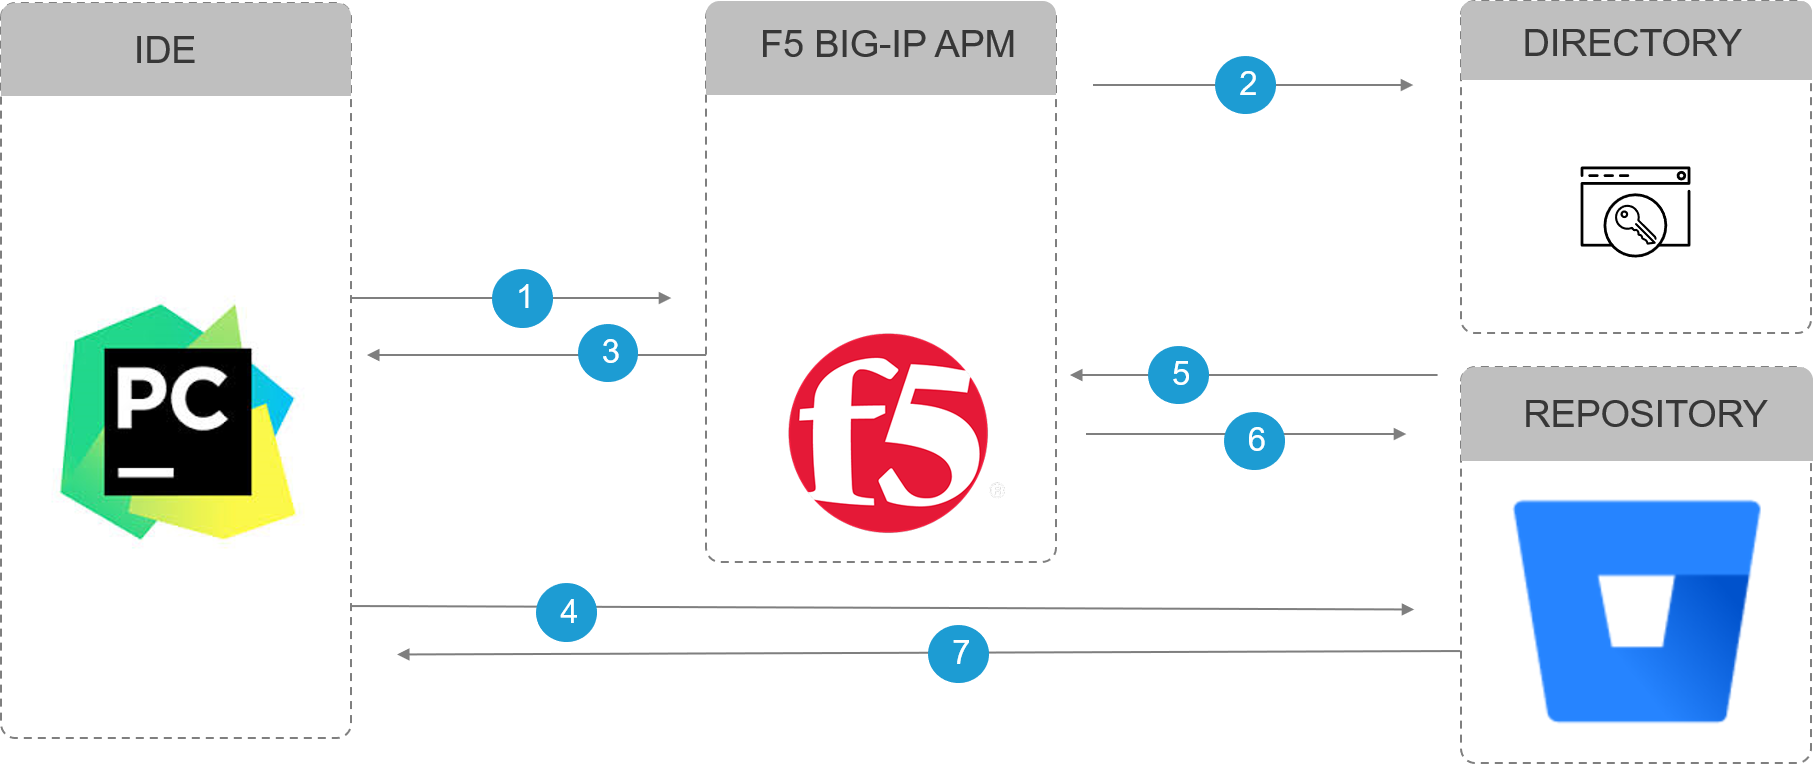
- L’utilisateur fournit ses identifiants à BIG-IP
- BIG-IP valide les identifiants de l’utilisateur auprès d’un service d’annuaire IaaS ou sur site
- BIG-IP fournit des identifiants éphémères à l’utilisateur authentifié
- L’utilisateur utilise des identifiants éphémères pour accéder au dépôt via l’IDE ou le navigateur
- Le référentiel transmet le nom d’utilisateur et les identifiants éphémères à BIG-IP pour validation
- BIG-IP renvoie le résultat de la validation
- L’utilisateur est connecté avec succès au référentiel
Les données sensibles doivent inclure le code. Cela signifie que, comme pour les données, l’accès au code doit être protégé. Le code est au cœur de toute entreprise numérique, et la chaîne de livraison est de plus en plus considérée comme un vecteur d’attaque. En mettant en place un modèle d’accès pour les utilisateurs privilégiés, vous pouvez avoir davantage l’assurance que les identifiants — ainsi que l’utilisateur qui les utilise — sont légitimes.
Vous pouvez en savoir plus sur F5 APM ici.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.