Vous avez peut-être déjà entendu certains d’entre nous chez F5 lancer cette formule : « L’identité est le nouveau pare-feu. » Cela peut sembler un peu réducteur, mais cette simple affirmation recouvre énormément de choses : de nombreux enjeux de sécurité, ainsi que l’évolution de notre manière de faire face aux bouleversements numériques actuels.
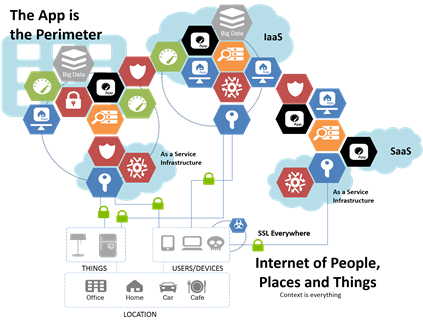
Qu’il s’agisse du cloud ou des menaces qui remontent progressivement la pile applicative, ou encore de la décomposition des applications monolithiques en API et microservices, la réalité est que ces bouleversements produisent des effets en cascade. Ils ont ébranlé les fondations sur lesquelles reposent les centres de données et entraînent des changements prévisibles dans l’architecture des centres de données. Ces changements sont actuellement largement favorisés par l’émergence d’entreprises sans frontières. Des entreprises qui s’appuient sur des applications, dont beaucoup sont déployées là-bas (SaaS), quelques-unes ailleurs (IaaS) et certaines encore ici (dans le centre de données).
Ces changements découlent du constat qu’une entreprise sans frontières ne peut pas être efficacement sécurisée par des architectures traditionnelles reposant sur un pare-feu comme point de contrôle stratégique des accès à l’entreprise.
Cela ne fonctionne plus ainsi, car le périmètre à sécuriser n’est désormais plus le centre de données. Le périmètre correspond maintenant à cette application, à celle-ci et à cette autre application. Les pare-feu traditionnels basés sur les adresses IP sont inefficaces, non seulement en raison de leur compréhension limitée des applications, mais aussi parce qu’ils sont liés à un emplacement fixe. Bien qu’ils restent indispensables dans les centres de données, ils sont largement inefficaces dans les environnements réseau très volatils tels que le cloud, car l’espace d’adressage des applications qu’ils sont censés protéger évolue souvent rapidement. L’introduction des conteneurs a également accentué le problème de la volatilité du contrôle d’accès réseau aux applications, en raison de leur durée de vie, souvent bien plus courte. Avec des durées de vie qui se mesurent en minutes plutôt qu’en jours, en semaines ou en mois, la pression exercée sur les pare-feu traditionnels basés sur les adresses IP est extrêmement forte.
Le contrôle d’accès aux applications basé sur l’identité, en revanche, vise à faire correspondre les utilisateurs et les applications, et non les adresses IP. Il permet ainsi de mieux contrôler l’accès aux applications en fonction du contexte plutôt que de la configuration. Autrement dit, au lieu de se concentrer uniquement sur les adresses IP, les demandes d’accès des utilisateurs peuvent être évaluées en fonction du client, de l’emplacement, de l’appareil, de l’heure, du débit du réseau et de l’application, en plus de l’adresse IP si vous tenez vraiment à la prendre en compte. Cette approche permet de mieux déterminer qui (ou quoi) doit (ou ne doit pas) avoir accès à une application donnée. Il est également beaucoup plus facile de fournir ce service aux applications, quel que soit l’endroit où elles sont déployées. Un service de contrôle d’accès basé sur l’identité peut accompagner une application du centre de données vers le cloud, puis revenir avec elle si nécessaire, car son contrôle repose sur la compréhension du client et de l’application, ainsi que sur l’application de politiques en temps réel, indépendamment du réseau qui achemine ces requêtes et ces réponses.
Une solution de contrôle d’accès basé sur l’identité permet également d’assurer une cohérence entre des environnements disparates. Alors que le recours à des pare-feu traditionnels fondés sur les adresses IP pour contrôler l’accès aux applications implique d’utiliser un système dans le centre de données et un autre dans le cloud, un même service de contrôle d’accès basé sur l’identité peut être déployé dans les deux environnements. Il permet ainsi d’appliquer des politiques cohérentes, de mieux respecter les politiques de l’entreprise et de réduire la charge opérationnelle liée à la gestion et aux audits. Nous constatons que cette cohérence reste très recherchée par les entreprises qui exploitent un environnement hybride (multicloud). Dans notre rapport State of Application Delivery 2016, près de la moitié (48 %) des personnes interrogées ont indiqué que la cohérence des politiques et des audits avec les environnements sur site constituait un facteur de sécurité important pour l’adoption du cloud.
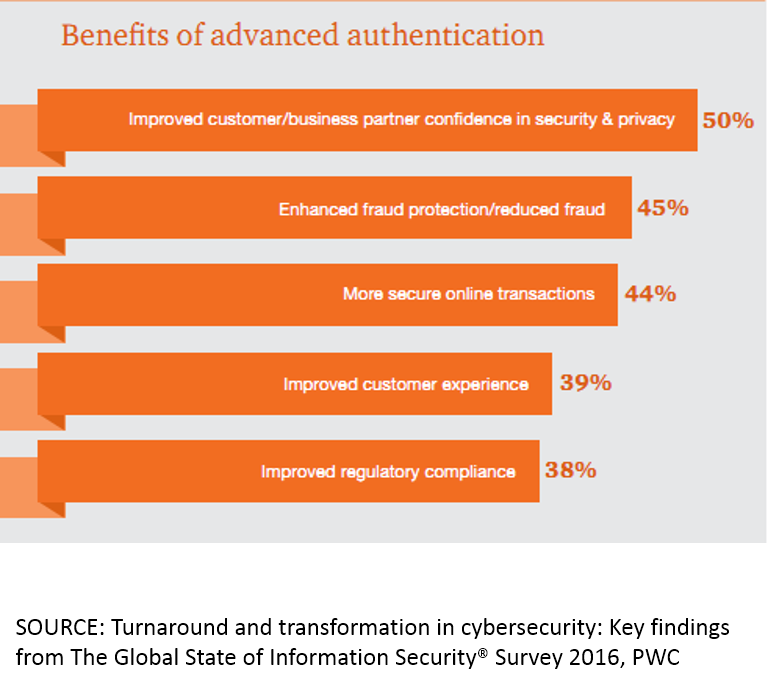
En outre, la multiplication des failles de sécurité dues à des identifiants volés ou faciles à découvrir montre qu’il est grand temps de dépasser la simple authentification par mot de passe et d’adopter un moyen plus intelligent d’autoriser ou de refuser l’accès. PWC, dans sa dernière enquête mondiale sur la sécurité, indique que 91 % des personnes interrogées utilisent une « authentification avancée ». Évoquant notamment les jetons et les méthodes d’authentification à deux facteurs, PWC souligne que l’authentification avancée renforce considérablement la confiance des clients, mais aussi celle des entreprises.
Le contrôle d’accès contextuel offre des mesures similaires en fournissant plusieurs « facteurs » permettant d’évaluer les requêtes. Ces solutions peuvent mettre en œuvre une authentification à deux facteurs, mais les organisations peuvent également élaborer des mesures d’authentification qui s’appuient sur des indices contextuels fournis automatiquement, afin d’offrir une expérience applicative encore plus fluide. On pourrait avancer qu’à l’ère des « objets » agissant comme des clients, une politique d’authentification plus automatisée reposant sur de « multiples facteurs » est nécessaire, car la plupart des « objets » ne possèdent pas leur propre téléphone mobile et leurs propriétaires pourraient ne pas apprécier d’être sollicités lors des fréquentes transactions nécessaires pour que ces objets se synchronisent et « communiquent avec leur serveur ».
Quelle que soit la décision de votre organisation en matière d’authentification et de contrôle d’accès, il est presque certain qu’elle ne reposera pas uniquement — voire pas du tout — sur des pare-feu basés sur les adresses IP. En effet, ces pare-feu partent du principe qu’il existe un périmètre d’entreprise clairement défini. Or, dans le monde actuel des infrastructures applicatives, dominé par le cloud, la mobilité et un caractère presque éphémère, ce périmètre n’existe plus.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.