Enseignements tirés du rapport 2017 sur l’état de la livraison d’applications
Les dirigeants comme les professionnels de la sécurité font preuve de pragmatisme, du moins quant à leur niveau de confiance dans leur capacité à résister aux attaques visant la couche applicative.
Fait intéressant, aucun des deux groupes ne semble pessimiste quant à ses chances de repousser de telles attaques. Dans notre enquête sur l’état de la fourniture d’applications, seuls 5 % des répondants de chaque groupe n’avaient aucune confiance dans la capacité de leur organisation à résister à une attaque visant la couche applicative. Cela ne signifie pas pour autant qu’ils soient optimistes. Seuls 10 % des professionnels de la sécurité et 13 % des dirigeants se disaient très confiants dans leur capacité à affronter les cybercriminels et à remporter la bataille de la sécurité applicative.
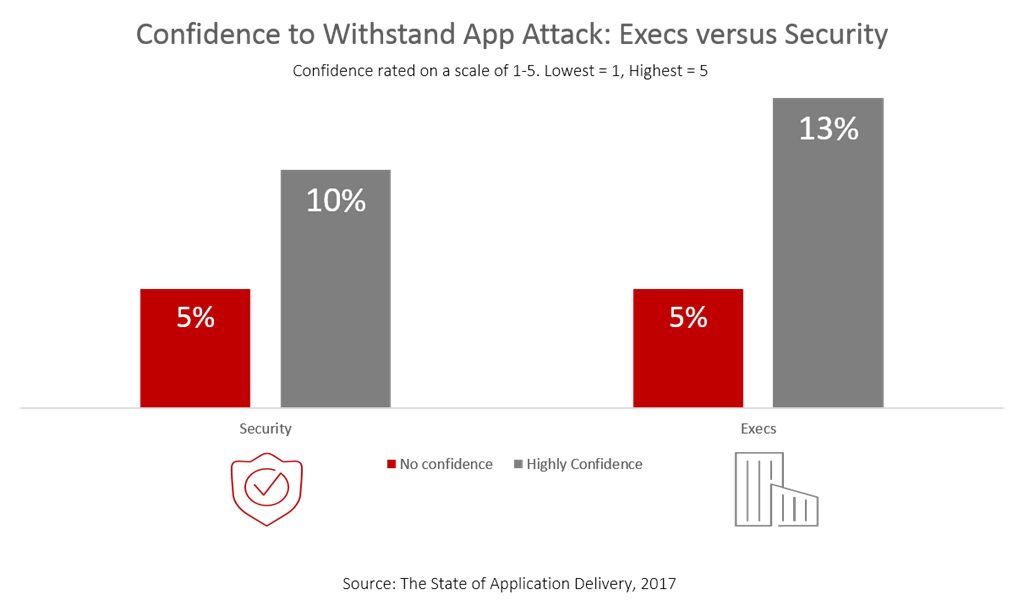
En effet, leurs opinions penchaient bien davantage vers une position intermédiaire, celle du pragmatisme (réalisme).
Quarante pour cent (40 %) des professionnels de la sécurité étaient indécis, ni plus ni moins confiants. Une proportion similaire de cadres dirigeants (37 %) partageait cet avis. Une position qui semble raisonnable de nos jours. Vous pouvez être convaincu de pouvoir résister aux menaces dont vous connaissez actuellement l’existence. Mais c’est bien là le problème en matière de sécurité : l’inconnu est sur le point de devenir une menace.
Alors, qu’est-ce qui explique qu’environ 10 % des professionnels de la sécurité et des dirigeants aient une telle confiance dans la posture de sécurité de leur organisation ? Que savent-ils que les autres ignorent peut-être ?
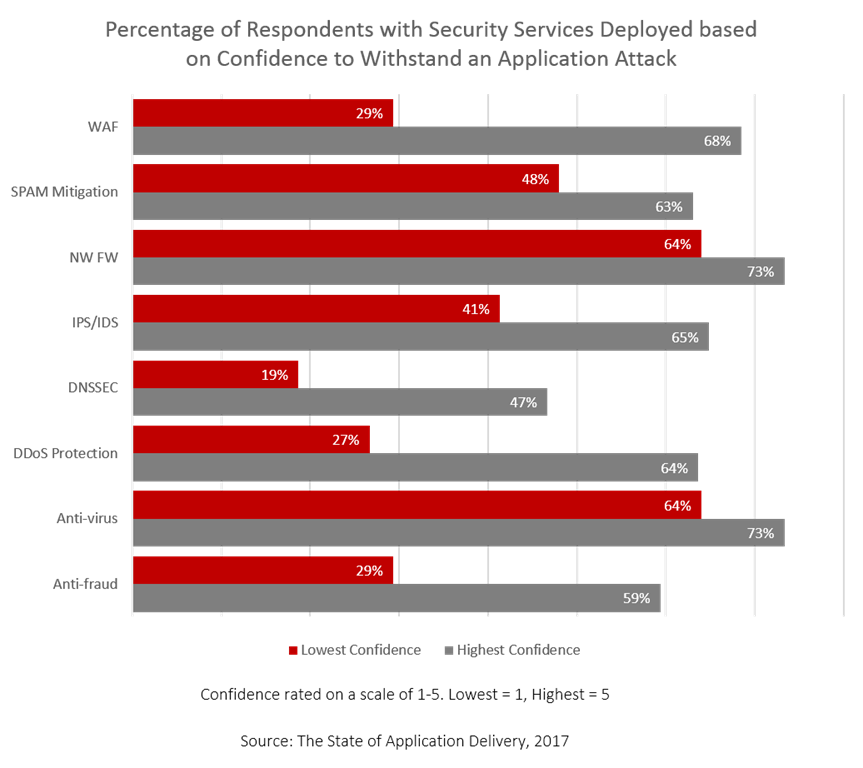
Pour le savoir, j’ai commencé à analyser les données sous tous les angles. Nous avons indiqué dans le rapport complet que le déploiement d’un pare-feu applicatif web et, dans une moindre mesure, d’une protection contre les attaques DDoS semblait renforcer la confiance des personnes interrogées dans leur capacité à résister aux attaques visant la couche applicative. Mais bien entendu, ce ne sont pas les deux seuls services de sécurité disponibles : nous en suivons actuellement huit.
Il semblerait donc raisonnable de supposer que d’autres services applicatifs de sécurité pourraient influer sur le niveau de confiance des personnes dans la posture de sécurité de leur organisation. Un examen rapide des données a montré que cela pourrait bien être le cas.
Pour chacun des huit services de sécurité que nous suivons, nous avons constaté que les personnes les plus confiantes en déployaient une proportion plus élevée. Pour chaque service, l’écart de déploiement selon le niveau de confiance était généralement considérable. En moyenne, chez les répondants les moins confiants, le taux global de déploiement des services de sécurité des applications était inférieur de 24 %. Moins de services de sécurité, moins de confiance. Une coïncidence ? Je ne pense pas.
Mais le simple déploiement de services de sécurité n’est pas le seul facteur susceptible d’influer positivement (ou négativement) sur la confiance des personnes dans leur capacité à résister à une attaque visant la couche applicative. La manière dont vous utilisez ces services applicatifs pour sécuriser les applications compte également.
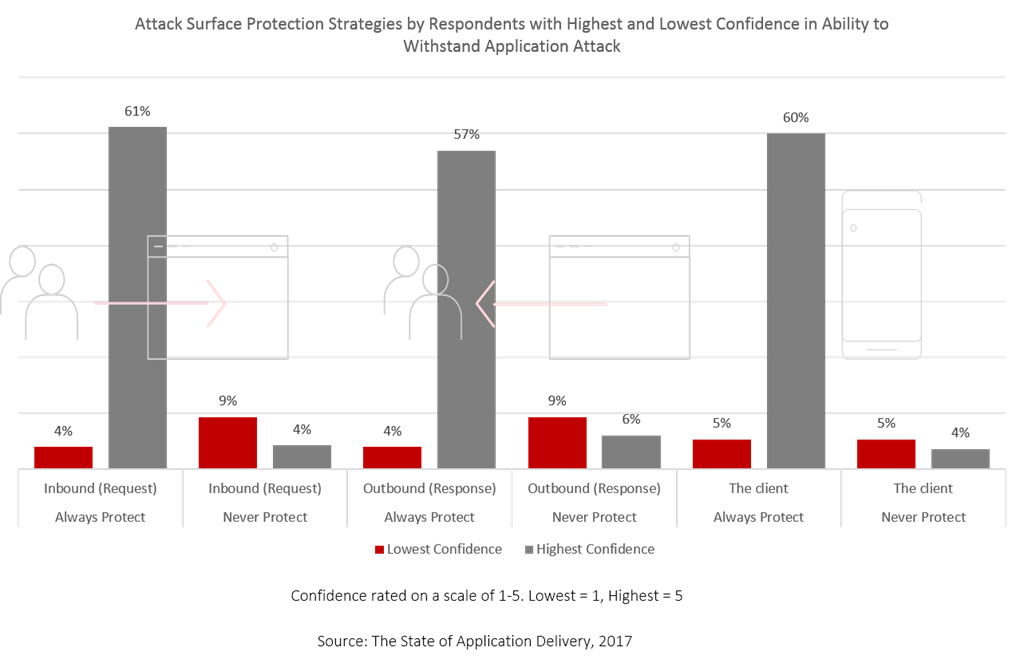
Chaque année, nous demandons aux professionnels comment ils protègent les applications. Nous distinguons trois principales surfaces d’attaque à protéger : le client, la requête et la réponse. En effet, chacune intervient à un moment précis et fait appel à différentes tactiques de sécurité (et donc à différents services) pour mieux sécuriser et défendre les applications et leurs précieuses données. Nous demandons aux personnes interrogées d’indiquer avec quelle régularité elles appliquent des politiques de sécurité à chacune de ces trois surfaces : toujours, jamais ou parfois. À ce stade, personne ne sera surpris d’apprendre que les personnes les plus confiantes protègent toujours les trois surfaces. À l’inverse, celles qui ont le moins confiance ont tendance à ne jamais protéger aucune de ces surfaces.
Bien entendu, ce n’est pas le seul facteur qui influe sur le niveau de confiance. Un faible pourcentage des personnes ayant le moins confiance protègent toujours ces surfaces d’attaque. À l’inverse, certaines des personnes ayant le plus confiance ne protègent jamais ces surfaces. Le fait que les personnes ayant le moins confiance doivent parfois protéger ces surfaces montre qu’il s’agit d’un facteur contributif, mais certainement pas du seul, sans quoi la corrélation serait plus forte entre le fait de ne jamais protéger les surfaces et le niveau de confiance le plus faible.
Néanmoins, plus de la moitié des personnes ayant le niveau de confiance le plus élevé protègent toujours le client (60 %), la requête (61 %) et la réponse (57 %).
Une coïncidence ? Là encore, je ne pense pas.
Bien sûr, nous ne pouvons pas établir de lien de causalité entre le déploiement et l’utilisation de services applicatifs de sécurité et les niveaux de confiance, mais nous pouvons clairement constater qu’il existe une corrélation entre eux.
Les professionnels de l’informatique qui ont le plus confiance en leur capacité à résister aux attaques visant la couche applicative sont plus susceptibles que leurs homologues plus pessimistes de déployer des services de sécurité applicative et de protéger de manière proactive les trois surfaces d’attaque. Voilà qui mérite réflexion si vous êtes plutôt « bof » quant à vos chances de vous défendre contre les menaces que demain pourrait vous réserver.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.