À présent, vous avez suffisamment entendu parler de la règle de sécurité zéro pour la connaître par cœur. Vous la connaissez bien par cœur, n’est-ce pas ?
Au cas où, laissez-moi vous rafraîchir la mémoire :
TU NE FERAS JAMAIS CONFIANCE AUX DONNÉES SAISIES PAR L’UTILISATEUR. JAMAIS.
Excellent. Maintenant que nous avons établi cette règle fondamentale et réglé la question, parlons de la première règle de sécurité. Car, comme vous l’avez sans doute deviné, la sécurité ne se résume pas à une seule règle. Passons donc à la première règle, voulez-vous ?
RÈGLE DE SÉCURITÉ N° 1 : TU NE CODERAS JAMAIS D’IDENTIFIANTS EN DUR. JAMAIS.
À l’ère du contrôle d’accès par jetons (très répandu pour les API) et de l’identité fédérée, cette règle est rarement enfreinte dans les applications destinées au public. C’est en revanche au sein de l’organisation qu’elle est souvent enfreinte et ignorée. Et cela devient rapidement problématique à mesure que les équipes NetOps intensifient leur recours aux scripts et à l’automatisation afin de contribuer à l’optimisation de l’informatique au service des initiatives de transformation numérique de leur organisation.
Permettez-moi d’illustrer mon propos avec l’un des exemples bien réels que j’ai trouvés sur Internet. Je dis bien « l’un », car je n’ai ni le temps ni la bande passante nécessaires pour en dresser une liste exhaustive. Cette pratique est à ce point répandue.
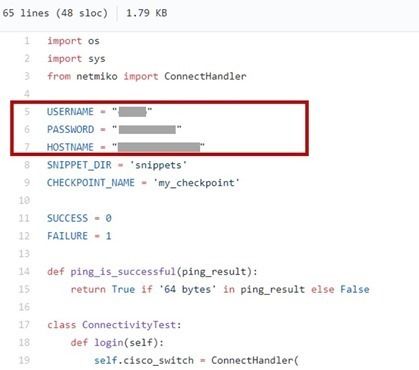
À votre droite, vous verrez une faute de sécurité malheureusement très courante : des identifiants codés en dur et stockés en clair. Il n’y a même pas de commentaire reconnaissant que cette pratique est inacceptable dans un environnement de travail, ni la moindre allusion à la nécessité d’utiliser une méthode d’authentification plus sécurisée.
Cela me préoccupe profondément dans le contexte des opérations réseau, car l’impact potentiel est considérablement plus important lorsque l’on intervient sur le réseau partagé de l’entreprise.
L’une des raisons pour lesquelles nous constatons ce type de problème de sécurité est que, même si les équipes NetOps adoptent effectivement l’automatisation, elles ne le font pas nécessairement de manière stratégique. Nous observons qu’une part importante des professionnels des NetOps se mettent à Python et l’associent à une méthode traditionnelle de configuration et de gestion reposant sur une interface en ligne de commande (CLI).
Tout comme ils saisiraient leurs identifiants dans la ligne de commande, ils les insèrent tels quels dans un script et considèrent que le travail est terminé.
À terme, cela posera problème. Quelqu’un finira par exploiter cette pratique, et nos fils d’actualité en parleront pendant des jours. Car ce genre de chose s’est déjà produit. Vous vous souvenez de OneLogin ? L’entreprise ne stockait certes pas des scripts contenant des identifiants, mais elle stockait des fichiers qui en contenaient. Vous imaginez les dégâts que cela a causés.
Le problème, c’est que l’équipe NetOps peut se sentir parfaitement à l’aise à l’idée d’intégrer des identifiants de ligne de commande dans un script, mais où ce script finit-il ? Est-il géré comme il se doit, à la manière d’une infrastructure en tant que code ? Est-il versionné et conservé dans un dépôt ?
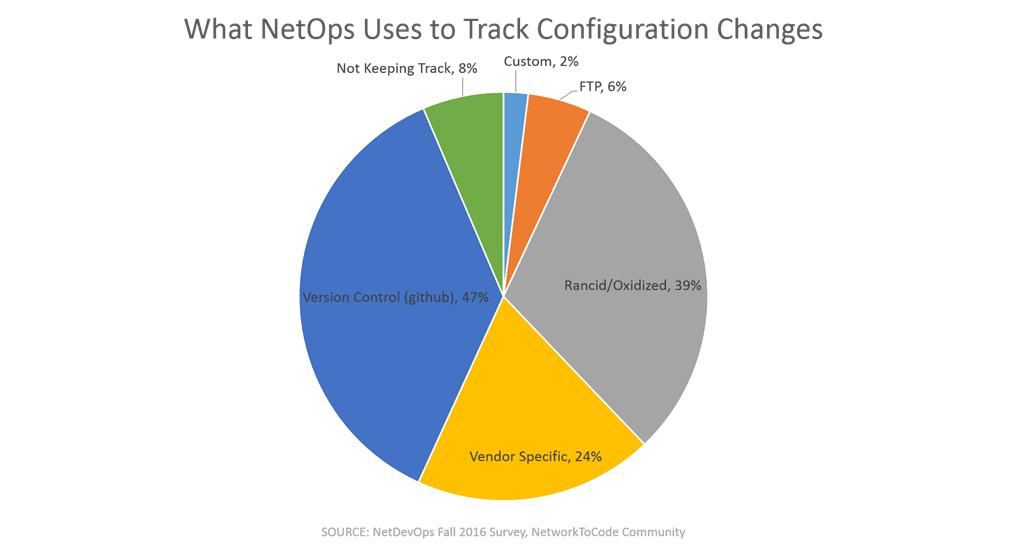
Vous vous souvenez peut-être d’une enquête menée auprès de la communauté Network to Code qui révélait un fort taux d’adoption par les équipes NetOps de… (roulement de tambour) GitHub.
Alors, posons-nous la question : où se trouve notre dépôt ? Est-il hébergé hors site ? Sur site ? Comment est-il protégé, et quelle serait l’étendue des dégâts si quelqu’un parvenait à y accéder ?
Pour rester à la hauteur et répondre aux besoins de l’entreprise, nous devons faire évoluer nos opérations grâce aux scripts et à l’automatisation. Les équipes NetOps doivent s’engager dans cette voie, mais pas sans examiner sérieusement les conséquences du stockage d’identifiants en texte clair, où que ce soit.
Au minimum, les scripts devraient exiger la saisie d’identifiants lors de leur exécution. Les identifiants ne devraient jamais être stockés dans un fichier ou dans le script, et encore moins en clair. Dans l’idéal, il faudrait utiliser une solution de gestion des identifiants plus avancée afin d’imposer l’authentification et de recourir à la tokenisation dans l’ensemble des scripts internes. Mais je sais que nous n’en sommes actuellement qu’aux prémices de l’adoption massive de l’automatisation dans les opérations réseau, et que nous devons avancer étape par étape.
Dans cette optique, exigez au minimum la saisie d’identifiants lors de l’exécution. Si cela s’avère trop difficile avec votre mise en œuvre actuelle, il est peut-être temps de prendre du recul et de réexaminer votre stratégie globale d’automatisation informatique. La première question à vous poser est la suivante : en avez-vous une ? Ou ce que vous faites n’est-il qu’une réponse tactique (et primaire) aux exigences de l’entreprise ?
Car la solution à long terme ne devrait pas — ne peut pas — consister à stocker des identifiants en clair dans chaque script. Outre le risque évident pour la sécurité, pensez à la dette technique que vous accumulez. Si vous devez modifier les identifiants, vous devez les modifier partout. Les retrouver demande du temps et des efforts. Du temps et des efforts dont vous ne disposez probablement pas, sans quoi vous ne chercheriez pas autant à gagner du temps en adoptant l’automatisation.
Alors, s’il vous plaît, n’enfreignez pas la première règle de sécurité. Soyez plus prudent et plus avisé. L’automatisation ne doit pas être une réponse tactique aux exigences de mise à l’échelle et de rapidité. Elle doit être — et elle est — stratégique, ce qui implique d’accorder davantage d’attention aux conséquences à long terme de la manière dont vous la mettez en œuvre.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.