Vous allez avoir besoin d’une plateforme d’automatisation et d’orchestration. Le serverless est peut-être exactement ce que vous recherchiez.
Le serverless (également appelé Function as a Service) en est encore à ses balbutiements. Et toute technologie qui commence à peine à faire ses preuves doit généralement répondre à la question : « Mais à quoi sert-elle ? » C’est particulièrement vrai à une époque où, presque chaque jour, une nouvelle avancée ou technologie cherche à attirer notre attention.
Les cas d’usage classiques du serverless reposent sur sa capacité à exploiter la puissance du cloud pour certains types de charges de travail, comme le traitement d’images ou l’exploration de données. Mais certaines organisations utilisent aujourd’hui le serverless à des fins, disons, moins séduisantes, comme l’automatisation des opérations.
En fait, je pourrais même affirmer (et je crois que je vais le faire, parce que c’est tout moi) que le serverless est peut-être aujourd’hui l’un des moyens les plus efficaces d’automatiser les opérations. Voici quatre raisons pour lesquelles je vous recommande d’envisager sérieusement le serverless comme plateforme d’automatisation des opérations.
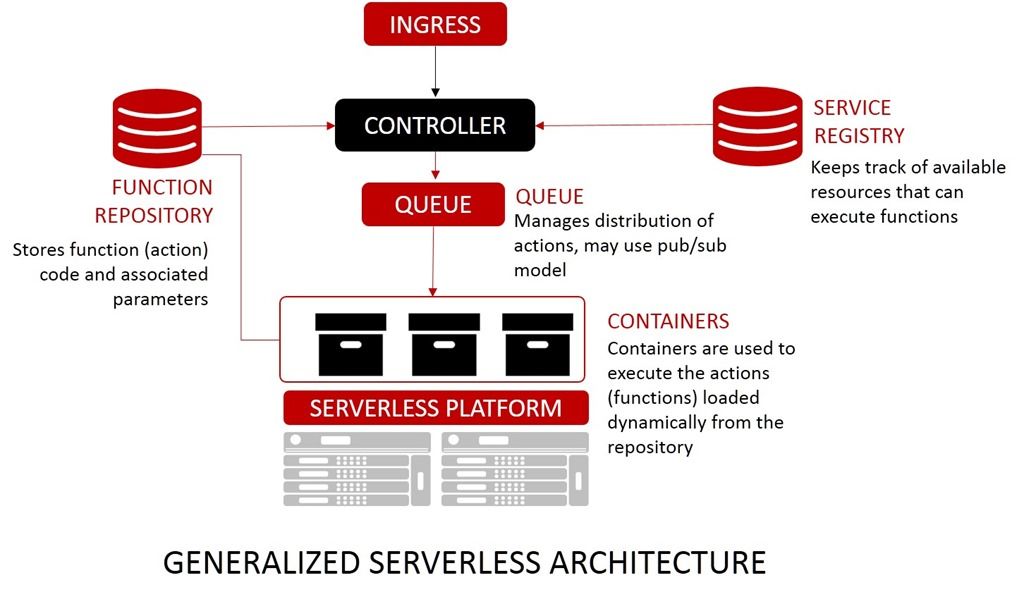
1. Elle est pilotée par les événements
Dans un système piloté par les événements, les actions déclenchent des opérations. Les événements (parfois appelés actions) peuvent être déclenchés de multiples façons, mais le sont le plus souvent par un appel d’API REST, soit depuis une ligne de commande (par exemple avec « curl »), soit depuis une interface web simple. Il peut notamment s’agir de provisionner un service, de mettre à jour une configuration ou de désactiver une règle de pare-feu. En résumé, le déploiement d’applications en production, puis celui des services réseau et applicatifs nécessaires, est décomposé en une série d’« actions ». De nombreuses actions du pipeline sont déclenchées par l’achèvement d’une action précédente, ce qui correspond bien aux concepts de « séquence d’actions » des environnements sans serveur tels que OpenWhisk. Après tout, l’orchestration des déploiements consiste à automatiser un processus composé de nombreuses petites tâches automatisées distinctes. Chacune d’elles peut être représentée par un appel d’API vers un environnement sans serveur, tandis qu’un appel d’API global lance l’ensemble de la séquence.
2. Elle favorise l’infrastructure en tant que code et sa réutilisation
Les modèles et les scripts s’inscrivent dans le concept d’infrastructure en tant que code, mais un système basé sur une architecture serverless répondrait intrinsèquement à ce critère. Cette approche favorise également la réutilisation des artefacts et des composants de déploiement en les encapsulant sous forme de code injecté dans le processus. On obtient ainsi des processus prévisibles, reproductibles et cohérents, qui peuvent être mesurés et optimisés au fil du temps. Une approche « une tâche, une fonction » favorise en outre la composabilité et permet de créer le processus de manière plus fluide, en l’orchestrant facilement par l’injection de différentes fonctions selon un pipeline généré dynamiquement.
3. C’est « serverless »
Nous savons tous que le serverless ne signifie pas littéralement qu’il n’y a aucun serveur. Mais le principe même qui le rend attrayant pour les développeurs — à savoir que l’infrastructure matérielle (et logicielle) sous-jacente est « invisible » pour ses utilisateurs — devrait également séduire les équipes chargées de l’infrastructure et des opérations réseau. N’oubliez pas que dès lors que vous commencez à automatiser et à orchestrer le pipeline de déploiement, vous avez besoin de logiciels et de systèmes pour le gérer. Cela implique des serveurs et des logiciels qu’il faut acquérir sous licence, entretenir, administrer, faire évoluer et sécuriser… vous voyez le tableau. Vous savez déjà à quel point la gestion des applications destinées aux utilisateurs peut être exigeante ; imaginez ce qu’il en est pour les applications dédiées aux opérations. Une fois mise en place, une infrastructure serverless fournit une plateforme cohérente sur laquelle vous pouvez créer autant de workflows que nécessaire sans vous soucier de l’infrastructure sous-jacente. Ainsi, les équipes opérationnelles peuvent elles aussi bénéficier des avantages qui attirent les développeurs vers le serverless.
4. Tout est polyglotte
Vous vous demandez peut-être quel est le rapport avec tout cela. Eh bien, laissez-moi vous expliquer. Aucun centre de données ne fonctionne sur une infrastructure homogène et, même lorsqu’elles s’en tiennent à un seul fournisseur, les entreprises utilisent plusieurs modèles et versions de matériels comme de logiciels. L’un des défis auxquels elles sont confrontées consiste à gérer la diversité des appareils et des versions dans l’ensemble de leur environnement. La plupart des environnements serverless prennent déjà en charge une grande variété de langages et d’outils (une action peut être écrite en Python, une autre en node.js), ainsi que des actions « basées sur des images », c’est-à-dire des conteneurs capables d’exécuter à peu près n’importe quoi. Lorsque l’on cherche à orchestrer un processus composé de tâches qui automatisent un ensemble de systèmes aussi diversifié, pouvoir utiliser l’outil le plus adapté — et parfois le seul disponible — constitue un véritable atout pour les opérations.
Contrairement à la plupart des applications, auxquelles les particuliers comme les entreprises accèdent et qu’ils utilisent en permanence, les tâches opérationnelles sont exécutées peu fréquemment et parfois (même si nous n’aimons pas l’admettre) sans grand préavis, en réponse à des incidents de sécurité ou de disponibilité survenant dans l’environnement global. Un système piloté par les événements, tel qu’une architecture serverless, semble donc particulièrement adapté. Il fournit une plateforme « toujours active », capable d’exécuter une grande variété de tâches couvrant l’ensemble du spectre opérationnel. À un instant donné, il peut exécuter une tâche liée à la sécurité, comme la mise à jour d’une règle de pare-feu. L’instant d’après, il peut déclencher une action visant à intégrer un nouveau service applicatif, par exemple un WAF, dans le chemin de données d’une application afin de répondre à une vulnérabilité zero-day nécessitant une correction immédiate. La même plateforme peut ainsi fournir le mécanisme permettant d’exécuter pratiquement toutes les tâches opérationnelles requises, de manière automatisée et extensible.
Des événements peuvent même être déclenchés par la création d’un ticket ou par une commande envoyée à un bot depuis un système prenant en charge le ChatOps, tel que Slack. Les informations requises peuvent alors être automatiquement extraites du ticket ou de la commande afin d’être utilisées lors de l’exécution des actions nécessaires à l’accomplissement de la tâche.
Le serverless s’adresse avant tout aux développeurs, mais ses principes et mécanismes sous-jacents en font une alternative intéressante à la création de vos propres systèmes d’orchestration opérationnelle ou au recours à un ensemble de systèmes faiblement couplés, avec les difficultés d’intégration et d’exploitation que cela implique.
Si vous débutez tout juste dans l’automatisation de vos opérations, il peut être judicieux d’examiner attentivement les plateformes serverless destinées aux entreprises afin de déterminer dans quelle mesure elles pourraient répondre à vos besoins.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.