Il y a un peu plus de neuf mois, nous avons présenté F5 NGINX One, une offre unifiée conçue pour simplifier les difficultés liées à la mise à disposition d’applications modernes. En réunissant des technologies éprouvées telles que F5 NGINX Plus et F5 NGINX Ingress Controller, ainsi qu’un plan de gestion centralisé comme la console F5 NGINX One, nous avons voulu proposer aux équipes une solution rationalisée leur permettant de faire évoluer leur infrastructure, de garder la maîtrise de leurs opérations et de concevoir des systèmes sécurisés et fiables.
Depuis, nos équipes travaillent sans relâche pour proposer de nouvelles fonctionnalités dans l’ensemble des composants de NGINX One. Chaque amélioration vise à résoudre des défis opérationnels concrets, qu’il s’agisse d’accélérer la mise sur le marché, d’améliorer la visibilité sur les environnements distribués ou de sécuriser les charges de travail. Ces mises à jour témoignent de notre engagement à aider les entreprises modernes à répondre aux exigences liées à la fourniture d’applications hautes performances.
Voici comment NGINX One a permis aux équipes d’avancer plus rapidement, de réduire la complexité opérationnelle et de renforcer la confiance dans leurs écosystèmes applicatifs.
Accélérer la création de valeur et gagner en flexibilité
Obtenir des résultats plus rapidement ne repose pas uniquement sur la vitesse, mais aussi sur la capacité donnée aux équipes de déployer rapidement, d’optimiser leurs environnements et de s’adapter à l’évolution des besoins. Voici les principales fonctionnalités que nous avons introduites pour permettre aux équipes chargées des plateformes d’atteindre ces objectifs.
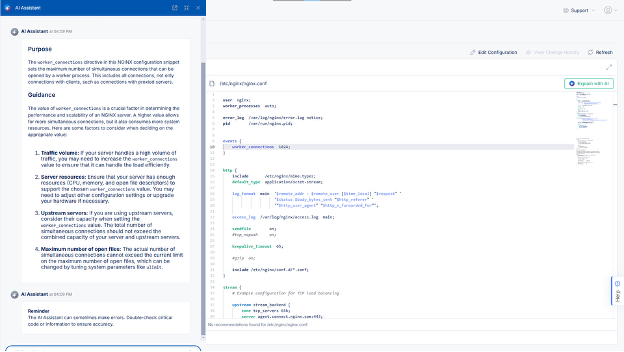
- Des workflows plus rapides avec F5 AI Assistant. F5 AI Assistant accélère la résolution des problèmes, le traitement des tâches répétitives et la gestion des configurations en fournissant des informations pratiques et des recommandations adaptées au contexte, fondées sur la documentation et les bonnes pratiques de NGINX.
- Accélération des performances des applications grâce aux indications précoces HTTP (HTTP Early Hints). Introduites dans NGINX Plus R35, les indications précoces HTTP (HTTP Early Hints) permettent de précharger les ressources avant même que le navigateur de l’utilisateur ne les demande. En réduisant les temps de chargement des sites web, cette fonctionnalité améliore l’expérience utilisateur des applications web hautes performances.
- Contrôle d’accès aux API amélioré. Grâce à la limitation de débit par niveau dans NGINX Ingress Controller 5.0, les entreprises peuvent contrôler dynamiquement l’accès aux API en fonction du niveau d’adhésion des utilisateurs. Cela garantit des performances constantes à grande échelle et une prestation de services plus fiable pour différents groupes d’utilisateurs.
- Déploiement léger optimisé. Le mode de déploiement léger de NGINX Instance Manager 2.20 élimine la surcharge liée à ClickHouse, optimisant ainsi l’utilisation des ressources tout en donnant la priorité aux fonctionnalités essentielles pour accélérer les déploiements.
Ensemble, ces innovations fournissent aux organisations les outils dont elles ont besoin pour rester agiles et répondre à des exigences en constante évolution.
Simplifier le contrôle et la gouvernance distribués
Les architectures d’applications distribuées posent des défis croissants aux équipes qui cherchent à garantir la cohérence, la gouvernance et la visibilité. Avec NGINX One, nous proposons une solution unifiée pour gérer les infrastructures dans Kubernetes, les machines virtuelles et les environnements hybrides.
La console NGINX One étend la gestion centralisée aux déploiements Kubernetes et à toutes les instances NGINX, permettant ainsi aux équipes de surveiller efficacement les performances, l’état des systèmes et les vulnérabilités dans l’ensemble des environnements. NGINX One décloisonne également les équipes distribuées. De nouvelles fonctionnalités, telles que les configurations intermédiaires et l’importation/exportation de configurations, simplifient la mise en place, facilitent la collaboration entre les équipes distribuées et fluidifient les workflows de déploiement itératifs.
En outre, NGINX One renforce également la gouvernance grâce au contrôle d’accès basé sur les rôles (RBAC). Les fonctionnalités RBAC avancées permettent aux administrateurs d’attribuer des autorisations granulaires, de créer des rôles personnalisés conformes aux politiques de l’organisation et d’assurer une meilleure séparation des responsabilités afin de respecter les cadres de gouvernance.
En répondant à la complexité croissante des environnements applicatifs modernes, nous avons permis aux équipes d’exploitation de bénéficier d’une gestion et d’une gouvernance unifiées à grande échelle. Les entreprises peuvent ainsi consacrer moins de temps à la coordination des outils et davantage à la création de valeur.
Renforcer la sécurité des applications
La gestion des menaces avancées, des exigences de conformité et des cycles de développement rapides nécessite des solutions de sécurité intelligentes, automatisées et simples. Nos récentes améliorations apportées à NGINX One intègrent la sécurité aux workflows sans alourdir la charge opérationnelle.
Par exemple, la console NGINX One centralise la gestion des politiques WAF de F5 NGINX App Protect, ce qui aide les équipes à simplifier le déploiement, à réduire les risques de mauvaise configuration et à améliorer la collaboration entre les équipes de sécurité et de développement dans les environnements distribués.
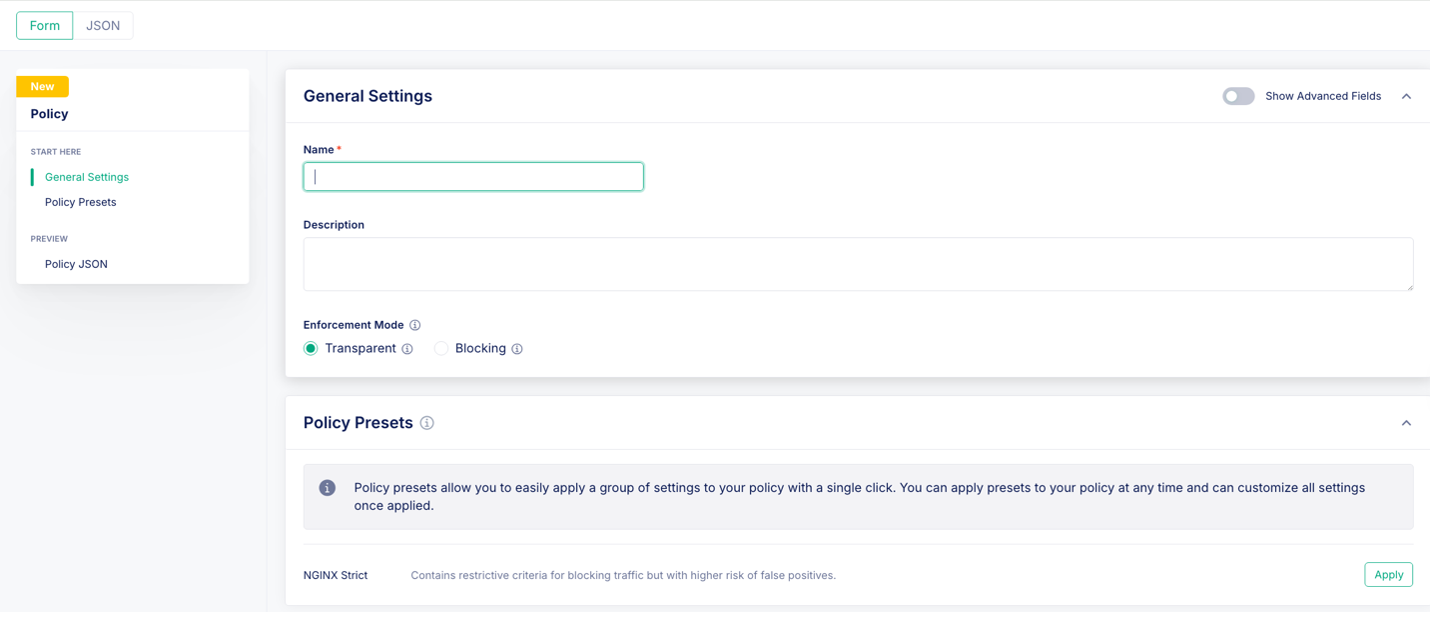
Figure 2 : la console NGINX One centralise et simplifie la gestion des politiques NGINX App Protect WAF.
Nous avons également amélioré les processus d’authentification grâce à la prise en charge native d’OpenID Connect (OIDC). Cette fonctionnalité de NGINX Plus R34 simplifie la sécurisation de l’authentification et des autorisations grâce à des fonctions telles que la déconnexion initiée par la partie utilisatrice, la récupération du profil utilisateur et les processus intégrés de fédération des identités, ce qui réduit la consommation de ressources et le recours à des scripts personnalisés.
F5 a également amélioré la détection et l’atténuation proactives des menaces. La console NGINX One renforce la détection des menaces grâce à la surveillance des CVE et aux alertes en temps réel, tandis que la veille sur les adresses IP dans NGINX App Protect consolide les défenses en bloquant le trafic malveillant à l’aide d’une base de données des menaces actualisée.
En intégrant directement ces nouvelles fonctionnalités de sécurité aux workflows de mise à disposition des applications, NGINX One assure leur protection sans compromettre la rapidité ni l’agilité.
Perspectives d’avenir
Outre une série de nouvelles versions, NGINX One fait partie de la F5 Application Delivery and Security Platform. Chaque composant de cette plateforme joue un rôle essentiel pour permettre aux organisations d’accélérer, de contrôler et de sécuriser les applications modernes, les API et les charges de travail d’IA. Conçue comme une solution unifiée, la plateforme garantit des performances fiables, une sécurité robuste et une évolutivité fluide pour les applications déployées dans des environnements cloud, hybrides et en périphérie.
Comme vous pouvez le constater, ces neuf derniers mois ont été marqués par une activité intense.
Et pour l’avenir, F5 reste déterminé à s’appuyer sur ces bases solides. Qu’il s’agisse de proposer de nouvelles fonctionnalités destinées aux développeurs, d’étendre les capacités de gestion centralisée ou de trouver des moyens innovants de renforcer la sécurité des applications, NGINX One est prêt à accompagner les équipes chargées des plateformes face aux défis posés par les applications modernes basées sur l’IA.
Compte tenu du grand nombre de mises à jour de fonctionnalités à présenter, nous vous invitons à consulter nos notes de version pour en savoir plus.
Et si ce n’est pas encore fait, consultez notre tout dernier e-book consacré à la gestion et à l’optimisation des applications modernes. Vous pouvez également nous contacter pour découvrir comment NGINX One peut prendre en charge vos charges de travail critiques, simplifier vos opérations et sécuriser vos environnements.
À propos des auteurs
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.