À l’époque, il existait une correspondance presque parfaite entre les ports réseau et les applications. Le port 53 ? C’était le DNS. Le port 22 ? SSH. Le port 23 ? Telnet. Le port 80 ? Le site web.
Notez ici l’emploi du singulier. « Le » site web. Et non « l’une des quelque deux cents applications web accessibles via HTTP ».
C’est une distinction importante, car elle permet de comprendre le déplacement du périmètre de l’application depuis la périphérie (le pare-feu réseau) vers un emplacement plus proche de l’application, à l’intérieur du centre de données (c’est l’enceinte intérieure, pour ceux d’entre vous qui utilisent encore l’analogie du « château » en matière de sécurité).
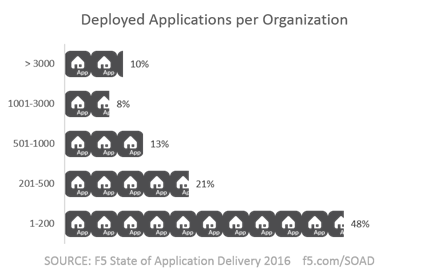
Nos dernières données montrent que 65 % des applications fournies reposent sur le protocole HTTP. Les autres utilisent les protocoles habituels : SSH, FTP, SMTP et DNS, ainsi que d’autres protocoles peut-être moins connus. Mais combien d’applications une entreprise type compte-t-elle ? Notre rapport 2016 sur l’état de la fourniture d’applications est très instructif. Près de la moitié des entreprises ont déployé entre 1 et 200 applications. Et l’autre moitié ? Eh bien, plus de 200. Fait assez surprenant, 10 % d’entre elles exploitent actuellement plus de 3 000 applications.
Plus de la moitié de ces applications utilisent le protocole HTTP. Elles passent toutes par le même port sur le fidèle défenseur du centre de données : le pare-feu réseau. Un pare-feu réseau qui, très probablement, est incapable de faire la différence entre ces applications. Qui ne se soucie absolument pas de savoir s’il transmet du JSON ou du HTML, si l’application est destinée aux collaborateurs ou aux consommateurs, ni si elle doit être accessible depuis un appareil mobile lorsque vous êtes chez vous.
Ces éléments jouent un rôle de plus en plus important dans la sécurisation des applications. Il faut notamment savoir déterminer si la charge utile d’une application est compromise ou non (JSON n’est ni HTML ni XML), et si l’accès doit être autorisé depuis un emplacement ou un appareil donné.
C’est le genre de questions qui intéressent au plus haut point les services de contrôle d’accès aux applications. À l’instar des autres services axés sur les applications, les services de contrôle d’accès aux applications jouent un rôle de plus en plus important dans la stratégie globale de sécurité, précisément parce qu’ils peuvent faire la distinction entre les applications et appliquer les politiques appropriées. Ils ne se contentent pas d’examiner les protocoles et les ports : ils analysent en profondeur l’ensemble des échanges et évaluent diverses variables (ce que nous appelons le contexte) afin de déterminer si Bob doit effectivement être autorisé à accéder à cette application hautement sensible depuis son salon.
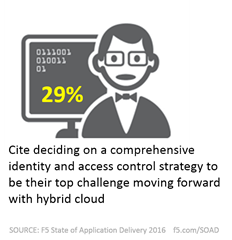
D’après nos recherches, les entreprises en sont conscientes. Aujourd’hui, 87 % d’entre elles ont déployé au moins quatre services de gestion des identités et des accès. Et, sans surprise (du moins pour moi), il s’agit de la catégorie de services applicatifs qui connaît la plus forte croissance en 2016, puisque 50 % prévoient d’en déployer un au cours des 12 prochains mois. Cela n’a rien de surprenant, car l’accès aux applications englobe désormais nécessairement le cloud, où les pare-feu réseau ne permettent pas d’étendre le contrôle des accès aux applications. Les services de gestion des identités et des accès, en revanche, le permettent.
Il est certes vrai que les pare-feu réseau restent le principal service déployé par les entreprises, et je ne m’attends pas à ce que cela change de sitôt. Ils jouent et continueront de jouer un rôle majeur dans la stratégie de sécurité de chaque entreprise. Mais à mesure que le cloud, la mobilité et l’Internet des objets étendent le paysage applicatif à protéger, le rôle et l’importance du contrôle d’accès aux applications vont continuer de croître. Non seulement parce que les pare-feu réseau ne disposent plus de la visibilité nécessaire pour distinguer les applications fournies via un même protocole (HTTP), mais aussi parce qu’ils ne constituent plus le seul point d’entrée vers ces applications lorsqu’un grand nombre d’entre elles sont déployées ailleurs, dans le cloud.
Pour en savoir plus, n’oubliez pas de télécharger le rapport complet « État de la fourniture d’applications 2016 ».
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.