Le cloud computing continue de dominer le paysage technologique. Il reste la réponse à presque tous les problèmes techniques et commerciaux imaginables. Besoin d’accélérer la mise sur le marché ? Adoptez le cloud ! Besoin de passer à l’échelle pour concrétiser la croissance de votre entreprise ? Adoptez le cloud ! Besoin de changer de cap plus rapidement face à l’évolution des marchés ? Adoptez le cloud ! Envie de cheveux en meilleure santé ? Adoptez le cloud !
Bon, peut-être pas pour le dernier point, mais la réalité, c’est que nous sommes, pour l’essentiel, submergés de discours sur la manière dont le cloud peut aider les entreprises et les équipes informatiques à relever pratiquement tous les défis auxquels elles sont confrontées. Et s’il est indéniable que le cloud computing peut soutenir vos efforts de transformation numérique, ceux qui ont ouvert la voie rencontrent aujourd’hui des difficultés. Notre rapport 2017 sur l’état de la fourniture d’applications en a mis plusieurs en évidence, ainsi que d’autres qui pourraient encore se tapir dans les recoins obscurs de l’informatique, prêtes à montrer leur vilaine tête.
01 | LE CLOUD, C’EST « TOUT CE QUI PRÉCÈDE »
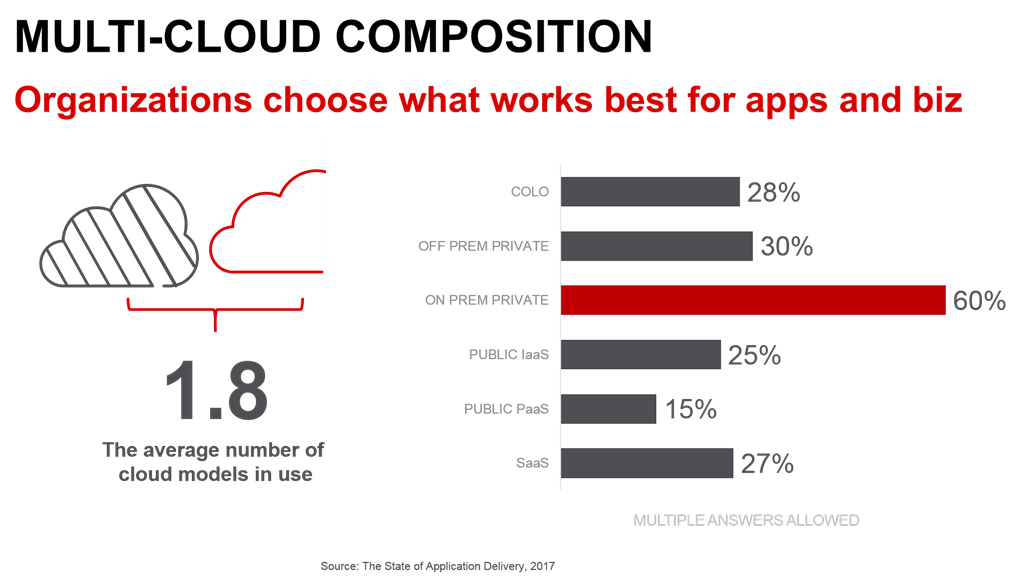
Cela ne devrait pas être une surprise, mais les organisations adoptent une définition et un usage bien plus larges du « cloud ». Nous avons proposé six modèles distincts de cloud computing et constaté qu’ils étaient tous utilisés par les répondants. Le cloud privé (sur site) était de loin le modèle privilégié, mais les autres modèles privés — et publics — étaient également bien représentés. En moyenne, les organisations avaient adopté 1,8 modèle de cloud différent. Précisons qu’il ne s’agit pas du nombre de fournisseurs de cloud utilisés, mais uniquement des modèles. Nous savons que la plupart des organisations utilisent un grand nombre d’applications SaaS, mais celles-ci ne représentent qu’un modèle parmi tant d’autres.
Alors qu’une courte majorité (55 %) n’utilisait qu’un seul modèle, 36 % en avaient adopté deux à trois, et 10 % des plus de 2 100 répondants utilisaient au moins quatre modèles de cloud différents au sein de leur organisation.
De toute évidence, nous sommes dans un monde multicloud, et la diversité des modèles utilisés par les organisations continuera de croître à mesure qu’elles intensifieront leurs efforts dans le cloud. Mais comme le cloud tend à englober tous les modèles d’utilisation, les organisations peinent à maintenir une cohérence entre des environnements disparates. La discordance opérationnelle règne.
02 | CLOUD COHÉRENT
Lorsque nous avons interrogé les organisations sur les difficultés auxquelles elles pouvaient être confrontées, le thème général de la « cohérence » est arrivé en tête. Pour certaines, il s’agissait de la constance des performances des applications ; pour d’autres, de l’harmonisation des politiques de sécurité. La gestion des identités reste également un défi pour un répondant sur quatre évoluant dans un environnement multicloud. Et presque autant de personnes (27 %) peinent à maîtriser les divergences opérationnelles inhérentes à la gestion multicloud.
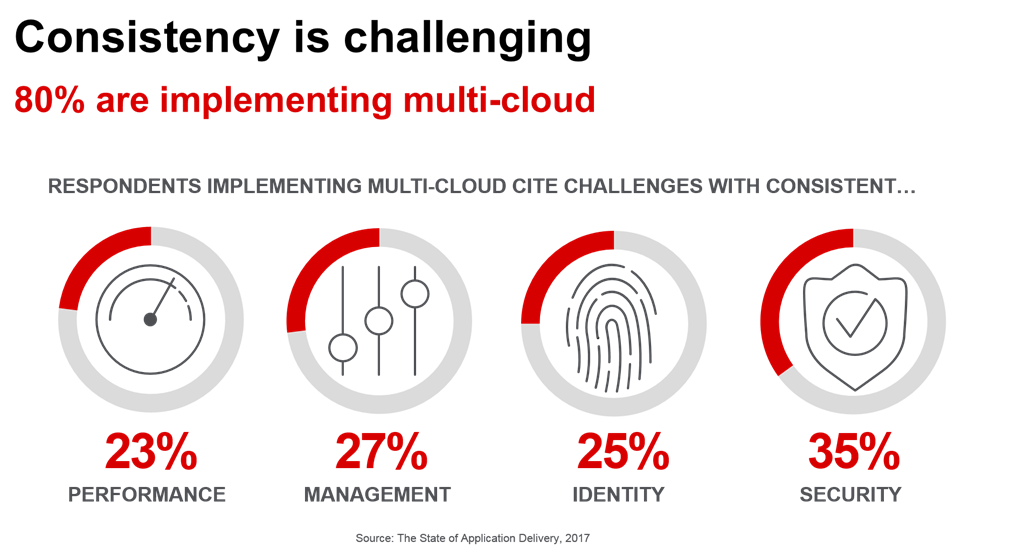
Parmi ces quatre défis liés à la cohérence, la sécurité arrivait en tête. Il ne s’agit pas des préoccupations générales en matière de sécurité exprimées il y a dix ans, mais de celles d’utilisateurs plus matures et expérimentés, qui reconnaissent que le problème n’est pas que le cloud manque de sécurité, mais plutôt qu’il ne parvient pas à garantir une sécurité homogène.
Cette incohérence résulte du manque d’harmonisation des services de sécurité au sein d’un environnement multicloud. Les services de sécurité sont certes facilement accessibles auprès des fournisseurs de cloud et sur les places de marché, mais la mise en œuvre des politiques diffère de celle des services sur site, ce qui complique l’obtention d’un niveau de sécurité équivalent et empêche les entreprises utilisatrices d’avoir pleinement confiance dans l’efficacité de ces politiques.
Ce défi a été cité par un répondant sur trois, ce qui en fait le principal obstacle auquel les entreprises sont confrontées dans la mise en œuvre de leurs projets multicloud. Il est d’autant plus frustrant qu’une pénurie de talents laisse de nombreux postes vacants dans les domaines de la sécurité de l’information et du cloud computing au sein de nombreuses organisations.
03 | PÉNURIE DE COMPÉTENCES
La pénurie de talents dans le domaine de la sécurité de l’information est largement connue. Depuis des années, d’innombrables articles et billets de blog sont consacrés à ce problème majeur pour le secteur de la sécurité. Et la situation ne semble pas s’être améliorée au cours de l’année écoulée. En 2016, 34 % des personnes interrogées dans le cadre de notre enquête citaient le « manque de compétences » parmi les principaux défis de sécurité auxquels elles étaient confrontées. Et en 2017 ? Là encore, 34 % estiment que le manque de compétences reste un défi majeur.
Ajoutons à cela les 29 % qui ont cité le manque d’expertise immédiatement disponible comme un obstacle majeur dans leur parcours multicloud, et nous tenons peut-être une explication au fait que tant d’organisations consacrent du temps et de l’argent au déploiement de leurs clouds privés sur site.
Il est essentiel de combler ces deux lacunes du cloud, en particulier en matière de sécurité. En effet, non seulement les entreprises gagnent en maturité dans leur utilisation du cloud computing, mais elles ont également défini un ensemble clair d’exigences répondant à leurs besoins spécifiques en matière de sécurité pour l’adoption du cloud.
04 | EXPERTISE EN SÉCURITÉ
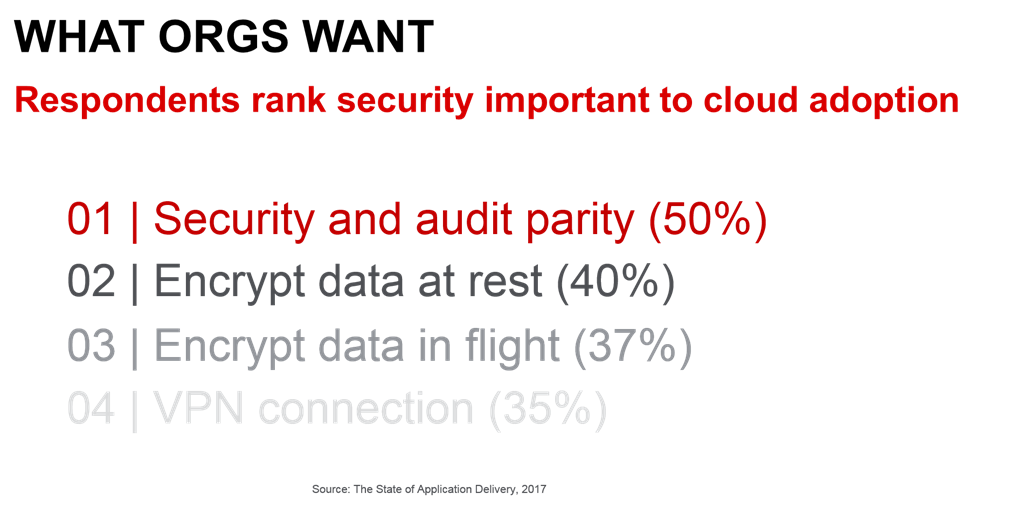
Aujourd’hui, plus personne ne s’inquiète raisonnablement de la sécurité intrinsèque des environnements de cloud public. Les organisations ont depuis longtemps dépassé ces préoccupations, et leurs besoins et exigences sont désormais plus précis et témoignent clairement d’une stratégie mûrement réfléchie, couvrant tous les aspects, des réseaux aux applications.
Pourtant, la principale « capacité » de sécurité que les personnes interrogées jugent importante pour l’adoption du cloud n’est même pas une capacité de sécurité : il s’agit de la cohérence. La parité en matière de sécurité et d’audit avec les services et les politiques sur site arrive en tête de liste. Le chiffrement des données au repos (40 %) et en transit (37 %) se classe respectivement en deuxième et troisième positions dans l’enquête de cette année.
Je dois m’arrêter un instant ici pour souligner que 11 % des personnes ayant déclaré que le chiffrement des données en transit était important pour l’adoption du cloud n’avaient aucun projet de déployer SSL partout. Cela ne veut pas dire qu’elles ne déployaient pas SSL « ici ou là », mais il était intéressant de constater qu’elles n’adhéraient pas pleinement à cette idée, alors même qu’elles la jugeaient importante pour l’adoption du cloud.
Il est également intéressant de noter que la sécurité s’est hissée en tête de la liste des éléments « sans lesquels on ne déploierait pas une application ». Au cours des trois dernières années, nous avons vu la sécurité se hisser à la première place, et je pense qu’il sera difficile pour les autres catégories de services applicatifs (performances, identité, disponibilité et mobilité) de la détrôner de sitôt.
Le cloud n’est pas près de disparaître, et le multicloud constitue aujourd’hui clairement la destination visée par la plupart des organisations. Reste encore à parcourir le chemin pour y parvenir, avec quelques obstacles qui ralentissent — sans toutefois l’empêcher — la transition vers un monde entièrement multicloud.
N’hésitez pas à consulter les données sous forme de diapositives sur SlideShare.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.