Depuis cinq ans, nous posons une question simple à des milliers de personnes du monde entier, occupant tous types de postes dans l’informatique : quelle est la chose sans laquelle vous ne déploieriez jamais une application ? Autrement dit, quel est l’élément le plus important que vous puissiez fournir à vos applications ?
Si vous ne faisiez pas partie des quelque 2 000 personnes ayant répondu à notre enquête « État des services applicatifs 2019 », je vous laisse un instant pour répondre vous-même à la question afin de pouvoir comparer votre réponse.
« La pire chose que je pourrais faire serait de déployer une application sans _____________________ ! »
Veuillez sélectionner une réponse.
- Disponibilité (par exemple, équilibrage de charge et équilibrage global de la charge des serveurs)
- Sécurité (comme un pare-feu réseau ou un pare-feu d’application web)
- Identité/Accès (comme le VPN SSL et la gestion des identités)
- Performances (telles que la mise en cache et la compression)
- Mobilité (comme la VDI et la passerelle IoT)
Allez-y, gardez bien votre réponse en tête. C’est bon ? Parfait.
Si vous avez répondu « Sécurité », vous êtes du même avis que les 60 % de personnes interrogées qui ont donné la même réponse. La sécurité est devenue la catégorie de services applicatifs la plus critique dans le domaine informatique.
Cela n’a pas toujours été le cas.
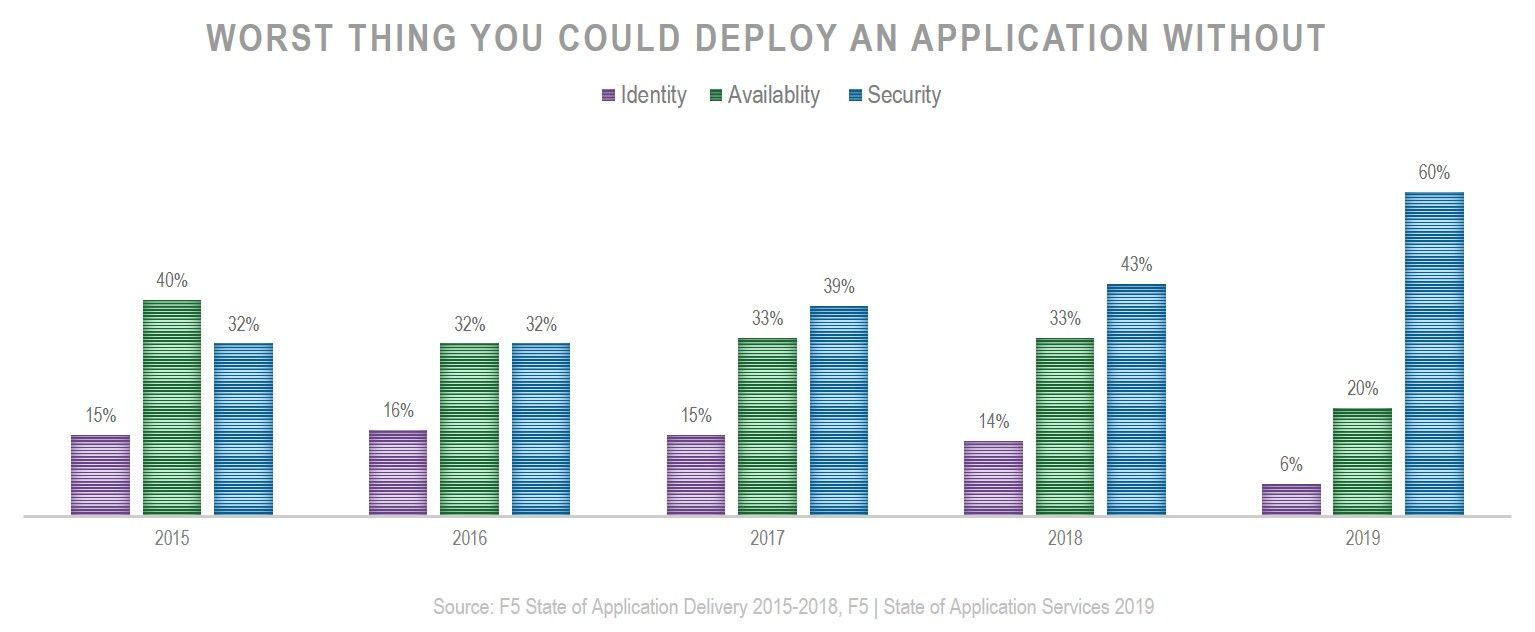
La disponibilité s’est hissée en tête en 2015, puis à égalité avec la sécurité en 2016, mais depuis, la sécurité domine sans partage. Les performances et la mobilité ne sont jamais parvenues à menacer les services d’identité et d’accès, et encore moins la sécurité ou la disponibilité. Désormais, l’identité et l’accès — tout comme la disponibilité — perdent également du terrain face à la sécurité.
Ce n’est pas vraiment surprenant, compte tenu de l’impact considérable des questions de sécurité — ou de l’absence de sécurité — qui ont fait la une des médias et dominé les fils Twitter ces dernières années. Si les pannes peuvent certes susciter l’inquiétude des consommateurs, rien n’est comparable au déchaînement de colère qui suit la révélation d’une faille de sécurité.
Une faille de sécurité est le genre d’incident qui pousse à refaire son CV. Les pannes ont rarement des conséquences aussi lourdes, susceptibles de bouleverser une vie. Elles sont relevées et utilisées par d’autres comme exemples pour promouvoir la disponibilité. Elles sont abordées avec la patience et l’empathie propres à la culture « sans reproche » inhérente au DevOps. Nous en recherchons la cause et tentons d’y remédier lors d’analyses post-mortem sans recherche de coupable. Nous faisons ensuite preuve de transparence envers les utilisateurs concernés, en publiant sur nos blogs des informations détaillées sur « ce qui s’est mal passé » et « ce que nous faisons pour y remédier ».
Et au bout du compte, on nous pardonne.
Mais un incident de sécurité qui expose nos informations personnelles et confidentielles ? Quelqu’un devra en assumer la responsabilité, souvent avant d’être poussé vers la sortie. Les fourches se lèvent, les torches s’allument et les tweets fusent.
Compte tenu de la vive réaction du public aux failles de sécurité, il n’est pas surprenant que les personnes interrogées aient jugé la sécurité absolument indispensable lors du déploiement d’applications.
Il n’est pas non plus surprenant que la confiance dans la capacité à protéger les applications contre les attaques visant la couche applicative continue de s’éroder à mesure que leur déploiement dans le cloud progresse. En 2018, 17 % des personnes interrogées se déclaraient peu confiantes dans leur capacité à se protéger contre ces attaques (sur une échelle de 1 à 5, où 1 correspond à un faible niveau de confiance et 5 à un niveau élevé). En 2019, cette proportion est passée à une personne sur cinq (20 %). La part des personnes très confiantes a quant à elle reculé, passant de 41 % en 2018 à 37 % en 2019.
L’écart entre le niveau de confiance dans la protection des applications dans le cloud public et celui concernant les applications sur site est frappant. Plus de la moitié des personnes interrogées (53 %) se disaient plus confiantes dans leur capacité à protéger les applications sur site que celles dans le cloud public (38 %).
Il est intéressant de noter que l’importance accordée aux services de sécurité ne relève pas seulement de l’inquiétude suscitée par la crainte d’une violation. Le déploiement de services de sécurité pour protéger les applications a une incidence significative sur le niveau de confiance. Un peu moins d’un tiers (32 %) des répondants qui ne déployaient pas de WAF estimaient pouvoir protéger les applications dans le cloud public. Ce chiffre passait à 41 % chez ceux qui utilisaient effectivement les services d’un WAF. Les résultats étaient encore plus marqués sur site. Alors que 43 % des répondants ne disposant pas d’un WAF sur site affichaient un niveau de confiance élevé, ce chiffre grimpait en flèche à 58 % chez ceux qui en avaient déployé un.
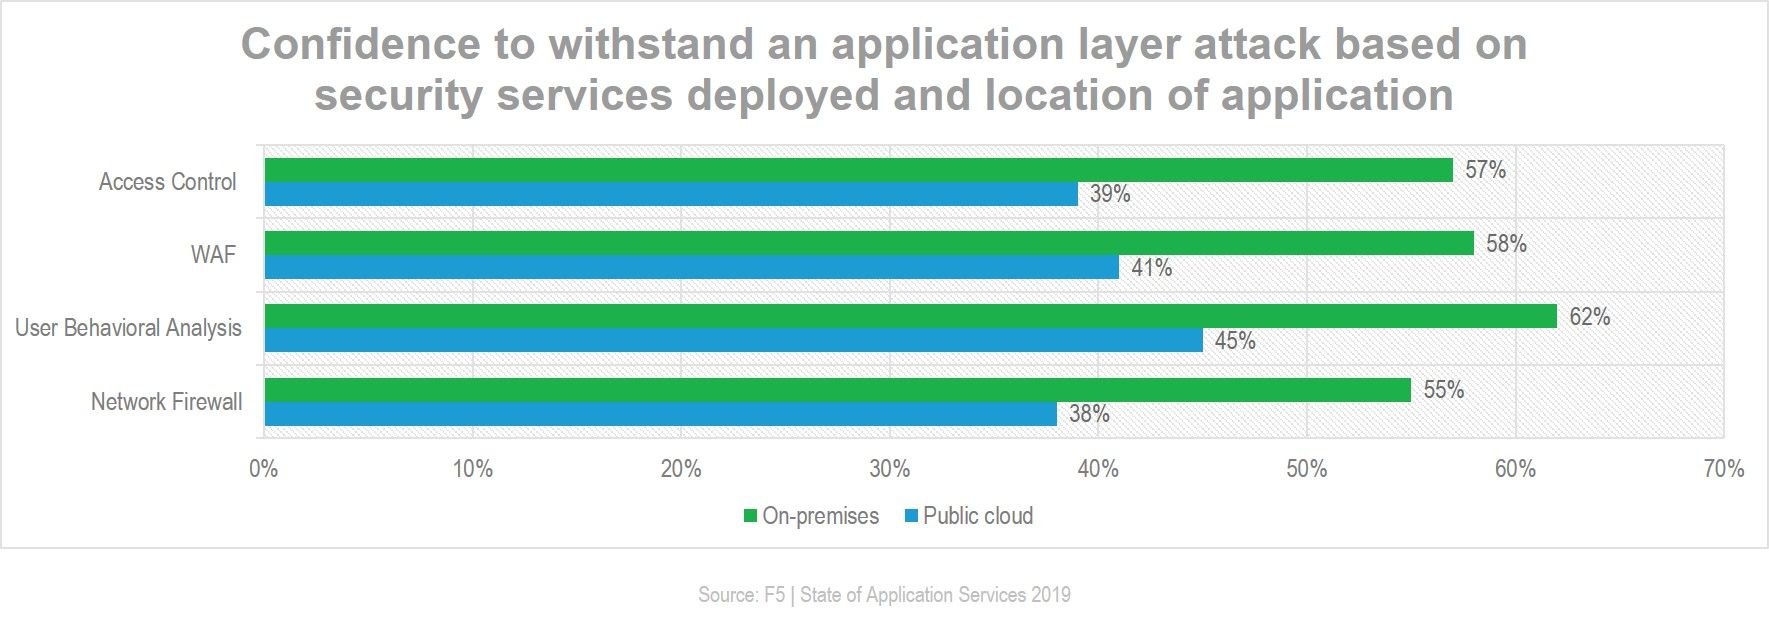
Cependant, le service de sécurité ayant eu le plus fort impact sur le niveau de confiance global était l’analyse du comportement des utilisateurs. Quarante-cinq pour cent (45 %) des personnes interrogées ayant déployé l’analyse du comportement des utilisateurs dans le cloud public étaient davantage convaincues de pouvoir protéger les applications contre une attaque visant la couche applicative. Bien que d’autres services de sécurité aient entraîné des gains de confiance similaires lorsqu’ils étaient déployés dans le cloud public, c’est l’analyse du comportement des utilisateurs qui a le plus renforcé la confiance globale.
Les services de sécurité restent un élément essentiel, tant pour renforcer la confiance que pour soutenir la stratégie d’une organisation visant à prévenir les violations de sécurité et à se défendre contre les attaques. Le rapport State of Application Services continue de montrer que les services liés à la sécurité poursuivent leur essor dans tous les environnements — sur site comme dans le cloud public — afin de limiter les risques inhérents à l’activité économique numérique.
Pour en savoir plus sur la sécurité, le cloud, la transformation numérique et le monde passionnant de l’automatisation et de l’orchestration, n’hésitez pas à consulter le rapport 2019 sur l’état des services applicatifs.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.