Bienvenue ! Non, non, ne me parlez pas encore de vous, laissez-moi plutôt deviner.
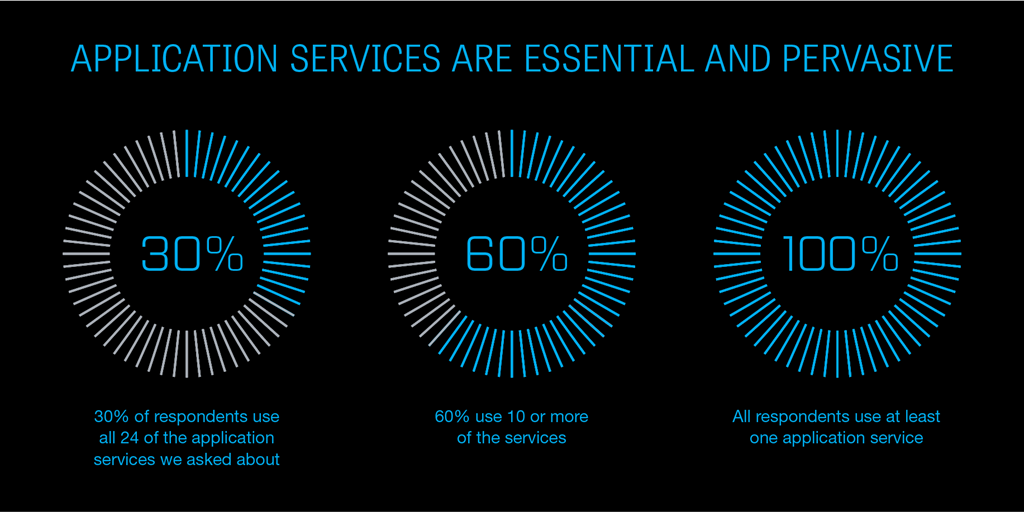
Votre organisation fait probablement partie des quatre sur cinq qui prévoient d’exploiter un environnement de cloud hybride. Vous utilisez au moins un service applicatif pour fournir des applications, mais il est fort probable que ce nombre soit en réalité de dix (pour 60 % d’entre vous), et près de la moitié de ces services sont axés sur la sécurité. Si vous envisagez des services applicatifs fournis depuis un cloud géré, vous pensez probablement à des services liés à la sécurité, tels que la protection contre les attaques DDoS et la fédération des identités. La disponibilité et la sécurité arrivent ex æquo en tête des services indispensables de votre pile.
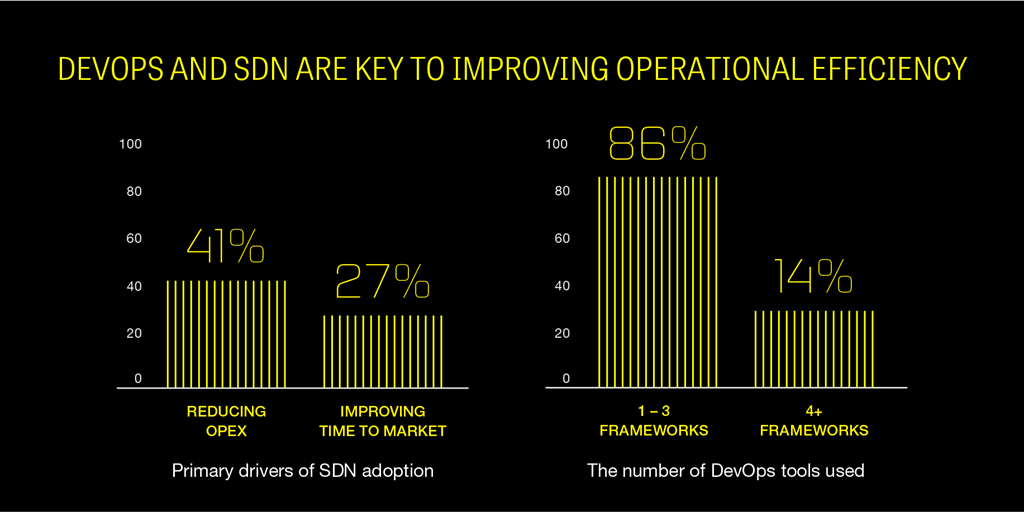
Vous (et vos homologues) êtes plutôt tièdes à l’égard du concept de DevOps, mais vous utilisez entre un et trois frameworks d’automatisation différents pour provisionner et déployer des applications dans le cloud et sur site. Vous n’êtes pas encore totalement convaincus par le SDN (seuls 3 % d’entre vous l’ont déployé en production), mais vous commencez peut-être à tâter le terrain, comme les 36 % de répondants qui en sont au stade de l’évaluation.
Seuls 9 % d’entre vous considèrent les performances comme si essentielles qu’ils ne déploieraient pas une application sans services permettant de les améliorer. Pourtant, vous ne renonceriez pas à ces mêmes services, même si cela permettait de mieux sécuriser votre réseau.
Et le chiffrement des données au repos et en transit est primordial dans vos décisions d’adoption du cloud.
Ce ne sont là que quelques-uns des enseignements tirés de l’enquête de cette année sur l’état de la fourniture d’applications, dans laquelle plus de 3 000 personnes interrogées nous ont indiqué quelles technologies auront, selon elles, un impact stratégique (indice : les clouds figurent toujours en bonne place sur cette liste), ce qui les freine (la sécurité, les budgets, la sécurité), ainsi que les services et technologies qu’elles utilisent réellement au quotidien pour déployer et fournir des applications et des services applicatifs au sein de leur organisation.
Cette année, nous avons élargi notre champ d’action à l’échelle mondiale. Des répondants des quatre coins du globe (je sais désormais dire « Je ne sais pas » dans au moins cinq langues différentes) nous ont permis de mieux comprendre leurs environnements, leurs outils et leurs applications. Vous pouvez consulter les résultats plus en détail dans notre rapport 2016 sur l’état de la fourniture d’applications.
Notre enquête a conservé le même objectif que l’année dernière : nous nous intéressons avec passion aux services applicatifs que les organisations souhaitent, dont elles ont besoin et sur lesquels elles s’appuient pour fournir leurs applications. Mais tout cela ne se fait pas en vase clos. Le cloud, le DevOps, l’Internet des objets et même les architectures applicatives émergentes telles que les microservices ont une incidence profonde non seulement sur les services applicatifs dont les organisations ont besoin et qu’elles utilisent, mais aussi sur la manière dont ces services doivent être déployés et sur leur emplacement. C’est pourquoi nous examinons également les tendances et les technologies qui stimulent le besoin en services applicatifs, comme la mobilité et le cloud (qui a parlé de performances et de sécurité ?), ainsi que le DevOps et le SDN (des API et des modèles pour tous les éléments du réseau !).
Sans plus attendre, voici les principaux enseignements de l’enquête de cette année sur l’état de la fourniture d’applications :
- Les services applicatifs sont essentiels et omniprésents
Bien plus de la moitié des personnes interrogées utilisent au moins dix services applicatifs et reconnaissent que des applications lentes, peu réactives et non sécurisées peuvent avoir des répercussions négatives considérables sur le chiffre d’affaires et les activités. - Le cloud hybride est la nouvelle norme
La grande majorité des répondants (81 %) s’oriente vers des environnements de cloud hybride afin de tirer parti de leur flexibilité et des économies potentielles qu’ils offrent, en particulier pour les petites et moyennes entreprises. - Les solutions de sécurité les plus prisées aujourd’hui visent à protéger les utilisateurs, les données et les applications
Les professionnels de la sécurité qui ont le plus confiance en leur capacité à repousser les attaques protègent les clients, les requêtes et les réponses, autant de points critiques où les données peuvent facilement être compromises. - DevOps et le SDN sont essentiels pour améliorer l’efficacité opérationnelle
Parce que DevOps et les réseaux définis par logiciel (SDN) permettent l’automatisation et l’orchestration, ils sont tous deux considérés comme des facteurs clés pour réduire les coûts d’exploitation et accélérer la mise sur le marché.
Vous pouvez consulter le rapport complet (ainsi qu’une infographie, bien sûr) sur f5.com/SOAD.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.