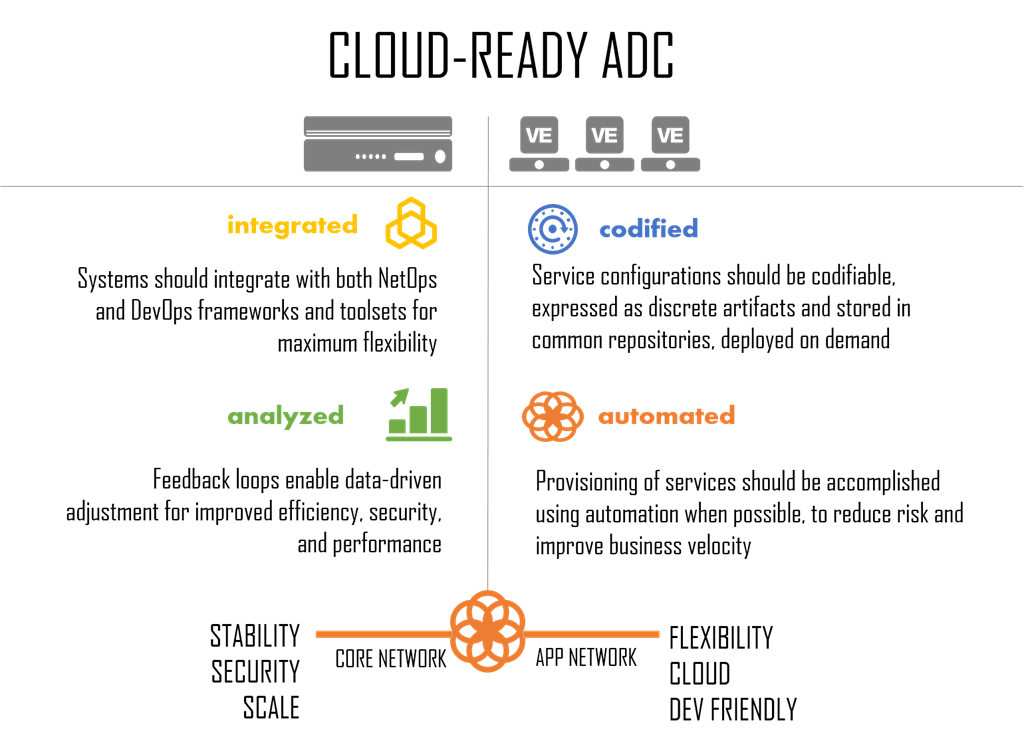
Un contrôleur de mise à disposition d’applications (ADC) adapté au cloud n’est pas un ADC traditionnel. Déployable sur du matériel personnalisé ou standard (COTS), il s’agit d’une solution logicielle évolutive qui répond aux besoins de mise à disposition et de déploiement rapides, sécurisés et hautement disponibles des applications. Un ADC adapté au cloud permet d’adopter une approche moderne à deux niveaux pour les architectures de centres de données, alliant la stabilité, la sécurité et l’évolutivité traditionnelles à des fonctionnalités programmatiques modernes, flexibles, adaptées au cloud et compatibles avec les pratiques DevOps.
Quels avantages pour les NetOps ?
Les opérations réseau, ou NetOps, doivent de plus en plus faire face à une complexité opérationnelle croissante avec des budgets qui stagnent. Alors qu’un transfert de responsabilités s’opère, faisant passer certains services d’infrastructure, comme l’équilibrage de charge, dans le giron des équipes d’exploitation traditionnelles, l’adoption accrue du cloud public et la demande croissante de cloud privé continuent de pousser les NetOps à accélérer et à effectuer des déploiements plus fréquents, tout en respectant leur budget.
L’automatisation et l’orchestration, grâce à l’adoption de plateformes telles que OpenStack, Cisco ACI et VMware, constituent l’un des moyens par lesquels les équipes NetOps relèvent ce défi. En adoptant des frameworks qui favorisent l’« infrastructure en tant que code » grâce à des déploiements basés sur des modèles, les équipes NetOps peuvent proposer un environnement davantage axé sur le libre-service, permettant de déployer des services réseau et applicatifs traditionnels. Cela se traduit par une réduction des coûts d’exploitation, puisque les ingénieurs n’ont plus à provisionner, configurer et déployer manuellement les services, ainsi que par une rapidité accrue. Les équipes NetOps peuvent ainsi évoluer efficacement pour répondre à la demande, tout en réduisant les frictions qui entraînent depuis longtemps des retards dans le déploiement des applications.
Un ADC prêt pour le cloud y parvient grâce à sa programmabilité. Appelez cela « infrastructure définie par logiciel » ou « infrastructure en tant que code ». Quelle que soit la terminologie adoptée, la réalité est que le « logiciel » représente l’avenir du centre de données, non pas en raison de son format (après tout, il nécessite toujours du matériel), mais grâce à la flexibilité qu’offre la possibilité d’exploiter du code pour mettre en œuvre une logique, qu’il s’agisse de routage ou de sécurité, d’évolutivité ou de rapidité.
C’est pourquoi un ADC prêt pour le cloud prend en charge la configuration basée sur des modèles et les déploiements via API au moyen des frameworks que les entreprises utilisent aujourd’hui pour accroître leur capacité opérationnelle et mettre en œuvre des clouds privés, comme OpenStack. Les modèles Heat open source, facilement accessibles sur GitHub permettent le déploiement et la configuration natifs, automatisés et de bout en bout des services applicatifs avancés de F5 à l’aide d’iApps. Mais cette intégration ne se limite pas aux solutions préconfigurées (prêtes à l’emploi). Grâce à sa programmabilité intrinsèque, un ADC prêt pour le cloud peut être intégré à une grande variété de systèmes d’automatisation et d’orchestration, qu’ils soient développés sur mesure ou non. C’est là tout l’intérêt de l’autre économie des API, celle qui permet d’intégrer l’infrastructure afin d’accélérer et de multiplier les déploiements d’applications dans l’environnement de production, tout en garantissant leur cohérence.
La personnalisation des politiques grâce à la programmabilité du chemin de données permet aux équipes NetOps (et DevOps) de personnaliser davantage la fourniture des applications, mais aussi de remédier aux vulnérabilités grâce à l’application de correctifs virtuels et au nettoyage des données entrantes et sortantes. En effet, la sécurité doit être intégrée à chaque aspect de la fourniture, de l’application à l’infrastructure, jusqu’au client lui-même. Grâce à la prise en charge de langages traditionnels (comme TCL) et de langages plus modernes (node.js), les équipes NetOps et DevOps peuvent tirer parti de plus de 250 000 packages existants : un contrôle accru et une sécurité renforcée ne sont plus qu’à une commande npm près*.
Une plateforme pour chaque environnement
Un ADC prêt pour le cloud est également une plateforme. Cet aspect revêt une importance croissante lorsqu’il s’agit d’améliorer la capacité opérationnelle d’un centre de données en pleine expansion. Une plateforme commune pour la sécurité, l’évolutivité et les performances permet de consacrer moins de temps à l’intégration et à la gestion, et davantage à garantir que les politiques et normes communes sont facilement accessibles aux personnes chargées de les déployer. C’est particulièrement important lorsque l’on cherche à étendre des ressources limitées au cloud public, où les différences entre les API, les consoles, les tableaux de bord et même les systèmes de journalisation peuvent alourdir la charge d’un personnel d’exploitation déjà débordé. La standardisation autour d’une plateforme commune à tous les environnements — sur site ou hors site, dans le cloud ou traditionnels — constitue une base solide pour développer et étendre l’environnement en libre-service nécessaire à la montée en charge dans une économie des applications.
Un ADC prêt pour le cloud vise à faciliter l’adoption du cloud, aussi bien dans le centre de données que dans le cloud public. Il s’agit d’une plateforme programmable qui offre la combinaison adéquate d’API et de modèles, de sorte qu’elle puisse être déployée indifféremment sur du matériel personnalisé ou standard, dans un cloud public, un cloud privé ou un cloud en colocation. Les équipes NetOps peuvent provisionner, configurer, gérer et surveiller les services déployés avec un ADC prêt pour le cloud, où qu’ils se trouvent, en s’appuyant sur des méthodes modernes d’automatisation et d’orchestration afin d’atteindre l’évolutivité opérationnelle nécessaire pour répondre aux attentes de l’entreprise en matière de rapidité de déploiement.
*Un peu d’assemblage requis. Non, pas le langage. Vous devez l’associer à une politique.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.