Les modèles de centres de données évoluent. Diverses tendances techniques et exigences métier imposent cette évolution, la plupart étant liées à la croissance fulgurante des applications. Par conséquent, les exigences en matière de mise à disposition des applications évoluent.
Il est évident que la livraison d’applications doit suivre une approche agile, et non en cascade. Elle doit permettre de fournir des services en quelques heures, et non en plusieurs semaines ou mois. Elle doit être plus rentable. Et surtout, elle doit être véritablement,
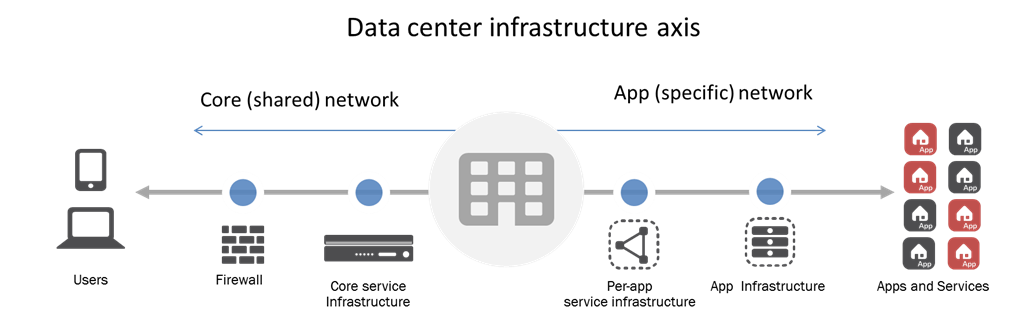
vraiment très axés sur les applications. En particulier les services qui présentent une forte affinité avec les applications. Vous les connaissez : mise en cache, équilibrage de charge, sécurité des applications web et performances. Ce sont les services dont les configurations sont liées (étroitement couplées) aux applications qu’ils prennent en charge. Ils doivent donc être plus proches de l’application, sur le plan topologique, à défaut de l’être physiquement.
Il s’agit des services applicatifs qualifiés de « par application ». Comme vous pouvez le déduire (et comme je le laisse entendre), ces services sont bel et bien déployés et configurés individuellement pour chaque application.
Cela signifie qu’ils doivent être aussi agiles et orchestrables que les applications (ou microservices) qu’ils fournissent. Il ne suffit donc pas qu’ils soient logiciels (ou virtuels) : ils doivent également s’intégrer à un environnement de plus en plus axé sur le DevOps, qui s’impose actuellement dans le développement et les opérations au sein du centre de données défini par logiciel (SDDC).
Les services doivent répondre à cinq exigences clés pour s’intégrer à la transition d’un centre de données traditionnel vers un modèle de centre de données défini par logiciel et davantage axé sur le cloud, tout en la rendant possible.
1. Services par application
Les services tels que l’équilibrage de charge, la mise en cache et l’optimisation des performances doivent s’intégrer dans un environnement hautement distribué et centré sur les applications. Cela garantit l’isolation, de sorte qu’une défaillance reste limitée à la pile d’une seule application. Un modèle par application permet également un contrôle et une surveillance précis de l’application concernée. Il offre en outre une meilleure visibilité sur les performances applicatives, en particulier lorsque les applications se composent de plusieurs instances de microservices.
2. Faible empreinte
La croissance phénoménale du nombre d’applications, portée à la fois par la demande en applications mobiles et par les architectures de microservices, oblige les organisations à faire plus avec moins. Les ressources disponibles se raréfient ; un modèle de services léger est donc nécessaire pour exploiter au mieux celles qui restent. La faible empreinte des services applicatifs permet également d’accroître la densité des services et de garantir à l’ensemble des applications et des services le niveau de sécurité, d’évolutivité et de performances qu’ils méritent, mais aussi que l’entreprise exige.
3. Compatible avec l’orchestration
Dans un environnement de plus en plus automatisé, porté par une approche DevOps, il est essentiel que les services applicatifs proposent des API et des modèles adaptés à l’orchestration. Cela permet de garantir une intégration aisée avec les outils et les frameworks utilisés pour automatiser et orchestrer les déploiements selon une approche de développement applicatif fondée sur la livraison continue (CD). Ces API permettent également d’augmenter et de réduire automatiquement la capacité, favorisant ainsi une utilisation efficace des ressources dans le cadre de déploiements toujours plus denses.
4. Prise en charge de plusieurs machines virtuelles
Outre le fait d’être entièrement logiciels, les services applicatifs destinés à s’intégrer dans un centre de données défini par logiciel doivent prendre en charge le plus large éventail possible d’hyperviseurs. La prise en charge de VMware, Citrix, Microsoft et KVM est incontournable. Même les organisations qui ont aujourd’hui standardisé leur infrastructure sur une seule plateforme pourront à l’avenir migrer vers d’autres plateformes ou étendre leur utilisation à celles-ci.
5. Rentabilité
Le nombre de services et d’applications nécessitant des services propres à chaque application dans un centre de données défini par logiciel peut atteindre plusieurs milliers. La plateforme de services utilisée pour fournir des services applicatifs complémentaires doit pouvoir évoluer de manière rentable afin de répondre à cette demande, ce qui implique des modèles de licence fondés sur l’abonnement et la consommation, permettant de réaliser de nouvelles économies d’échelle pour les services applicatifs.
L’univers des applications est en pleine expansion. Les applications mobiles, les microservices et, à plus ou moins brève échéance, l’Internet des objets connaissent une croissance fulgurante, qui stimule à son tour la demande en modèles DevOps et de datacenter défini par logiciel. Les modèles de mise à disposition des applications doivent eux aussi s’adapter et garantir que l’ensemble des applications et des services puissent évoluer et être sécurisés de la manière la plus efficace et la plus rentable possible. Pour la mise à disposition des applications, cela implique des solutions logicielles programmables.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.