Saint-Louis, Missouri. Orléans, France. Les Thermopyles, Grèce.
Tout au long de l’histoire, certains lieux ont été qualifiés de « portes d’entrée vers _____ ». Ces endroits sont réputés pour leur importance stratégique, que ce soit pour la défense d’un royaume — la France, Sparte — ou comme point de départ d’une vaste entreprise de colonisation de nouvelles terres — Saint-Louis. Les portes d’entrée sont des lieux qui mènent ailleurs, généralement vers un endroit important. Celui qui les contrôle décide qui ou quoi peut entrer (ou sortir). Elles permettent de contrôler les accès tout en offrant un point de défense plus efficace contre les invasions ou les attaques. Dans le monde moderne, on retrouve ces portes d’entrée dans les aéroports du monde entier, lorsqu’il faut passer par la « douane » dans un aéroport international ou franchir les redoutables contrôles de « sécurité » pour pouvoir y entrer.
Il n’est donc pas surprenant qu’au fil de l’histoire des technologies soit apparu un ensemble de dispositifs considérés comme stratégiquement importants et collectivement désignés sous le nom de « passerelles ».
Dans le cas des applications, ces dispositifs, qui occupent une place stratégique dans l’architecture, assurent la sécurité, la mise à l’échelle et, souvent, l’interopérabilité des technologies émergentes.
Au sens large, on pourrait considérer le pare-feu réseau comme la « première » forme de passerelle centrée sur les applications au sein du réseau. Après tout, à leurs débuts, les pare-feu jouaient le rôle de gardiens. Les applications ne pouvaient être accessibles depuis l’extérieur du réseau d’entreprise que si le pare-feu réseau autorisait cet accès. Les passerelles actuelles sont toutefois bien plus adaptées aux applications et répondent non seulement aux besoins de sécurité, mais aussi de mise à l’échelle, d’accès et d’interopérabilité.
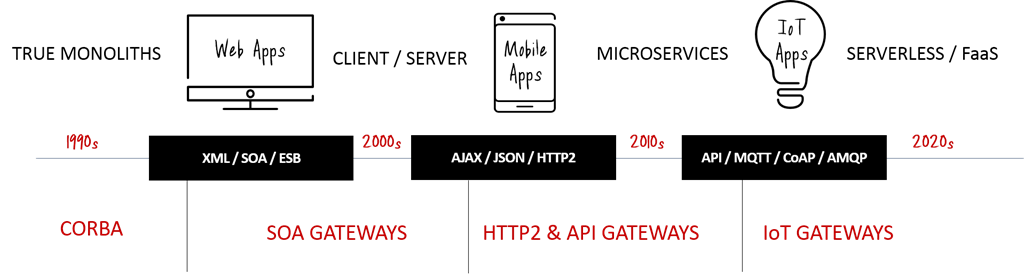
Tous ces aspects constituent des préoccupations majeures à mesure que nous entrons dans l’ère de l’IoT. Une récente étude de HCL menée par Vanson Bourne a révélé que 93 % des personnes interrogées étaient préoccupées par la sécurité, 86 % par le passage à l’échelle et 83 % par l’interopérabilité. Rien de tout cela ne devrait être surprenant. Le nombre considérable d’appareils devant accéder à des applications pour collecter des données, échanger des commandes et surveiller des équipements aura assurément un impact considérable sur n’importe quel réseau. La rapidité avec laquelle les entreprises sont poussées à commercialiser le prochain « objet » a des effets néfastes sur la sécurité. Quant à l’interopérabilité, elle est toujours difficile à assurer sur un nouveau marché qui dépend autant de la communication avec d’autres objets et applications que de l’exécution de la fonction prévue. Les marchés émergents ont tendance à diverger rapidement, et différents groupes se forment autour de diverses normes jusqu’à ce que, un jour, une ou deux finissent par s’imposer. Mais au début, les choix sont souvent nombreux, complexes et déroutants. Les innovateurs ne veulent pas attendre que la situation se clarifie. Après tout, ils l’emportent en étant les premiers à se lancer sur le marché.
La question est alors de savoir comment gérer la sécurité, le passage à l’échelle et l’interopérabilité tandis que la technologie émergente gagne en maturité et que les normes sont en cours d’élaboration. En général, la réponse réside dans les passerelles.
Par le passé, des passerelles ont vu le jour pour répondre aux mêmes défis liés à d’autres technologies et protocoles tels que XML et SOAP. Je ne suis pas le seul à me souvenir — non sans un certain malaise, peut-être — de la lutte acharnée entre RPC/ENC et DOC/LIT pour s’imposer comme la « norme » des services web. Et je ne suis pas non plus le seul à me rappeler l’affrontement plus récent entre JSON et XML. Aujourd’hui, ces luttes d’influence se déroulent dans le domaine de l’IoT, où MQTT, CoAP et AMQP rivalisent pour prendre l’ascendant.
Cependant, l’innovation ne peut pas attendre, et des passerelles apparaissent de toutes parts pour relever les défis posés par les nouvelles technologies et les nouveaux protocoles.
Passerelles HTTP2
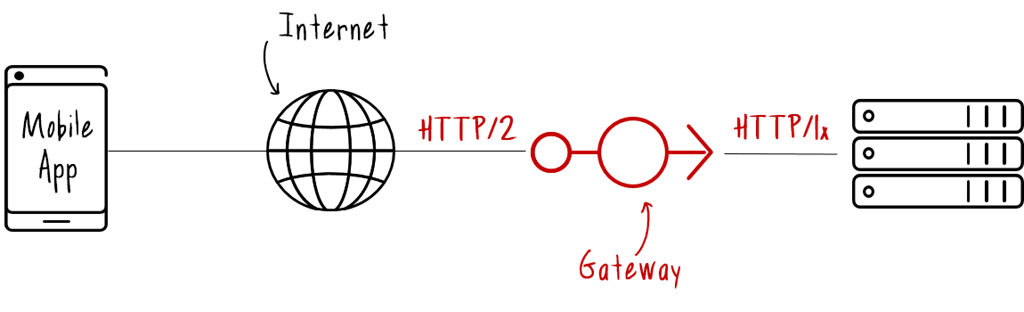
Les passerelles HTTP2 répondent principalement à un problème d’interopérabilité entre HTTP/1.x et HTTP/2. Ces dispositifs mettent fin aux connexions HTTP2 côté « extérieur » afin de prendre en charge les appareils mobiles et IoT, qui gagnent en rapidité lorsqu’ils utilisent la norme HTTP la plus récente. Ils permettent aux innovateurs de proposer la prise en charge de HTTP2 aux consommateurs et aux objets sans avoir à subir les perturbations majeures qu’entraînerait la mise à niveau des applications et de l’infrastructure réseau pour prendre en charge la nouvelle norme. Bien entendu, on espère (et on s’attend à ce qu’)un jour tout le monde utilise HTTP2, mais en attendant, les passerelles HTTP2 assurent l’interopérabilité nécessaire pour permettre aux innovateurs d’aller résolument de l’avant.
Passerelles API
L’émergence des passerelles API s’apparente à celle d’un papillon sortant de sa chrysalide. C’était une chenille (les passerelles SOA), mais c’est désormais un papillon (une passerelle API). Cela ne veut pas dire qu’il n’y a pas de tout nouveaux acteurs dans cette catégorie — il y en a —, mais ils présentent de nombreuses similitudes, principalement parce que les fondements des deux reposent sur HTTP. Alors que les passerelles SOA étaient principalement axées sur XML et SOAP, les passerelles API se concentrent sur JSON et les API RESTful mises en œuvre à l’aide de points de terminaison HTTP.
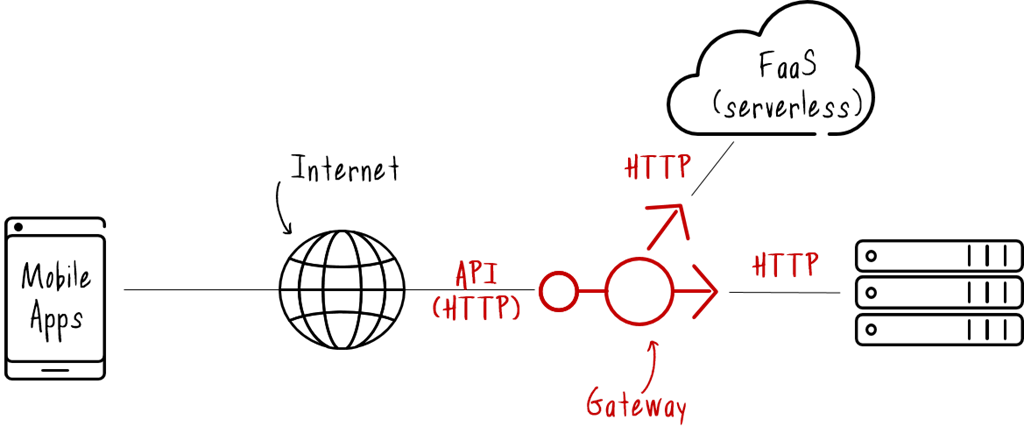
Ces dispositifs assurent la sécurité et la mise à l’échelle, ainsi que, dans certains cas, des services d’interopérabilité. Ils maîtrisent le langage des applications, communiquant aussi aisément en JSON qu’en HTTP, et constituent une base solide pour prendre en charge les nouveaux modèles d’applications tels que les microservices et le serverless qui permettent de répartir les appels d’API non seulement entre les applications, mais aussi entre les environnements. Les passerelles API contribuent également à préserver l’évolutivité en imposant des quotas (limitation du débit des appels) et en contrôlant les accès grâce à la gestion des clés d’API.
Il ne s’agit pas de simples « répartiteurs de charge », même si la mise à l’échelle grâce à la répartition de charge constitue assurément une caractéristique essentielle des passerelles API. Ces outils doivent aller au-delà de la répartition de charge classique afin d’offrir une expérience cohérente aux utilisateurs, tout en permettant aux développeurs et aux entreprises de tirer parti du cloud et du serverless. Pour sécuriser les API et assurer leur mise à l’échelle, les passerelles API doivent être « intelligentes » : elles doivent pouvoir inspecter les requêtes et les réponses, mais aussi s’intégrer à des fournisseurs d’authentification externes tels qu’OAuth2 et JWT.
Passerelles IoT
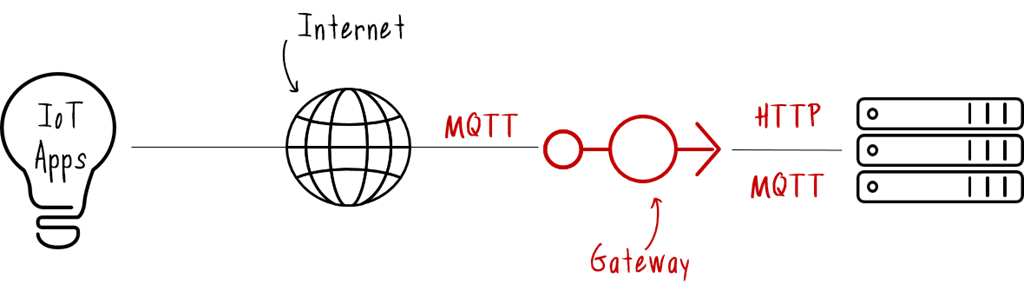
Les passerelles IoT sont aujourd’hui les plus récentes de toutes les passerelles, mais elles existent bel et bien et jouent un rôle essentiel dans la réussite des initiatives IoT, peut-être même davantage que les autres passerelles sur leurs marchés respectifs. Cela tient aux protocoles utilisés, qui ne sont absolument pas adaptés au Web. Si de nombreux appareils grand public communiquent selon les standards du « Web », les fabricants d’objets s’appuient de plus en plus sur des protocoles propres à l’IoT, tels que MQTT et CoAP, car ils sont plus efficaces et sollicitent moins les ressources de calcul de l’appareil. Cependant, les applications qui reçoivent ces données ne prennent pas nécessairement en charge MQTT et, même lorsqu’elles le font, elles ne peuvent pas évoluer seules pour répondre à une demande que l’on espère exceptionnelle.
C’est ainsi qu’apparaît la passerelle IoT, qui maîtrise les langages de l’IoT et du Web, tout en étant capable de monter en charge et de sécuriser les accès. À l’instar des passerelles API, ces passerelles doivent être suffisamment « intelligentes » pour traduire et acheminer les requêtes et les réponses, mais aussi pour détecter les anomalies ou les comportements malveillants afin d’empêcher toute exploitation abusive.
Sur le plan architectural, les passerelles permettent d’accéder aux réseaux et aux applications. Les requêtes transitent par elles, ce qui en fait un point de contrôle stratégique permettant de gérer les accès, d’assurer les conversions nécessaires et d’appliquer les mesures de sécurité. Elles jouent un rôle essentiel dans l’adoption des nouvelles technologies, car elles permettent aux organisations d’innover pendant la période de transition naturelle qui accompagne l’émergence de toute nouvelle technologie ou de tout nouveau protocole, tout en limitant les perturbations et les risques pour les activités et les applications existantes.
Bien que les passerelles soient généralement considérées comme des composants architecturaux, elles jouent aujourd’hui tout aussi souvent un rôle clé dans l’innovation, en permettant aux entreprises d’exploiter la puissance des technologies émergentes.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.