En bref La quatrième édition de notre rapport annuel State of Application Delivery est désormais disponible. Les entreprises manifestent un vif intérêt pour le déploiement de services de passerelle, recourent à l’automatisation et à l’orchestration pour optimiser leur informatique et sont de plus en plus préoccupées par la difficulté à protéger les applications, en particulier dans le cloud public.
« Soyez le changement que vous voulez voir dans le monde. »
Cette citation inspirante est presque toujours attribuée à Mahatma Gandhi même si ce n’est pas vraiment ce qu’il a dit. Selon certaines personnes qui ont plus de temps libre que moi, ce qu’il a réellement dit, c’est : « Si nous pouvions nous changer nous-mêmes, les tendances du monde changeraient également. À mesure qu’un homme change sa propre nature, l’attitude du monde à son égard change elle aussi. »
Si c’est un peu trop verbeux, ma mère me disait souvent à peu près la même chose de façon plus concise (une qualité dont je n’ai manifestement pas hérité) : « Pour avoir un ami, il faut d’abord être un ami. »
Il existe certainement d’autres variantes, mais elles reposent toutes sur le même principe fondamental : pour transformer vos interactions avec le monde extérieur, vous devez d’abord vous transformer vous-même. Cela vaut à l’échelle individuelle, à celle d’une équipe ou d’un service, et même à l’échelle de l’entreprise.
D’après plus de 3 000 réponses recueillies dans le monde entier, auprès d’organisations de tous secteurs et de toutes tailles, c’est exactement ce que font les 72 % d’entreprises ayant lancé des initiatives de transformation numérique. Bien que beaucoup d’encre numérique coule pour déterminer quel dirigeant doit piloter ces efforts et rappeler la nécessité d’une solide stratégie d’API afin d’éviter que les concurrents ne s’emparent de leur clientèle, les entreprises semblent se concentrer sur la mise en place des fondations numériques de leur future activité. Elles ont besoin d’applications pour attirer et séduire de nouveaux clients. Elles ont besoin d’API pour exploiter le potentiel de leurs partenaires et des développeurs citoyens. Elles ont besoin d’un marketing personnalisé qui réponde en temps réel aux besoins des visiteurs.
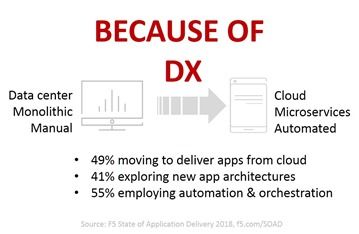
Mais avant de pouvoir mener à bien des changements externes aussi profonds, elles doivent d’abord changer de l’intérieur. Elles ont besoin d’une base rapide et flexible pour être compétitives dans l’économie numérique.
Et les réponses qu’ils ont apportées à notre rapport 2018 sur l’état de la mise à disposition des applications montrent que c’est précisément ce qu’ils font.
Cinquante-cinq pour cent (55 %) ont recours à l’automatisation et à l’orchestration. Quarante-neuf pour cent (49 %) s’orientent vers la fourniture d’applications depuis le cloud public. Et 41 % explorent de nouvelles architectures applicatives (microservices) et de nouveaux environnements (conteneurs).
Cette transition vers le cloud public est déjà en cours. L’IaaS s’est hissé en tête des technologies susceptibles, selon les répondants, d’avoir un impact stratégique, passant de 38 % en 2017 à 50 % en 2018, devant le PaaS et le cloud privé. Sachant qu’en 2017, les organisations déclaraient utiliser en moyenne 1,7 type de cloud différent, contre 2,1 modèles de cloud différents en 2018, cette prévision se confirme dans les faits. La majorité d’entre elles (76 %) travaillent avec au moins deux fournisseurs de services cloud. Pas moins de 59 % déclarent travailler avec 2 à 6 fournisseurs différents.
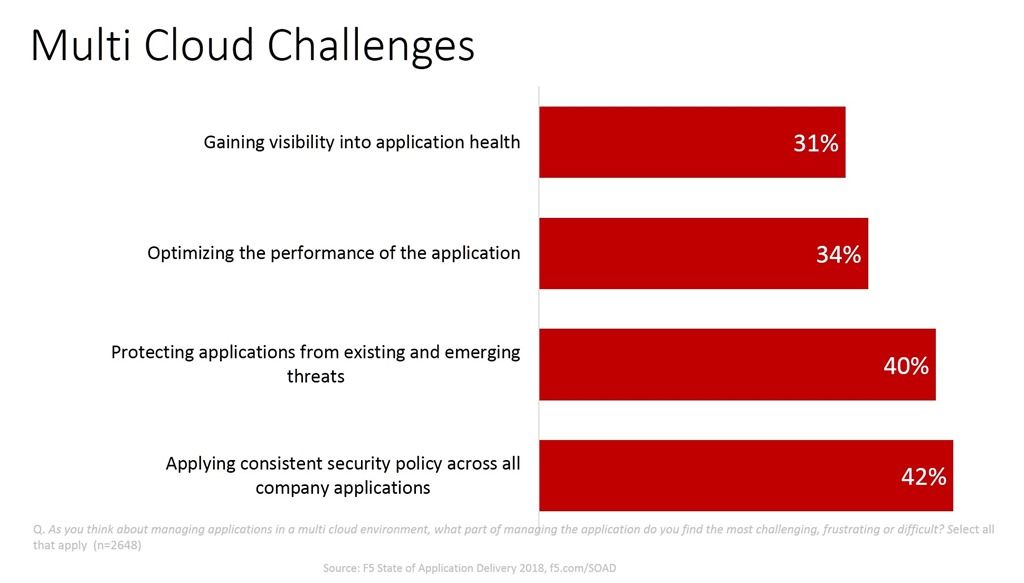
Le multicloud est déjà une réalité.
Cette réalité met à son tour en évidence un manque de confiance dans la protection des applications, en particulier lorsqu’elles sont déployées dans le cloud public.
En fait, la confiance dans la protection des applications a diminué de 4 % sur un an, passant de 45 % en 2017 à 41 % en 2018.
Cela explique peut-être pourquoi les services de sécurité des applications dans leur ensemble ont encore creusé l’écart avec la disponibilité en tant que « pire élément dont on puisse se passer lors du déploiement d’une application ». Alors que les deux catégories étaient pratiquement à égalité en 2016, la sécurité a pris l’avantage en 2017 avec 39 %, et domine désormais largement avec 43 % en 2018.
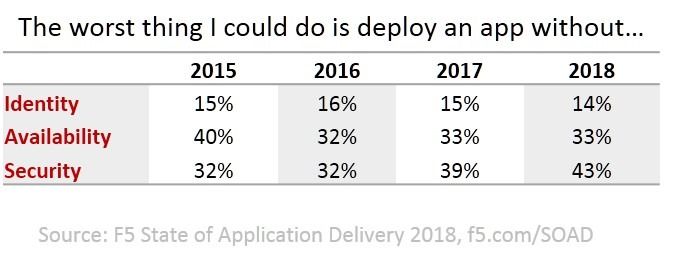
Pas moins de 33 % des personnes interrogées estiment toujours que la disponibilité est plus critique, tandis que les services d’identité, de performance et de mobilité perdent progressivement de leur importance.
Je vous invite à découvrir les résultats de notre rapport « State of Application Delivery 2018 ». Vous y trouverez davantage d’informations sur l’automatisation et l’orchestration, les conteneurs, la sécurité et, bien sûr, le thème central de notre étude : les services applicatifs. Pour vous donner un meilleur aperçu de son contenu avant que vous ne quittiez cette page, voici les principales conclusions :
01 | CONSTAT CLÉ
La transformation numérique favorise l’émergence de nouvelles architectures et d’initiatives d’optimisation informatique.
L’optimisation de l’infrastructure et des processus informatiques reste le principal moteur des projets de transformation numérique. L’adoption du cloud et l’automatisation offrent la rapidité, la capacité et l’évolutivité nécessaires aux organisations engagées dans une transformation numérique.
02 | CONSTAT CLÉ
Le multicloud permet d’adopter la stratégie du « meilleur cloud pour l’application ».
Les architectures multicloud renforcent la flexibilité et l’agilité, mais les entreprises s’inquiètent de la complexité de la gestion des applications distribuées, ainsi que des difficultés liées à leur protection contre les menaces persistantes et émergentes.
03 | CONSTAT CLÉ
Les services applicatifs sont les passerelles vers l’avenir.
En moyenne, les organisations utilisent 16 services applicatifs différents pour garantir la rapidité, la sécurité et la disponibilité de leurs applications critiques. La sécurité reste le service applicatif le plus important, mais les services de passerelle applicative se sont imposés comme des services clés à déployer au cours des 12 prochains mois.
04 | CONSTAT CLÉ
La confiance dans la sécurité diminue à mesure que le multicloud progresse.
La transformation numérique pousse les organisations à proposer davantage d’applications depuis le cloud. Pourtant, leur confiance dans leur capacité à résister à une attaque s’est érodée en raison d’un manque d’expérience et d’expertise dans la sécurisation des applications déployées dans les clouds publics. Les organisations ayant déployé des WAF étaient les plus confiantes dans leur sécurité, tant dans les clouds publics que privés.
05 | CONSTAT CLÉ
Automatisation et orchestration : à toute vapeur.
Les services informatiques adoptent la programmabilité et standardisent leurs environnements d’automatisation et d’orchestration afin de rationaliser l’informatique et de réduire les dépenses d’exploitation. Le recours aux conteneurs progresse, les entreprises cherchant à évoluer plus rapidement et plus intelligemment grâce à de nouvelles architectures applicatives et à de nouveaux modèles de déploiement.
Vous pouvez obtenir votre propre exemplaire du rapport State of Application Delivery 2018 sur f5.com/SOAD. Vous pouvez également suivre @F5Networks sur Twitter (ou le hashtag #SOAD18) pour en savoir plus sur le multicloud, le NetOps, la sécurité et les services applicatifs.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.