La sécurité des applications recouvre de nombreux aspects, mais il faut parfois prendre du recul et réfléchir à ce qu’elle n’est pas, en particulier alors que le nombre d’applications développées et déployées, ainsi que leur fréquence de mise en production, ne cessent d’augmenter pour répondre à une demande insatiable.
1. Pas une priorité absolue – mais cela devrait l’être
Pas moins de 44 % des personnes ayant répondu à une enquête commanditée par Arxan et IBM sur la sécurité de l’IoT et des applications mobiles ont admis ne rien faire pour prévenir une attaque. Avant de considérer que ces réponses ne concernent qu’une petite partie de votre portefeuille d’applications, examinons le rapport annuel de référence de WhiteHat Security sur les statistiques de sécurité web, qui révèle qu’« environ un tiers des applications d’assurance, près de 40 % des applications bancaires et de services financiers, environ la moitié des applications de santé et de commerce de détail, et plus de la moitié des applications des secteurs de la fabrication, de l’alimentation et des boissons, ainsi que de l’informatique, présentent toujours des vulnérabilités ».
Dans la terminologie de WhiteHat Security, « toujours vulnérable » signifie « vulnérable chaque jour de l’année, sans exception ».
De plus, le même rapport a révélé que « le délai moyen de correction varie selon les secteurs, allant d’environ 100 à 245 jours ». Pour le commerce de détail et la santé, il est d’environ 200 jours. Les secteurs de la technologie et de l’informatique sont encore plus à la traîne, avec un délai moyen de 250 jours pour corriger une vulnérabilité.
C’est cette première approche laxiste de la sécurité qui rend ce dernier constat si difficile à accepter. Si la sécurité des applications ne figure pas parmi les priorités, il y a fort à parier qu’un pourcentage important d’applications (ou d’API fournissant des données aux applications) présentent des vulnérabilités.
2. Il ne s’agit pas seulement de l’application
On pense à tort que la sécurité des applications ne concerne que l’application elle-même. Si une application était une entité autonome, ce serait peut-être vrai. Mais les applications sont déployées sur des plateformes, s’appuient sur des scripts et des API tiers, et s’intègrent à des systèmes chargés de gérer les données. Cela signifie que la sécurité des applications repose sur un ensemble de couches qui exige de porter une attention particulière à tous les composants, et pas seulement à l’application elle-même. Le Top 10 de l’OWASP constitue un bon point de départ pour les applications, mais n’oublions pas que les vulnérabilités des plateformes au niveau des protocoles (TCP, HTTP et TLS) ont été une importante source de difficultés au cours de la dernière décennie.
Et n’ignorons pas non plus le lien entre les attaques réseau volumétriques et les attaques plus insidieuses visant les systèmes et la couche applicative. Dark Reading a relevé cette corrélation dans un article récent :
“Près de la moitié des organisations touchées déclarent que les attaques DDoS qu’elles ont subies ont coïncidé avec une forme d’intrusion ou d’activité malveillante sur leurs réseaux, notamment des vols de données et des rançongiciels. Ainsi, 47 % indiquent avoir détecté une activité virale sur leur réseau après une attaque DDoS, 43 % signalent l’activation d’un logiciel malveillant et 32 % font état d’un vol de données clients.”
La sécurité des applications exige de prendre en compte l’ensemble de leur architecture, notamment le réseau, les données et les services qui permettent de les faire évoluer et de les sécuriser.
3. Ce n’est pas le problème de quelqu’un d’autre
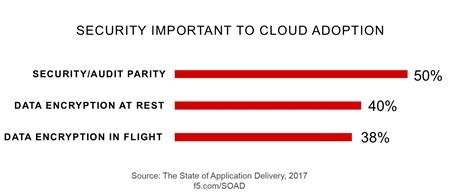
Selon notre enquête 2017 État des lieux de la fourniture d’applications , une organisation sur cinq prévoit d’héberger plus de 50 % de ses applications dans le cloud, ce qui rend leur sécurisation plus complexe. Migrer une application vers « le cloud » peut redistribuer la responsabilité d’une partie de la charge liée à la sécurité, notamment celle des composants réseau et système. Toutefois, l’application et ses plateformes, ainsi que les scripts et ressources externes dont elle dépend, restent sous votre responsabilité. Garantir dans le cloud le même niveau de sécurité que sur site peut s’avérer difficile, en particulier lorsque l’on combine des services cloud natifs qui ne sont pas compatibles, au niveau des politiques, avec ceux déployés sur site.
Mais c’est un défi qu’il faut relever, soit en garantissant la cohérence des services qui appliquent ces politiques sur site et dans le cloud, soit en confiant les tâches de sécurisation des applications à une offre de services capable d’assurer simultanément cette cohérence dans les deux environnements, soit en élaborant soigneusement, à la main, des politiques équivalentes pour les services cloud natifs.
Quelle que soit l’option choisie, la responsabilité vous incombe toujours.
L’impact des violations de sécurité sur la réputation de la marque et la confiance des consommateurs, ainsi que le risque d’exploitation ultérieure (dans le cas d’identifiants volés), rendent la sécurité des applications plus importante que jamais. Attendre la dernière minute ou supposer que quelqu’un d’autre s’en chargera est la recette assurée d’un désastre. Reconnaître son importance et accorder une plus grande priorité aux tests et aux mesures correctives, tout en tirant parti des possibilités architecturales offertes par le cloud et les services qui le prennent en charge, contribuera grandement à réduire vos risques.
La sécurité des applications n’est pas facultative.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.