Nous vivons, comme le dit la prétendue malédiction chinoise, une époque intéressante. La prise de conscience croissante des enjeux de confidentialité et d’intégrité a suscité une vague d’initiatives visant, en pratique, à chiffrer « absolument tout ».
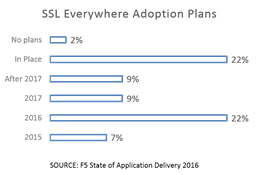
Qu’il s’agisse de sites et d’applications web (SSL Everywhere) ou de communications internes (SSH), le chiffrement est souvent considéré comme le fondement de la stratégie de sécurité de toute organisation.
Pourtant, le chiffrement n’est pas une panacée et peut, en réalité, créer autant de problèmes qu’il en résout. Le chiffrement de bout en bout protège les communications (et les données qu’elles peuvent contenir) contre toute inspection et tout regard indiscret, ce qui est généralement une bonne chose. Sauf lorsqu’il empêche les professionnels de la sécurité d’utiliser la multitude d’outils dont ils disposent au sein de leur infrastructure pour garantir d’autres aspects de la sécurité.
Car nous savons tous que des données malveillantes chiffrées restent malveillantes et que l’exécution chiffrée de commandes non autorisées reste, eh bien, non autorisée.
Ce que nous perdons ici, c’est la visibilité : la capacité de « voir » qui fait quoi, depuis où et pourquoi.
Une perte de visibilité qui peut rendre inutiles les investissements dans les infrastructures de sécurité. Une perte de visibilité qui peut empêcher les équipes informatiques de détecter et de prévenir les fuites de données. Une perte de visibilité qui peut empêcher l’application de politiques protégeant les appareils, les objets et les systèmes contre les accès non autorisés. Une étude de Gartner indique que « 80 % des organisations qui utilisent ces dispositifs de sécurité [NGFW, IPS, UTM] pourraient permettre aux cybercriminels de contourner les contrôles de sécurité existants de l’organisation en exploitant des tunnels SSL pour introduire furtivement des logiciels malveillants dans le réseau de l’entreprise… » (Les cybercriminels se cachent-ils dans votre trafic SSL ?)
Gérer une entreprise sans aucune visibilité sur les menaces susceptibles de causer des dommages n’est pas vraiment le résultat escompté lorsqu’on chiffre absolument tout.
Comme pour la Force, l’équilibre est indispensable. Les communications doivent être chiffrées afin d’en garantir la confidentialité et le respect de la vie privée, mais les politiques et pratiques de sécurité doivent également disposer de la visibilité nécessaire à leur application et à leur mise en œuvre.
C’est pourquoi des intermédiaires « intelligents » sont indispensables dans toute architecture prenant en charge une stratégie de sécurité globale. Ces intermédiaires doivent être capables de préserver la sécurité et la confidentialité offertes par le chiffrement, sans pour autant supprimer la visibilité nécessaire pour détecter et empêcher les communications malveillantes ou non autorisées. Qu’ils servent de points de terminaison aux communications chiffrées ou qu’ils permettent simplement d’observer ce qui se cache sous le flux encodé par cryptographie, ces passerelles architecturales sont essentielles pour garantir la visibilité à l’ère du « tout chiffré ».
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.