Participez à l’enquête sur l’état des services applicatifs 2019
Oui, vous avez bien lu. Le moment est de nouveau venu de sonder le marché sur l’état des services applicatifs.
Non, ce n’est pas une faute de frappe. Ce changement de nom est délibéré. Au cours des quatre dernières années, nous avons observé le monde sous l’angle de la mise à disposition des applications et des plateformes qui servent depuis longtemps à héberger les seize services applicatifs que vous utilisez aujourd’hui en moyenne pour sécuriser les applications et les faire évoluer.
Mais le monde évolue. Les applications se dispersent (vers le cloud) et se décomposent (en microservices). Vous prenez en charge cinq générations d’architectures applicatives, qui ne sont pas toutes compatibles avec les approches traditionnelles de mise à disposition des applications. Les plateformes que vous utilisez dans le centre de données pour prendre en charge les architectures traditionnelles, voire virtuelles, ne sont pas les mêmes que celles que vous souhaitez utiliser dans le cloud ou pour déployer des applications conteneurisées.
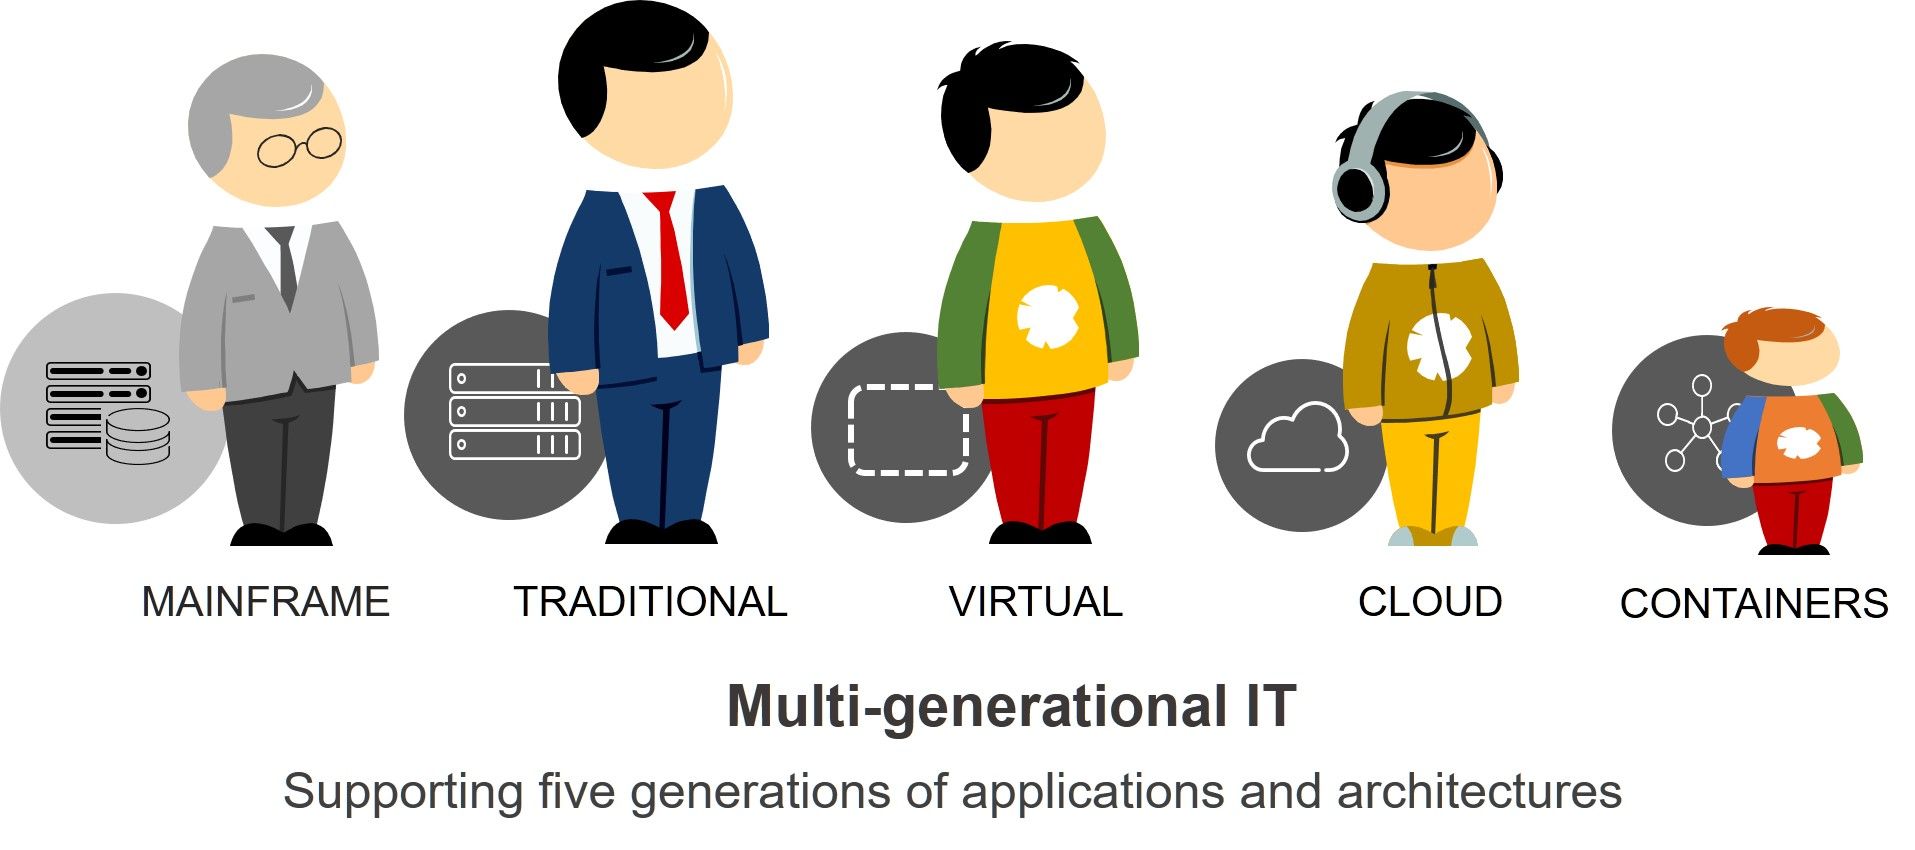
Cela signifie que les priorités en matière de mise à disposition des applications doivent également évoluer. Nous mettons donc davantage l’accent sur les services applicatifs dont vous avez besoin que sur les plateformes utilisées pour les fournir.
Nous avons donc renommé notre enquête phare afin de refléter cette nouvelle orientation.
Nous avons également allégé notre enquête afin de réduire le temps que nous vous demandons de consacrer à nous livrer votre avis sans filtre ni détour sur tous les sujets, du cloud aux services applicatifs, en passant par l’automatisation et l’orchestration. Nous souhaitons savoir quels frameworks et outils vous utilisez, sur quels services applicatifs vous comptez le plus et à quels défis de sécurité vous êtes confrontés. Nous voulons le savoir non seulement parce que nous devons rédiger un rapport à ce sujet, mais aussi parce que vos éclairages collectifs contribueront à façonner l’avenir des services de mise à disposition des applications.
Et si la satisfaction de nous avoir aidés ne vous suffit pas, sachez que nous offrirons également de très belles récompenses sous forme de cartes-cadeaux (ce qui n’est pas tout à fait la même chose que de l’argent liquide, puisque c’est numérique) à dix participants tirés au sort.
Si le cœur vous en dit (et je suppose que c’est peut-être le cas puisque vous avez lu jusqu’ici), cliquez ici pour répondre à l’enquête 2019 sur l’état des services applicatifs.
Un grand merci. Nous vous en sommes très reconnaissants.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.