À mesure que les technologies applicatives évoluent, le paysage des menaces évolue lui aussi. Des mesures de sécurité robustes doivent suivre le rythme. Malheureusement, les attaques contre les applications web sont une réalité et se produisent chaque minute partout dans le monde. En outre, de nouveaux vecteurs d’attaque ciblant les applications mobiles et les API font leur apparition. Aujourd’hui plus que jamais, des outils complets de sécurité pour le web et les API sont indispensables.
F5 continue d’investir dans la sécurité des applications web et des API, avec un vaste portefeuille de solutions permettant de protéger les applications où qu’elles soient déployées. En raison de l’évolution de son portefeuille WAF, F5 a officiellement placé BIG-IP Application Security Manager (ASM) en fin de commercialisation (EoS) à compter du 1er avrilst 2021 (Annonce de l’assistance F5 – K72212499).
F5 a commencé à proposer ASM en 2004. Depuis, notre gamme de solutions WAF s’est considérablement élargie pour inclure F5 Advanced WAF, F5 Silverline Managed WAF et NGINX App Protect (NAP). Nous voulons nous assurer que vous bénéficiez de la solution F5 la mieux adaptée à vos besoins spécifiques, tout en rationalisant notre offre. Advanced WAF est notre solution WAF phare depuis son lancement, car elle intègre toutes les fonctionnalités de BIG-IP ASM, ainsi que plusieurs capacités étendues.
En tant que client BIG-IP ASM, vous pouvez continuer à utiliser ASM jusqu’à la fin de votre contrat ou de votre abonnement (si vous le souhaitez), sans aucune incidence. Vous pourrez renouveler votre contrat de service sur la base de la licence achetée initialement. Toutefois, à compter de la date de fin de commercialisation (EoS), vous ne pourrez plus acheter de nouvelle licence BIG-IP ASM ni échanger votre licence contre une nouvelle.
Une autre possibilité — peut-être même préférable pour les nombreuses raisons énumérées ci-dessous — consiste, pour les clients existants, à effectuer une mise à niveau vers Advanced WAF version 14.1 ou ultérieure (ou à changer de licence s’ils utilisent ASM 14.1) sans frais à compter de la date de fin de commercialisation. Advanced WAF reposant sur la même technologie éprouvée que BIG-IP ASM, la migration est simple. Pour bénéficier de cette migration sans frais, il vous suffit de réactiver votre clé de licence. Une fois la migration effectuée, les indicateurs de fonctionnalités Advanced WAF répertoriés ici commenceront à s’afficher :
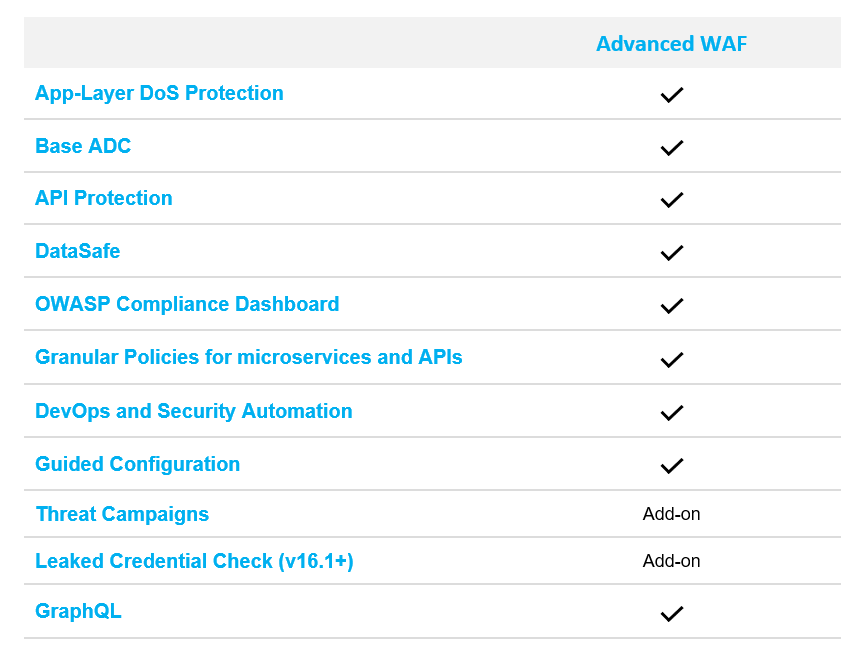
Advanced WAF de F5 offre une meilleure facilité d’utilisation et des fonctionnalités renforcées de protection des applications, notamment de nouvelles configurations guidées qui simplifient le déploiement, des tableaux de bord offrant une visibilité accrue, des capacités étendues de protection contre les attaques DoS de couche 7, la fonctionnalité DataSafe qui protège en temps réel les champs de données sensibles contre toute compromission, ainsi qu’une protection des API. Certaines fonctionnalités supplémentaires telles que Threat Campaigns sont également disponibles sous forme de modules complémentaires payants une fois la licence réactivée et mise à niveau vers BIG-IP version 14.1 ou ultérieure. Cette migration sans frais présente un autre avantage : vous continuerez simplement à payer les frais de support associés à votre achat initial purchase. Les conditions de support de votre solution ASM continueront de s’appliquer après votre migration vers Advanced WAF : une excellente nouvelle ! Veuillez noter que la migration sans frais s’applique uniquement à Advanced WAF version 14.1 ou ultérieure. Pour en savoir plus sur l’activation de votre clé de licence et sur les différences entre la licence Advanced WAF et la licence ASM, consultez DevCentral.
Une autre raison de migrer de BIG-IP ASM, désormais retiré de la vente, vers F5 Advanced WAF réside dans le renforcement de la protection des API et l’intégration aux frameworks modernes de développement d’applications.
Avec l’adoption des modèles de développement Agile, il est devenu difficile pour les équipes SecOps de suivre le rythme des développeurs d’applications et des équipes DevOps afin de mettre correctement en œuvre les contrôles de sécurité. Les applications modernes reposent sur des microservices et des API, et utilisent des logiciels open source, ce qui accroît les risques et la surface d’attaque. Un récent livre numérique de Gartner désigne le maillage de cybersécurité comme le principal enjeu de sécurité et de gestion des risques de cette année (2021). Pourquoi la sécurité reste-t-elle un défi ?
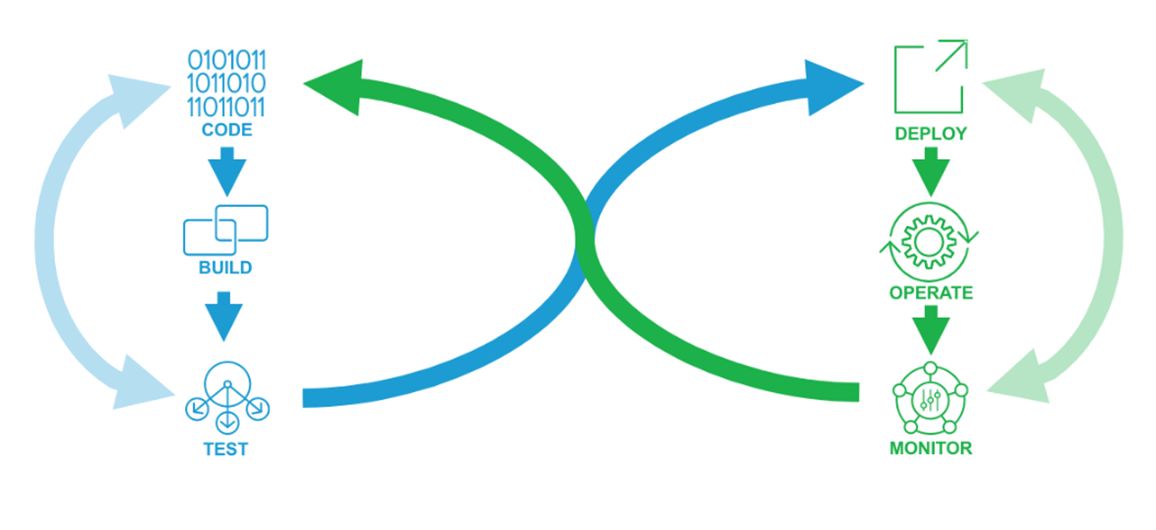
Les processus de développement actuels reposent sur les principes d’intégration continue et de développement continu (CI/CD), dans lesquels les contrôles de sécurité, notamment le WAF, sont souvent placés à la fin du cycle de vie du développement logiciel (SDLC), voire en dehors de celui-ci. Ainsi, si l’équipe DevOps rencontre un échec de test à l’étape « Exploitation », celui-ci est considéré comme une mauvaise configuration de sécurité. Cela peut (une fois de plus) créer des tensions entre les équipes DevOps et SecOps et contraindre l’équipe DevOps à revenir au code pour le corriger, puis à reprendre le processus de déploiement, d’exploitation et de surveillance, ce qui retarde la mise sur le marché et réduit l’avantage concurrentiel.
Cependant, lorsque nous déplaçons les contrôles de sécurité en amont dans le pipeline CI/CD, les équipes DevOps et SecOps partagent la responsabilité de la sécurité tout au long du processus et considèrent toute « mauvaise configuration de sécurité » comme le signe de cas de test manquants lors de la phase de développement.
Pour mieux répondre à cette problématique, F5 peut intégrer la création et l’établissement d’une référence de base des politiques WAF au processus de développement. F5 s’appuie sur une approche qui permet de fournir sous forme de code, via une API déclarative, les contrôles liés à l’infrastructure et aux politiques de sécurité. Les clients de F5 Advanced WAF peuvent ainsi automatiser à la fois le déploiement des applications et les politiques WAF, comme l’illustre le schéma ci-dessous :
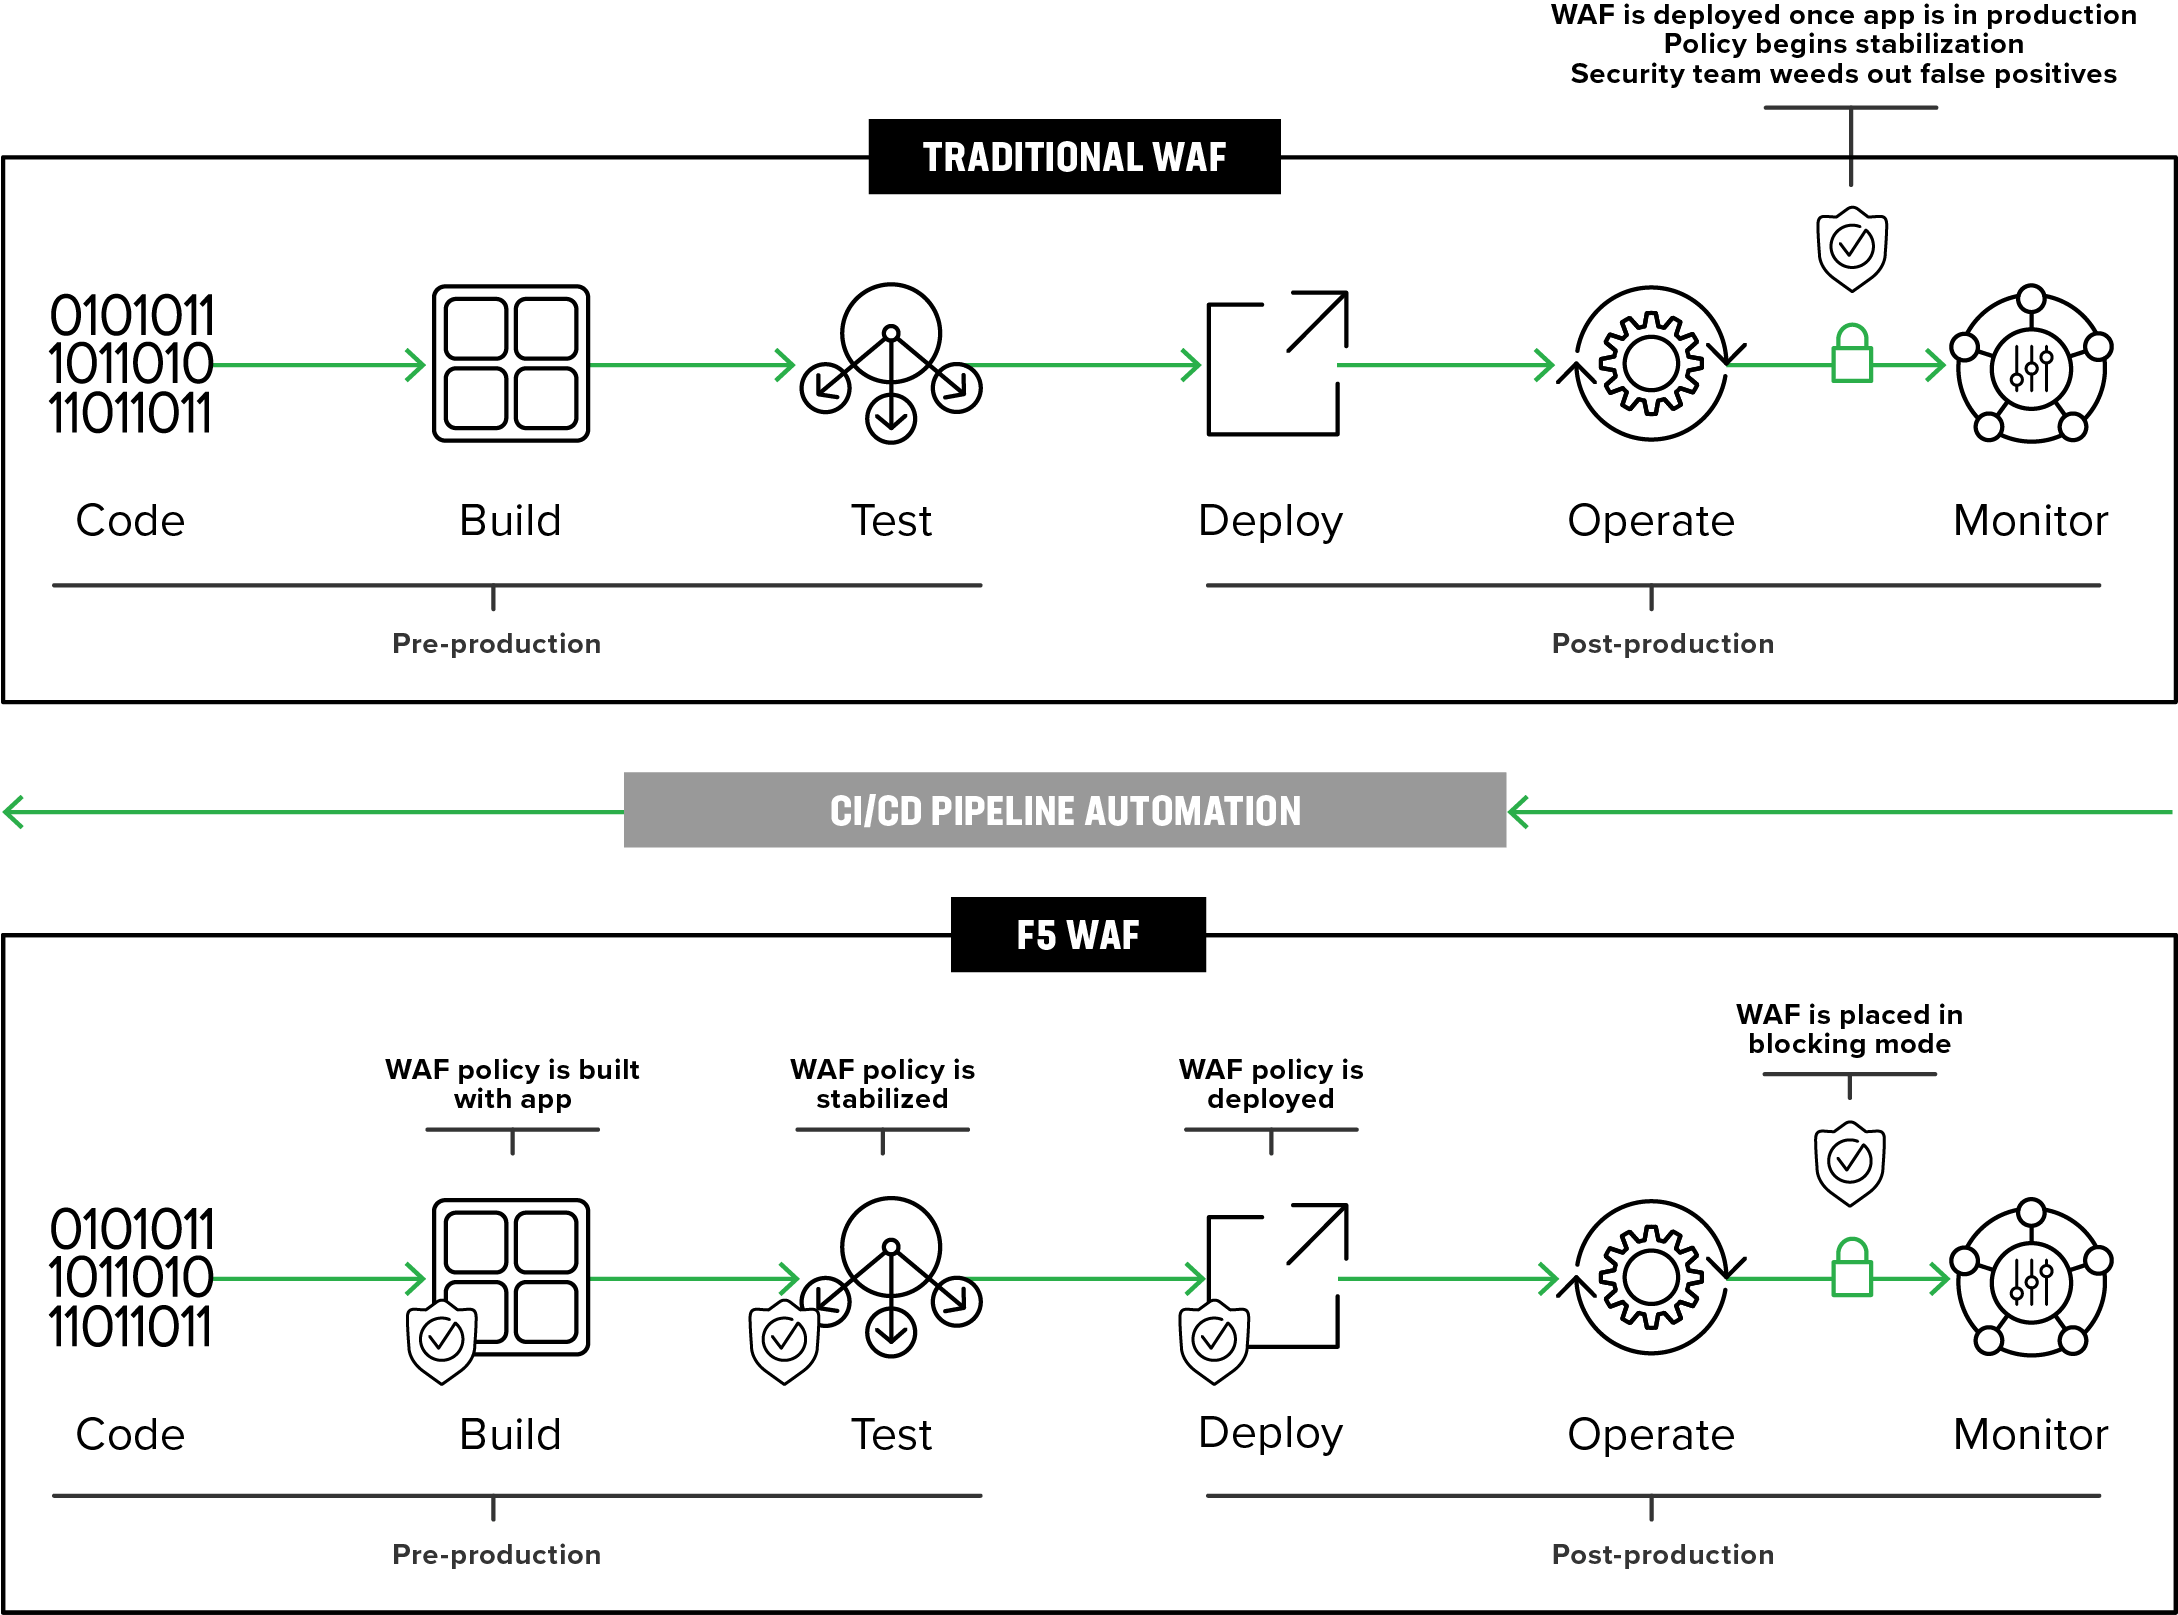
Tout comme le code source des applications, les politiques F5 WAF peuvent être stockées dans un référentiel, ce qui permet aux équipes SecOps de gérer et de maintenir des contrôles de sécurité communs pouvant être intégrés au pipeline de développement comme n’importe quel autre élément de code. Cette approche aide les équipes DevOps et SecOps à combler les écarts opérationnels et à commercialiser les applications plus rapidement, à moindre coût et avec une sécurité plus efficace. Consultez ce guide de solution pour en savoir plus sur l’automatisation de la sécurité pour le DevOps avec F5 Advanced WAF.
Une autre option pour les clients de BIG-IP ASM qui envisagent une migration est NGINX App Protect (NAP), qui intègre la technologie WAF de F5 à la plateforme NGINX. NGINX App Protect est une solution simple, légère et facile à utiliser, qui offre la sécurité éprouvée d’Advanced WAF, dont le moteur constitue le socle de NGINX App Protect.
Le moteur Advanced WAF de F5 constitue également la base des services de sécurité des applications web de F5, notamment Silverline Managed WAF, qui fournit les contrôles robustes de sécurité applicative d’Advanced WAF sous la forme d’un service entièrement géré. Grâce à l’intégration du moteur Advanced WAF dans Silverline, les clients peuvent facilement appliquer leurs politiques de sécurité ASM actuelles à Silverline Managed WAF.
Le moteur F5 Advanced WAF permet de transposer des politiques de protection WAF cohérentes dans n’importe quel environnement, notamment les clouds publics et privés, les environnements sur site et même les environnements hybrides. Grâce à une interface utilisateur familière, à des politiques similaires et à une création de politiques homogène dans les offres F5 qui s’appuient sur le moteur F5 Advanced WAF (F5 Advanced WAF, Silverline Managed WAF et NGINX App Protect), les clients bénéficient d’une expérience simple, unifiée et cohérente dans l’ensemble de la gamme WAF de F5.
Pour en savoir plus sur la migration depuis BIG-IP ASM, veuillez contacter F5 ou votre partenaire de distribution. Vous pouvez également assister au prochain webinaire en direct, le mardi 15 juin à 10 h (heure du Pacifique) : « Renforcez votre protection F5 Advanced WAF et bloquez le trafic indésirable des bots ».
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.