Pendant des années, mes échanges sur la souveraineté numérique avec des clients en Europe, au Moyen-Orient et en Asie-Pacifique commençaient par une question : où sont hébergées les données ? Cette question reste importante, mais les dirigeants en posent désormais une plus complexe. Ils veulent savoir qui contrôle les systèmes sur lesquels repose leur activité, et si ce contrôle reste effectif lorsque les circonstances évoluent.
Les budgets témoignent du sérieux avec lequel ils abordent cet enjeu. Gartner prévoit que les dépenses mondiales consacrées aux infrastructures de cloud souverain atteindront 80 milliards de dollars en 2026, les plus fortes croissances étant attendues au Moyen-Orient et en Afrique (89 %), sur les marchés matures d’Asie-Pacifique (87 %) et en Europe (83 %). Cette dynamique est portée en partie par la réglementation, et pour le reste par les impératifs de résilience.
L’IA a déplacé les points de contrôle
Chaque déploiement d’IA ajoute des couches que la plupart des plans de souveraineté n’avaient jamais anticipées : modèles, prompts, agents, API et une chaîne toujours plus longue de services tiers. Les organisations exploitent ou évaluent désormais sept modèles d’IA en moyenne, selon le rapport F5 2026 sur l’état des stratégies applicatives, et les exigences de souveraineté des données et de conformité figurent parmi les raisons de cette diversification. Chaque modèle et chaque connexion constituent un point où des données peuvent sortir, où une décision est prise ou encore où un acteur externe acquiert un levier d’influence.
“Chaque modèle, agent et API qu’une entreprise ajoute peut donner à un tiers un droit de regard sur ses données et ses décisions. La souveraineté dépend de qui contrôle les clés, la couche d’inférence, les accès et les systèmes opérationnels qui sous-tendent les usines et les réseaux électriques. F5 et Red Hat aident les organisations à garder la maîtrise de ces quatre éléments dans le cloud public, le cloud souverain ou leurs propres centres de données, avec le niveau de contrôle requis par chaque application.”
Bart Salaets, vice-président régional de l’ingénierie des solutions et directeur technique terrain
C’est à ces niveaux que se gagne ou se perd la souveraineté. Une organisation qui en garde la maîtrise préserve sa liberté de choix, quel que soit l’endroit où s’exécutent ses charges de travail. Celle qui y renonce abandonne bien plus que ses données.
Quatre points de contrôle, quatre architectures de référence
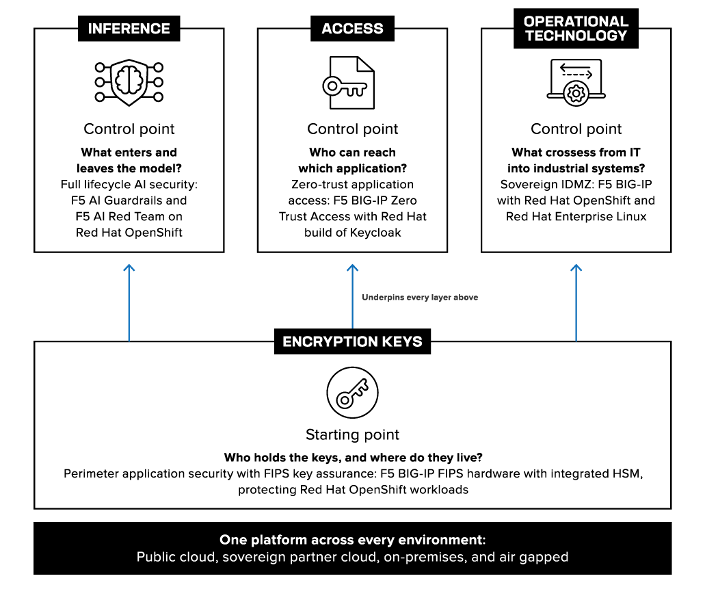
En collaboration avec Red Hat, F5 a défini quatre architectures de référence autour des points les plus importants :
- Clés de chiffrement : La sécurité des applications en périphérie, assortie de garanties FIPS pour les clés, constitue le point de départ, car la plupart des autres mesures de protection reposent sur le chiffrement. Sur les équipements F5 BIG-IP compatibles, les clés privées ne quittent jamais un module matériel de sécurité validé FIPS. Aucun administrateur ne peut les extraire.
- Inférence : La sécurité de l’IA sur l’ensemble de son cycle de vie dans les clouds souverains repose sur l’exécution de F5 AI Guardrails et de F5 AI Red Team sur Red Hat OpenShift, afin de conserver les prompts, le contexte récupéré et les réponses des modèles au sein du domaine de confiance local, y compris dans les environnements isolés de tout réseau externe.
- Accès : Dans les clouds souverains, l’accès Zero Trust aux applications associe F5 BIG-IP Zero Trust Access à une version auto-hébergée de Red Hat build of Keycloak. Cette association évalue chaque utilisateur, chaque appareil et chaque requête, et les données d’identité restent dans la région.
- Technologies opérationnelles : Une zone démilitarisée industrielle (IDMZ) souveraine associe BIG-IP à OpenShift et à Red Hat Enterprise Linux pour sécuriser l’interconnexion entre l’informatique d’entreprise et les systèmes qui pilotent les usines, les réseaux électriques et les réseaux de transport.
Ensemble, ces architectures produisent également des enregistrements, allant des journaux de conservation des clés aux pistes d’audit des inférences, qui étayent les évaluations au regard de cadres réglementaires tels que NIS2, DORA et le règlement européen sur l’intelligence artificielle.
Pourquoi la plateforme est essentielle
Red Hat OpenShift est une plateforme Kubernetes de premier plan qui permet aux organisations d’assurer des opérations cohérentes dans les clouds hyperscale, les clouds souverains partenaires, les centres de données sur site et les environnements isolés du réseau. Red Hat Confirmed Sovereign Support y ajoute une assistance 24 h/24 et 7 j/7, assurée depuis l’Union européenne par des citoyens de l’UE dont la citoyenneté a été vérifiée. Sur cette base, les politiques de sécurité et de gestion du trafic F5 accompagnent les charges de travail dans les environnements matériels, virtuels et conteneurisés.
La conservation des clés fait exception. Le maintien des clés privées dans un module matériel de sécurité validé FIPS nécessite du matériel BIG-IP compatible, un choix à faire dès les premières étapes de la conception.
Les degrés de souveraineté
Toutes les applications n’ont pas besoin du même niveau de protection. Un site web public et une charge de travail liée à la défense présentent des risques très différents : les traiter de la même manière revient soit à gaspiller des ressources budgétaires, soit à laisser des failles. Une approche plus pragmatique consiste à définir le niveau de souveraineté application par application et à l’intégrer à l’infrastructure existante, y compris au cloud public.
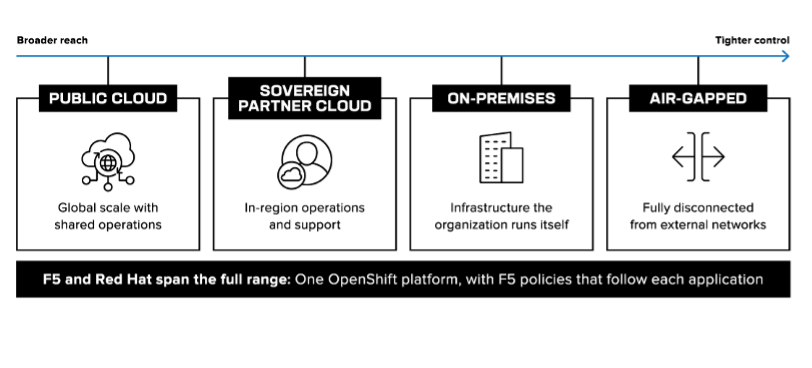
La plupart des organisations commencent par les clés de chiffrement, puis étendent leur contrôle à l’inférence, aux accès et aux technologies opérationnelles à mesure que l’adoption de l’IA progresse et que le périmètre réglementaire s’élargit. Les organisations qui se démarqueront adopteront rapidement l’IA tout en gardant une maîtrise ferme des quatre points de contrôle. Rapidité et souveraineté sont compatibles lorsque l’architecture est conçue pour répondre à ces deux exigences.
Vous trouverez les architectures de référence ici. Consultez également notre page Web F5 et Red Hat.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.